事例研究1 - Contoso, Ltd
概要
Contoso, Ltd.は、モントリオールに本社を置き、ロンドンとシアトルに支店を持つコンサルティング会社です。
ContosoはFabrikam, Inc.という会社と提携関係にある。Fabrikamはfabrikam.comという名前のAzure Active Directory(Azure AD)テナントを所有している。
既存環境。既存環境
Contosoのオンプレミスネットワークには、contoso.comという名前のActive Directoryドメインが含まれています。
このドメインには、Contoso_Resources という名前の組織単位 (OU) が含まれています。Contoso_Resources OU には、すべてのユーザーとコンピューターが含まれています。
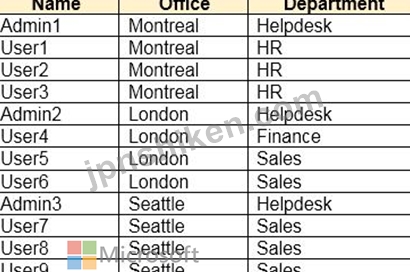
contoso.com Active Directory ドメインには、次の表に示すユーザーが含まれています。
既存環境:Microsoft 365/Azure環境
Contosoはcontoso.comという名前のAzure ADテナントを所有しており、それには以下のライセンスが関連付けられています。
* Microsoft Office 365 Enterprise E5
* エンタープライズモビリティ+セキュリティ
* Windows 10 Enterprise E3
* プロジェクト計画3
Azure AD Connectは、Azure ADとActive Directoryドメインサービス(AD DS)の間で構成されています。同期されるのはContoso_Resources OUのみです。
ヘルプデスク管理者は、ユーザー設定を管理するために日常的にMicrosoft 365管理センターを使用します。
現在、ユーザー管理者はMicrosoft 365管理センターを使用してライセンスを手動で割り当てています。以下の例外を除き、すべてのユーザーにすべてのライセンスが割り当てられています。
* ロンドンオフィスのユーザーは、Microsoft 365 Phone Systemのライセンスが未割り当ての状態です。
シアトルオフィスのユーザーは、Yammer Enterpriseライセンスを未割り当ての状態です。
contoso.com では、セキュリティのデフォルト設定が無効になっています。
Contosoは、管理者ロールを保護するためにAzure ADの特権ID管理(PIM)を使用しています。
既存環境。問題点
コントソ氏は以下の問題点を指摘している。
* 現在、すべてのヘルプデスク管理者は、Microsoft 365テナント全体にわたるユーザーライセンスを管理できます。
* ユーザー管理者からは、Contosoの各オフィスごとに異なるライセンス要件を手動で設定するのは面倒だという報告が寄せられています。
ヘルプデスク管理者は、必要なMicrosoft 365サービスおよびアプリへの内部アクセスとゲストアクセスをプロビジョニングするのに時間をかけすぎている。
* 現在、ヘルプデスク管理者は、正当な理由や承認なしに、ユーザー管理者ロールを使用してタスクを実行できます。
* Azure AD で [ログ] ノードを選択すると、Log Analytics の統合が有効になっていないことを示すエラーメッセージが表示されます。
要件。計画されている変更
コントソ氏は以下の変更を実施する予定です。
* セルフサービスパスワードリセット(SSPR)を実装する。
* Azure Monitorを使用して、Azure監査アクティビティログを分析します。
* テナントに追加された新規ユーザーに対するライセンス割り当てを簡素化します。
* Fabrikamのユーザーと協力して共同マーケティングキャンペーンを実施する。
* ユーザー管理者ロールを設定し、有効化する際に正当性の説明と承認が必要となるようにします。
* App1という名前の、業務専用のカスタムAzure Webアプリを実装します。App1はインターネットからアクセス可能で、Azure ADアカウントを使用して認証されます。
* マーケティング部門の新規ユーザー向けに、Microsoft SharePoint Onlineのサイト、グループ、およびアプリへのアクセス権限を付与するための自動承認ワークフローを実装します。
Contoso社はAdatum Corporationという会社を買収する予定です。Adatumという名前のActive Directory組織単位(OU)内に、新たに100人のAdatumユーザーが作成されます。これらのユーザーはロンドンとシアトルに拠点を置く予定です。
要件。技術要件
Contoso社は、以下の技術要件を特定しました。
* すべてのユーザーは、AD DS から contoso.com Azure AD テナントに同期されている必要があります。
* App1 には、https://contoso.com/auth-response を指すリダイレクト URI が必要です。
* 新規ユーザーへのライセンス割り当ては、ユーザーの所在地に基づいて自動的に行われる必要があります。
* Fabrikamのユーザーは、マーケティング部門のSharePointサイトに最大90日間アクセスできる必要があります。
* Azure AD で実行される管理操作は監査対象とする必要があります。監査ログは 1 年間保持する必要があります。
* ヘルプデスク管理者は、それぞれのオフィスに所属するユーザーのライセンスのみを管理できる必要があります。
* ユーザーの身元が侵害された可能性がある場合、ユーザーにはパスワードの変更を強制しなければならない。
質問
技術要件を満たすためには、ユーザー管理者ロールの設定を変更する必要があります。
その役割を担う上で、実行すべき2つの行動はどれですか?それぞれの正解は、解決策の一部を示しています。
注:正解ごとに1ポイントが加算されます。
概要
Contoso, Ltd.は、モントリオールに本社を置き、ロンドンとシアトルに支店を持つコンサルティング会社です。
ContosoはFabrikam, Inc.という会社と提携関係にある。Fabrikamはfabrikam.comという名前のAzure Active Directory(Azure AD)テナントを所有している。
既存環境。既存環境
Contosoのオンプレミスネットワークには、contoso.comという名前のActive Directoryドメインが含まれています。
このドメインには、Contoso_Resources という名前の組織単位 (OU) が含まれています。Contoso_Resources OU には、すべてのユーザーとコンピューターが含まれています。
contoso.com Active Directory ドメインには、次の表に示すユーザーが含まれています。
既存環境:Microsoft 365/Azure環境
Contosoはcontoso.comという名前のAzure ADテナントを所有しており、それには以下のライセンスが関連付けられています。
* Microsoft Office 365 Enterprise E5
* エンタープライズモビリティ+セキュリティ
* Windows 10 Enterprise E3
* プロジェクト計画3
Azure AD Connectは、Azure ADとActive Directoryドメインサービス(AD DS)の間で構成されています。同期されるのはContoso_Resources OUのみです。
ヘルプデスク管理者は、ユーザー設定を管理するために日常的にMicrosoft 365管理センターを使用します。
現在、ユーザー管理者はMicrosoft 365管理センターを使用してライセンスを手動で割り当てています。以下の例外を除き、すべてのユーザーにすべてのライセンスが割り当てられています。
* ロンドンオフィスのユーザーは、Microsoft 365 Phone Systemのライセンスが未割り当ての状態です。
シアトルオフィスのユーザーは、Yammer Enterpriseライセンスを未割り当ての状態です。
contoso.com では、セキュリティのデフォルト設定が無効になっています。
Contosoは、管理者ロールを保護するためにAzure ADの特権ID管理(PIM)を使用しています。
既存環境。問題点
コントソ氏は以下の問題点を指摘している。
* 現在、すべてのヘルプデスク管理者は、Microsoft 365テナント全体にわたるユーザーライセンスを管理できます。
* ユーザー管理者からは、Contosoの各オフィスごとに異なるライセンス要件を手動で設定するのは面倒だという報告が寄せられています。
ヘルプデスク管理者は、必要なMicrosoft 365サービスおよびアプリへの内部アクセスとゲストアクセスをプロビジョニングするのに時間をかけすぎている。
* 現在、ヘルプデスク管理者は、正当な理由や承認なしに、ユーザー管理者ロールを使用してタスクを実行できます。
* Azure AD で [ログ] ノードを選択すると、Log Analytics の統合が有効になっていないことを示すエラーメッセージが表示されます。
要件。計画されている変更
コントソ氏は以下の変更を実施する予定です。
* セルフサービスパスワードリセット(SSPR)を実装する。
* Azure Monitorを使用して、Azure監査アクティビティログを分析します。
* テナントに追加された新規ユーザーに対するライセンス割り当てを簡素化します。
* Fabrikamのユーザーと協力して共同マーケティングキャンペーンを実施する。
* ユーザー管理者ロールを設定し、有効化する際に正当性の説明と承認が必要となるようにします。
* App1という名前の、業務専用のカスタムAzure Webアプリを実装します。App1はインターネットからアクセス可能で、Azure ADアカウントを使用して認証されます。
* マーケティング部門の新規ユーザー向けに、Microsoft SharePoint Onlineのサイト、グループ、およびアプリへのアクセス権限を付与するための自動承認ワークフローを実装します。
Contoso社はAdatum Corporationという会社を買収する予定です。Adatumという名前のActive Directory組織単位(OU)内に、新たに100人のAdatumユーザーが作成されます。これらのユーザーはロンドンとシアトルに拠点を置く予定です。
要件。技術要件
Contoso社は、以下の技術要件を特定しました。
* すべてのユーザーは、AD DS から contoso.com Azure AD テナントに同期されている必要があります。
* App1 には、https://contoso.com/auth-response を指すリダイレクト URI が必要です。
* 新規ユーザーへのライセンス割り当ては、ユーザーの所在地に基づいて自動的に行われる必要があります。
* Fabrikamのユーザーは、マーケティング部門のSharePointサイトに最大90日間アクセスできる必要があります。
* Azure AD で実行される管理操作は監査対象とする必要があります。監査ログは 1 年間保持する必要があります。
* ヘルプデスク管理者は、それぞれのオフィスに所属するユーザーのライセンスのみを管理できる必要があります。
* ユーザーの身元が侵害された可能性がある場合、ユーザーにはパスワードの変更を強制しなければならない。
質問
技術要件を満たすためには、ユーザー管理者ロールの設定を変更する必要があります。
その役割を担う上で、実行すべき2つの行動はどれですか?それぞれの正解は、解決策の一部を示しています。
注:正解ごとに1ポイントが加算されます。

