ケーススタディ3 - A Datum Corp
概要
A Datum Corporationはモントリオールに拠点を置くコンサルティング会社です。A Datumは最近、バンクーバーに拠点を置くLitware, Inc.を買収しました。
既存の環境
データム環境
A Datumのオンプレミスネットワークには、adatum.comという名前のActive Directoryドメインサービス(AD DS)フォレストが含まれています。
Datum は Microsoft 365 E5 サブスクリプションを所有しています。このサブスクリプションには、Azure AD Connect を使用して adatum.com AD DS ドメインと同期する検証済みドメインが含まれています。Datum は、adatum.com という名前の Azure Active Directory (Azure AD) テナントを所有しています。このテナントでは、セキュリティの既定値が無効になっています。
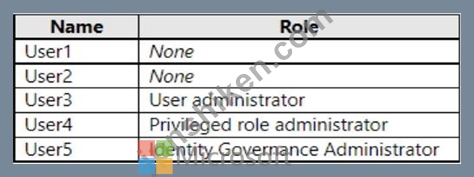
テナントには、以下の表に示すユーザーが含まれています。
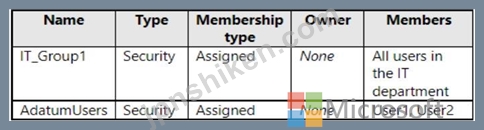
テナントには、以下の表に示すグループが含まれています。
既存の環境
Litware環境
Litwareはlitware.comという名前のAD DSフォレストを持っています。
既存の環境
問題提起
データは、以下の問題を特定します。
営業部門の複数のユーザーが最大5台のデバイスを所有しています。営業部門のユーザーからは、デバイス数の上限に達したため、Azure ADテナントにデバイスを参加させるためにサポート部門に連絡しなければならない場合があるとの報告がありました。
最近のセキュリティインシデントにより、複数のユーザーが認証情報を漏洩し、不審なブラウザがログインに使用され、匿名のIPアドレスからリソースにアクセスされたことが明らかになった。
- デバイス管理者ロールを IT_Group1 に割り当てようとすると、そのグループが選択リストに表示されません。
組織内の誰でも、他のゲストや管理者以外のユーザーを含め、ゲストユーザーを招待できます。
ヘルプデスクはユーザーパスワードのリセットに時間をかけすぎている。
現在、ユーザーは認証にパスワードのみを使用しています。
要件
計画されている変更
A Datum社は、以下の変更を実施する予定です。
- セルフサービスパスワードリセット(SSPR)を設定します。
- すべてのユーザーに対して多要素認証(MFA)を設定します。
- Package1 という名前のアクセス パッケージのアクセス レビューを設定します。
・組織データへのアプリケーションアクセスには、管理者の承認が必要となる。
- AD DSユーザーとgroupsoflitware.comをAzure ADテナントと同期します。
・特定の管理者ロールが割り当てられたユーザーのみがゲストユーザーを招待できるようにします。
- Azure AD に参加または登録できるデバイスの最大数を 10 に増やします。
要件
技術要件
基準点には、以下の技術要件が規定されています。
- ユーザー管理者ロールを割り当てられたユーザーは、必要に応じて最長1年間、そのロールを使用するための許可を要求できる必要があります。
・ユーザーには多要素認証(MFA)への登録を促し、一定期間の登録をスキップできるオプションを提供する必要があります。
- ユーザーは、SSPRを使用してパスワードをリセットするために、1つの認証方法を提供する必要があります。
利用可能な方法には以下が含まれる必要があります。
- メール
- 電話
- セキュリティに関する質問
- Microsoft Authenticator アプリ
- adatum.comとlitware.comのAD DSドメイン間で信頼関係を確立してはなりません。
最小権限の原則を適用しなければならない。
IT_Group1の問題を解決する必要があります。
まず最初に何をすべきでしょうか?
概要
A Datum Corporationはモントリオールに拠点を置くコンサルティング会社です。A Datumは最近、バンクーバーに拠点を置くLitware, Inc.を買収しました。
既存の環境
データム環境
A Datumのオンプレミスネットワークには、adatum.comという名前のActive Directoryドメインサービス(AD DS)フォレストが含まれています。
Datum は Microsoft 365 E5 サブスクリプションを所有しています。このサブスクリプションには、Azure AD Connect を使用して adatum.com AD DS ドメインと同期する検証済みドメインが含まれています。Datum は、adatum.com という名前の Azure Active Directory (Azure AD) テナントを所有しています。このテナントでは、セキュリティの既定値が無効になっています。
テナントには、以下の表に示すユーザーが含まれています。
テナントには、以下の表に示すグループが含まれています。
既存の環境
Litware環境
Litwareはlitware.comという名前のAD DSフォレストを持っています。
既存の環境
問題提起
データは、以下の問題を特定します。
営業部門の複数のユーザーが最大5台のデバイスを所有しています。営業部門のユーザーからは、デバイス数の上限に達したため、Azure ADテナントにデバイスを参加させるためにサポート部門に連絡しなければならない場合があるとの報告がありました。
最近のセキュリティインシデントにより、複数のユーザーが認証情報を漏洩し、不審なブラウザがログインに使用され、匿名のIPアドレスからリソースにアクセスされたことが明らかになった。
- デバイス管理者ロールを IT_Group1 に割り当てようとすると、そのグループが選択リストに表示されません。
組織内の誰でも、他のゲストや管理者以外のユーザーを含め、ゲストユーザーを招待できます。
ヘルプデスクはユーザーパスワードのリセットに時間をかけすぎている。
現在、ユーザーは認証にパスワードのみを使用しています。
要件
計画されている変更
A Datum社は、以下の変更を実施する予定です。
- セルフサービスパスワードリセット(SSPR)を設定します。
- すべてのユーザーに対して多要素認証(MFA)を設定します。
- Package1 という名前のアクセス パッケージのアクセス レビューを設定します。
・組織データへのアプリケーションアクセスには、管理者の承認が必要となる。
- AD DSユーザーとgroupsoflitware.comをAzure ADテナントと同期します。
・特定の管理者ロールが割り当てられたユーザーのみがゲストユーザーを招待できるようにします。
- Azure AD に参加または登録できるデバイスの最大数を 10 に増やします。
要件
技術要件
基準点には、以下の技術要件が規定されています。
- ユーザー管理者ロールを割り当てられたユーザーは、必要に応じて最長1年間、そのロールを使用するための許可を要求できる必要があります。
・ユーザーには多要素認証(MFA)への登録を促し、一定期間の登録をスキップできるオプションを提供する必要があります。
- ユーザーは、SSPRを使用してパスワードをリセットするために、1つの認証方法を提供する必要があります。
利用可能な方法には以下が含まれる必要があります。
- メール
- 電話
- セキュリティに関する質問
- Microsoft Authenticator アプリ
- adatum.comとlitware.comのAD DSドメイン間で信頼関係を確立してはなりません。
最小権限の原則を適用しなければならない。
IT_Group1の問題を解決する必要があります。
まず最初に何をすべきでしょうか?

