有効的なAZ-104問題集はJPNTest.com提供され、AZ-104試験に合格することに役に立ちます!JPNTest.comは今最新AZ-104試験問題集を提供します。JPNTest.com AZ-104試験問題集はもう更新されました。ここでAZ-104問題集のテストエンジンを手に入れます。
AZ-104問題集最新版のアクセス
「481問、30% ディスカウント、特別な割引コード:JPNshiken」
ブループリント ファイルを Azure に移動する必要があります。
何をすべきでしょうか?
何をすべきでしょうか?
正解:D
説明
Azure Storage Explorerは、Windows、macOS、Linux上でAzure Storageデータを操作できるMicrosoftの無料ツールです。Azure BLOBストレージへのデータのアップロードとダウンロードに使用できます。
シナリオ:
計画されている変更には、既存の製品ブループリント ファイルを Azure Blob ストレージに移動するなどが含まれます。
技術要件には以下が含まれます: インターネット経由でブループリント ファイルを Azure にコピーします。
参考文献:
https://docs.microsoft.com/en-us/azure/machine-learning/team-data-science-process/move-data-to-azure-blob-us
トピック4、Contoso Ltd(コンサルティング会社)
ケーススタディ
これはケーススタディです。ケーススタディは個別に時間制限がありません。各ケースには、必要なだけ試験時間を使用できます。ただし、この試験には追加のケーススタディやセクションが含まれる場合があります。試験に含まれるすべての問題を制限時間内に解答できるよう、時間を管理してください。
ケーススタディに含まれる質問に回答するには、ケーススタディに記載されている情報を参照する必要があります。ケーススタディには、ケーススタディで説明されているシナリオに関する詳細情報を提供する図表やその他のリソースが含まれている場合があります。各質問は、ケーススタディ内の他の質問とは独立しています。
このケーススタディの最後に、確認画面が表示されます。この画面では、試験の次のセクションに進む前に回答を確認し、修正することができます。新しいセクションを開始すると、このセクションに戻ることはできません。
ケーススタディを始めるには
このケーススタディの最初の質問を表示するには、ボタンをクリックしてください。質問に回答する前に、左側のペインのボタンを使用してケーススタディの内容を確認してください。これらのボタンをクリックすると、ビジネス要件、既存の環境、問題の説明などの情報が表示されます。ケーススタディに「すべての情報」タブがある場合、表示される情報は後続のタブに表示される情報と同一であることにご注意ください。質問に回答する準備ができたら、ボタンをクリックして質問に戻ってください。
概要
概要
Contoso 社は、モントリオールに本社を置き、シアトルとニューヨークに支社を持つコンサルティング会社です。
環境
既存の環境
Contoso には、Azure Active Directory (Azure AD) テナントにリンクされた Sub1 という Azure サブスクリプションがあります。ネットワークには、Azure AD テナントと同期するオンプレミスの Active Directory ドメインが含まれています。
Azure AD テナントには、次の表に示すユーザーが含まれます。

Sub1 には、RG1 と RG2 という名前の 2 つのリソース グループと、次の表に示す仮想ネットワークが含まれています。

User1 は RG1 内のリソースを管理します。User4 は RG2 内のリソースを管理します。
Sub1には、次の表に示すように、Windows Server 2019を実行する仮想マシンが含まれています。
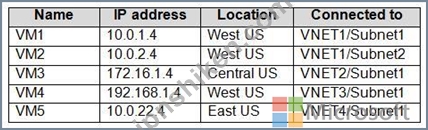
ネットワーク インターフェイスまたはサブネットにネットワーク セキュリティ グループ (NSG) が関連付けられていません。
Sub1 には、次の表に示すストレージ アカウントが含まれています。

要件
計画された変更
Contoso は次の変更を実装する予定です。
* クール ストレージ層を使用する container1 という名前の BLOB コンテナーと share1 という名前のファイル共有を作成します。
* storage5 という名前のストレージ アカウントを作成し、Blob サービスのストレージ レプリケーションを構成します。
* 次の表に示すカスタム受信セキュリティ ルールを持つ NSG1 という名前の NSG を作成します。

* NSG1 を VM1 のネットワーク インターフェイスに関連付けます。
* 次の表に示すカスタム送信セキュリティ ルールを持つ NSG2 という名前の NSG を作成します。
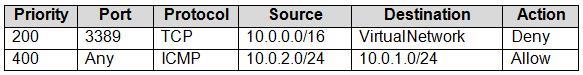
* NSG2 を VNET1/Subnet2 に関連付けます。
技術要件
Contoso は次の技術要件を満たす必要があります。
* container1 と share1 を作成します。
* 最小権限の原則を使用します。
* Group4 という名前の Azure AD セキュリティ グループを作成します。
* Azure Backup を使用して、Azure ファイル共有と仮想マシンをバックアップします。
* VM1 または VM2 のボリューム C の空き容量が 20 GB 未満の場合にアラートをトリガーします。
* User1 が Azure ポリシー定義を作成できるようにし、User2 が RG1 に Azure ポリシーを割り当てられるようにします。
* LB1という名前の内部Basic Azure Load Balancerを作成し、そのロードバランサーをVNET1/Subnet1に接続します。
* VM5 からの IP トラフィックのフロー ログを有効にし、フロー ログを 8 か月間保持します。
* 可能な限り、Group4 に Azure ロールベースのアクセス制御 (Azure RBAC) の読み取り専用アクセス許可を Azure ファイル共有に付与します。
Azure Storage Explorerは、Windows、macOS、Linux上でAzure Storageデータを操作できるMicrosoftの無料ツールです。Azure BLOBストレージへのデータのアップロードとダウンロードに使用できます。
シナリオ:
計画されている変更には、既存の製品ブループリント ファイルを Azure Blob ストレージに移動するなどが含まれます。
技術要件には以下が含まれます: インターネット経由でブループリント ファイルを Azure にコピーします。
参考文献:
https://docs.microsoft.com/en-us/azure/machine-learning/team-data-science-process/move-data-to-azure-blob-us
トピック4、Contoso Ltd(コンサルティング会社)
ケーススタディ
これはケーススタディです。ケーススタディは個別に時間制限がありません。各ケースには、必要なだけ試験時間を使用できます。ただし、この試験には追加のケーススタディやセクションが含まれる場合があります。試験に含まれるすべての問題を制限時間内に解答できるよう、時間を管理してください。
ケーススタディに含まれる質問に回答するには、ケーススタディに記載されている情報を参照する必要があります。ケーススタディには、ケーススタディで説明されているシナリオに関する詳細情報を提供する図表やその他のリソースが含まれている場合があります。各質問は、ケーススタディ内の他の質問とは独立しています。
このケーススタディの最後に、確認画面が表示されます。この画面では、試験の次のセクションに進む前に回答を確認し、修正することができます。新しいセクションを開始すると、このセクションに戻ることはできません。
ケーススタディを始めるには
このケーススタディの最初の質問を表示するには、ボタンをクリックしてください。質問に回答する前に、左側のペインのボタンを使用してケーススタディの内容を確認してください。これらのボタンをクリックすると、ビジネス要件、既存の環境、問題の説明などの情報が表示されます。ケーススタディに「すべての情報」タブがある場合、表示される情報は後続のタブに表示される情報と同一であることにご注意ください。質問に回答する準備ができたら、ボタンをクリックして質問に戻ってください。
概要
概要
Contoso 社は、モントリオールに本社を置き、シアトルとニューヨークに支社を持つコンサルティング会社です。
環境
既存の環境
Contoso には、Azure Active Directory (Azure AD) テナントにリンクされた Sub1 という Azure サブスクリプションがあります。ネットワークには、Azure AD テナントと同期するオンプレミスの Active Directory ドメインが含まれています。
Azure AD テナントには、次の表に示すユーザーが含まれます。
Sub1 には、RG1 と RG2 という名前の 2 つのリソース グループと、次の表に示す仮想ネットワークが含まれています。
User1 は RG1 内のリソースを管理します。User4 は RG2 内のリソースを管理します。
Sub1には、次の表に示すように、Windows Server 2019を実行する仮想マシンが含まれています。
ネットワーク インターフェイスまたはサブネットにネットワーク セキュリティ グループ (NSG) が関連付けられていません。
Sub1 には、次の表に示すストレージ アカウントが含まれています。
要件
計画された変更
Contoso は次の変更を実装する予定です。
* クール ストレージ層を使用する container1 という名前の BLOB コンテナーと share1 という名前のファイル共有を作成します。
* storage5 という名前のストレージ アカウントを作成し、Blob サービスのストレージ レプリケーションを構成します。
* 次の表に示すカスタム受信セキュリティ ルールを持つ NSG1 という名前の NSG を作成します。
* NSG1 を VM1 のネットワーク インターフェイスに関連付けます。
* 次の表に示すカスタム送信セキュリティ ルールを持つ NSG2 という名前の NSG を作成します。
* NSG2 を VNET1/Subnet2 に関連付けます。
技術要件
Contoso は次の技術要件を満たす必要があります。
* container1 と share1 を作成します。
* 最小権限の原則を使用します。
* Group4 という名前の Azure AD セキュリティ グループを作成します。
* Azure Backup を使用して、Azure ファイル共有と仮想マシンをバックアップします。
* VM1 または VM2 のボリューム C の空き容量が 20 GB 未満の場合にアラートをトリガーします。
* User1 が Azure ポリシー定義を作成できるようにし、User2 が RG1 に Azure ポリシーを割り当てられるようにします。
* LB1という名前の内部Basic Azure Load Balancerを作成し、そのロードバランサーをVNET1/Subnet1に接続します。
* VM5 からの IP トラフィックのフロー ログを有効にし、フロー ログを 8 か月間保持します。
* 可能な限り、Group4 に Azure ロールベースのアクセス制御 (Azure RBAC) の読み取り専用アクセス許可を Azure ファイル共有に付与します。

- 質問一覧「447問」
- 質問1 ファイル共有と仮想マシンをバックアップするには、Azure Backup...
- 質問2 adatum.com という名前の Azure Active Directory (Azure AD) テ...
- 質問3 Subscription1 という名前の Azure サブスクリプションがありま...
- 質問4 次の Azure Resource Manager テンプレートを使用して、Azure コ...
- 質問5 Web 管理者が Web アプリをできるだけ早く展開できるように環境...
- 質問6 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問7 WebApp1 という名前の Azure Web アプリがあります。 開発者には...
- 質問8 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問9 次の表に示すリソースが含まれる Subscription1 という名前の Az...
- 質問10 毎週ハートビートを送信した個別のコンピューターの数を示す棒グ
- 質問11 Subscription1 という名前のAzure サブスクリプションがあります...
- 質問12 Azureサブスクリプションには、storage1というストレージアカウ...
- 質問13 オンプレミスネットワークには、Azure Active Directory (Azure ...
- 質問14 次の表に示す仮想マシンを含む Azure サブスクリプションがあり...
- 質問15 仮想ネットワーク サブネットに 5 台の仮想マシンを展開する予定...
- 質問16 次の表に示すリソースが含まれる Subscription1 という名前の Az...
- 質問17 WebApp1とWebApp2という2つのAzure Webアプリをデプロイする必要...
- 質問18 ケーススタディ3 - Contoso社 概要 Contoso 社は、モントリオー...
- 質問19 次の表に示すパブリック IP アドレスを持つ Azure サブスクリプ...
- 質問20 Subscription1 という名前の Azure サブスクリプションがありま...
- 質問21 会社の Azure サブスクリプションには、Windows Server 2016 を...
- 質問22 Subscription1 という名前の Azure サブスクリプションがありま...
- 質問23 VNet1 という名前の Azure 仮想ネットワークがあり、サイト間 VP...
- 質問24 storage1 という名前の Azure ストレージ アカウントがあります...
- 質問25 Workspace1 という名前の Azure Log Analytics ワークスペースが...
- 質問26 VNet1 という名前の Azure 仮想ネットワークがあり、サイト間 VP...
- 質問27 米国西部、米国中部、米国東部の Azure リージョンに Web アプリ...
- 質問28 VNet1 という名前の仮想ネットワーク上に複数の Azure 仮想マシ...
- 質問29 Subscription1 という名前の Azure サブスクリプションがありま...
- 質問30 次の表に示すリソースが含まれる Subscription1 という名前の Az...
- 質問31 Subscription1 という名前の Azure サブスクリプションがあり、...
- 質問32 ネットワークには、adatum.com という名前の Active Directory ...
- 質問33 ASP1 という Azure App Service プランで実行される WebApp1 と...
- 質問34 VM1 と VM2 という名前の 2 つの Azure 仮想マシンがあります。...
- 質問35 VNet1 という名前の仮想ネットワークを含む Azure サブスクリプ...
- 質問36 plan1 という App Service プランと、webapp1 という Azure Web ...
- 質問37 App1のソリューションを推奨する必要があります。ソリューション...
- 質問38 次のリソース グループを含む Subscription1 という名前の Azure...
- 質問39 次の図に示すような App Service プランがあります。 (Exhibit) ...
- 質問40 次の表に示すリソースを含む Azure サブスクリプションがありま...
- 質問41 Server2 の Azure 仮想サーバーに適切なサイズが必要です。 どう...
- 質問42 www.contoso.com をホストするには、contoso.azurewebsites.net ...
- 質問43 この問題は、同じシナリオを提示する一連の問題の一部です。一連
- 質問44 Azure サブスクリプションをお持ちです。このサブスクリプション...
- 質問45 次の表に示す仮想ネットワークを含む Azure サブスクリプション...
- 質問46 Group1 という名前のコンテナー グループを含む Azure サブスク...
- 質問47 次の表に示す Azure 仮想マシンを含む Azure サブスクリプション...
- 質問48 次の表に示すリソースを含む Azure サブスクリプションがありま...
- 質問49 次の図に示すストレージ アカウントを含む Azure サブスクリプシ...
- 質問50 Subscription1 と Subscription2 という名前の 2 つの Azure サ...
- 質問51 次の表に示すリソースが含まれる Subscription1 という名前の Az...
- 質問52 ホットスポットに関する質問 次の表に示す仮想マシンを含む従量
- 質問53 Azureサブスクリプションがあり、その中には米国東部2リージョン...
- 質問54 次の表に示すサブネットを含む VNET1 という名前の仮想ネットワ...
- 質問55 次の表に示すストレージ アカウントを含む Azure サブスクリプシ...
- 質問56 次の表に示す仮想マシンを含む Azure サブスクリプションがあり...
- 質問57 次の表に示すリソースを含む Azure サブスクリプションがありま...
- 質問58 次の表に示すリソースを含む Azure サブスクリプションがありま...
- 質問59 LB1 という名前の Azure ロード バランサーがあります。 User1 ...
- 質問60 Azure サブスクリプションをお持ちです。 Azure Resource Manage...
- 質問61 Workspace1 という名前の Azure Log Analytics ワークスペースが...
- 質問62 Windows Server 2016 を実行する Server1 という名前のオンプレ...
- 質問63 VM1 という仮想マシンを含む Azure サブスクリプションがありま...
- 質問64 ケーススタディ5 - Contoso社 概要 概要 Contoso 社は、モントリ...
- 質問65 Azure AD テナントがあります。 フランスのマーケティング部門の...
- 質問66 Windows Server 2008 R2 物理サーバーが 5 台あります。これらの...
- 質問67 Azure Blob Storage と Azure File Storage を使用する storage1...
- 質問68 次の図に示すように、Policy1 という名前の Recovery Services ...
- 質問69 ケーススタディ6 - ADatum Corporation 概要 ADatum Corporation...
- 質問70 Azureサブスクリプションがあり、その中には米国東部2リージョン...
- 質問71 次の要件を満たす Azure ストレージ アカウントを作成する必要が...
- 質問72 次の表に示すリソースを含む Azure サブスクリプションがありま...
- 質問73 Azure Network Watcher を使用して次のタスクを実行する予定です...
- 質問74 次の表に示す Azure 仮想マシンがあります。 (Exhibit) VNET1、V...
- 質問75 次の表に示すリソースを含む Azure サブスクリプションがありま...
- 質問76 次の図に示すように構成される VM1 という名前の Azure 仮想マシ...
- 質問77 財務部門の監査人にどのブレードを使用するように指示する必要が
- 質問78 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問79 次の表に示すコンテナーを含む Azure サブスクリプションがあり...
- 質問80 10 台の Azure 仮想マシンを Azure Automation State Configurat...
- 質問81 contoso.com という名前の Azure Active Directory (Azure AD) ...
- 質問82 contoso.onmicrosoft.com という名前の Azure Active Directory ...
- 質問83 site1 と site2 という名前の 2 つの om-premises の場所を含む ...
- 質問84 次の表に示すユーザーを含む Azure Active Directory (Azure AD)...
- 質問85 次の表に示す仮想ネットワークを含む Azure サブスクリプション...
- 質問86 Azure サブスクリプションをお持ちです。 Azure 仮想マシンが 10...
- 質問87 初期ドメイン名を持つ Azure Active Directory (Azure AD) テナ...
- 質問88 会社には Subscription1 という名前の Azure サブスクリプション...
- 質問89 Group4 にすべての A2ure ファイル共有に対する Azure RBAC 読み...
- 質問90 次の図に示すような App Service プランがあります。 (Exhibit) ...
- 質問91 Sub1 という名前の Azure サブスクリプションがあります。 次の...
- 質問92 Azureサブスクリプションをお持ちです。このサブスクリプション...
- 質問93 webapp1 という名前の Azure Web アプリがあります。 ユーザーか...
- 質問94 次の評価プロパティを持つ Azure Migrate プロジェクトがありま...
- 質問95 Role1を実装する必要があります。 Role1 を作成する前に実行する...
- 質問96 次の表に示す Azure 管理グループがあります。 (Exhibit) 次の表...
- 質問97 次の評価プロパティを持つ Azure Migrate プロジェクトがありま...
- 質問98 この問題は、同じシナリオを提示する一連の問題の一部です。一連
- 質問99 VM4 の技術要件を満たす必要があります。 何を作成して構成する...
- 質問100 WebApp1 という名前の Azure App Service アプリがあり、このア...
- 質問101 ある企業がAzureアカウントを保有しており、現在Azure Premium P...
- 質問102 次のリソース グループを含む Subscription1 という名前の Azure...
- 質問103 次の表に示すリソースを含む Azure サブスクリプションがありま...
- 質問104 仮想マシン構成の継続的な一貫性を管理するには、Azure Automati...
- 質問105 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問106 ネットワークには、contoso.com というオンプレミスの Active Di...
- 質問107 Windows Server 2019 を実行する VM1 という名前の Azure 仮想マ...
- 質問108 contoso.com という名前の Azure Active Directory (Azure AD) ...
- 質問109 サイト間 VPN を使用して Azure に接続する予定のオンプレミス ...
- 質問110 Subscription1 という名前の Azure サブスクリプションがありま...
- 質問111 ニューヨークオフィスの接続要件を満たす必要があります。 どう
- 質問112 次の図に示すカスタム ロールを構成します。 (Exhibit) ドロップ...
- 質問113 次の表に示すリソースを含む Azure サブスクリプションがありま...
- 質問114 VM1 という名前の Azure 仮想マシンと、Vault1 という名前の Rec...
- 質問115 次の表に示すクォータを含む、Subscription1 という名前の Azure...
- 質問116 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問117 次の表に示すストレージ アカウントを含む Azure サブスクリプシ...
- 質問118 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問119 Azure ネットワーク インフラストラクチャの計画された実装後に...
- 質問120 VNet1 と VNet2 という 2 つの仮想ネットワークを含む Azure サ...
- 質問121 次のリソース グループを含む Subscription1 という名前の Azure...
- 質問122 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問123 サブスクリプション ID が c276fc76-9cd4-44c9-99a7-4fd71546436...
- 質問124 仮想ネットワーク サブネットに 5 台の仮想マシンを展開する予定...
- 質問125 contoso.onmicrosoft.com という名前の Azure Active Directory ...
- 質問126 オンプレミスのデータセンターとAzureサブスクリプションがあり...
- 質問127 Azure Resource Manager テンプレートを使用して、20 台の Azure...
- 質問128 ニューヨークオフィスの接続要件を満たす必要があります。 どう
- 質問129 次の表のリソースを含む、Subscription1 という名前の Azure サ...
- 質問130 VNet1 という名前の仮想ネットワーク上に複数の Azure 仮想マシ...
- 質問131 次の表に示すリソースを含む Azure サブスクリプションがありま...
- 質問132 次の表に示す仮想ネットワークを含む Azure サブスクリプション...
- 質問133 次の表に示すリソース グループを含む Azure サブスクリプション...
- 質問134 VNet1 という名前の Azure 仮想ネットワークがあり、サイト間 VP...
- 質問135 Azure サブスクリプションをお持ちです。 次の要件を満たすカス...
- 質問136 Bus1 という名前の Azure Service Bus を含む Azure サブスクリ...
- 質問137 Contoso.com という名前の Azure Active Directory テナントがあ...
- 質問138 ASP1 という Azure App Service プランで実行される WebApp1 と...
- 質問139 次の表に示すリソースを含む Azure サブスクリプションがありま...
- 質問140 財務部門の監査人にどのブレードを使用するように指示する必要が
- 質問141 Sync1 という同期グループがあり、クラウドエンドポイントがあり...
- 質問142 VMVという名前のA2ure仮想マシンがあります VM1 のネットワーク ...
- 質問143 注:この質問は、同一の設定を示す複数の質問に含まれています。
- 質問144 ホットスポットに関する質問 Subscription1 という名前の Azure ...
- 質問145 次のリソース グループを含む Subscription1 という名前の Azure...
- 質問146 Windows Server 2019 を実行し、次の構成を持つ Azure 仮想マシ...
- 質問147 次の表に示す仮想ネットワークを含む Azure サブスクリプション...
- 質問148 VNet1 という名前の仮想ネットワーク上に複数の Azure 仮想マシ...
- 質問149 ホットスポットに関する質問 Azure リージョン East US 2 に Azu...
- 質問150 次の表に示す Azure リソースが含まれる Sub1 という名前の Azur...
- 質問151 Azure サブスクリプションをお持ちです。 次の図に示すように構...
- 質問152 ホットスポットに関する質問 次の図に示すアラートが含まれる Az...
- 質問153 VNET1 という名前の仮想ネットワークを含む Azure サブスクリプ...
- 質問154 100 個のユーザー アカウントを含む contoso.onmicrosoft.com と...
- 質問155 次の表のリソースを含む Azure サブスクリプションがあります。 ...
- 質問156 VM4 の技術要件を満たす必要があります。 何を作成して構成する...
- 質問157 Contoso のストレージ要件を特定する必要があります。 以下の各...
- 質問158 次の図に示すような App Service プランがあります。 (Exhibit) ...
- 質問159 次の表に示す Azure 管理グループがあります。 (Exhibit) 次の表...
- 質問160 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問161 次の表に示すリソースが含まれる Subscription1 という名前の Az...
- 質問162 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問163 Azure ストレージ アカウント storageaccount1 を含む Azure サ...
- 質問164 ドラッグ&ドロップ Azure Backup によって保護されている Azure...
- 質問165 次の表のリソースを含む Azure サブスクリプションがあります。 ...
- 質問166 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問167 ホットスポットに関する質問 RG1 という名前のリソース グループ...
- 質問168 仮想ネットワーク サブネットに 5 台の仮想マシンを展開する予定...
- 質問169 サイト間 VPN を使用して Azure に接続する予定のオンプレミス ...
- 質問170 Subscription1 という名前の Azure サブスクリプションがありま...
- 質問171 Sub1 という名前の Azure サブスクリプションがあり、そこには U...
- 質問172 RG1 という名前のリソース グループを含む Subcription1 という...
- 質問173 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問174 Azure Kubernetes クラスターが配置されています。 Azure コンテ...
- 質問175 adatum.com という名前の Azure Active Directory (Azure AD) テ...
- 質問176 VM1とVM2という2つのAzure仮想マシンがあります。VM1にはDisk1と...
- 質問177 contoso.com という Azure Directory (Azure AD) テナントを含む...
- 質問178 オンプレミス ネットワークには、Share1 という名前の SMB 共有...
- 質問179 財務部門のユーザー向け設定を自動化するソリューションを推奨す
- 質問180 Azure Resource Manager テンプレートを使用して、仮想マシン ス...
- 質問181 Azure Blob Storage と Azure File Storage を使用する storage1...
- 質問182 次の図に示すように、Azure ストレージ アカウントがあります。 ...
- 質問183 VNET2 のピアリングは、次の図に示すように構成されています。 (...
- 質問184 D:\Folder1 という名前のフォルダーを含むオンプレミス サーバー...
- 質問185 container1 と share1 を作成する必要があります。 各リソースに...
- 質問186 container1 と share1 を作成する必要があります。 各リソースに...
- 質問187 次の表に示すように、2 つの Azure 仮想マシンがあります。 (Exh...
- 質問188 Role1を実装する必要があります。 Role1 を作成する前に実行する...
- 質問189 次の評価プロパティを持つ Azure Migrate プロジェクトがありま...
- 質問190 次の表に示すストレージ アカウントを含む Azure サブスクリプシ...
- 質問191 WebApp1 という名前の Azure Web アプリを開発しています。WebAp...
- 質問192 ドラッグアンドドロップの質問 Subscription1 という名前の Azur...
- 質問193 VM1 という名前の Azure 仮想マシンをバックアップする予定です...
- 質問194 Azure サブスクリプションをお持ちです。 Azure 仮想マシンが 10...
- 質問195 次の図に示すネットワーク プロファイルを持つ Azure Kubernetes...
- 質問196 次の表に示すリソースを含む Azure サブスクリプションがありま...
- 質問197 次の要件を満たす Azure ストレージ アカウントを作成する必要が...
- 質問198 ネットワークにはオンプレミスの Active Directory ドメイン サ...
- 質問199 container1 と share1 を作成する必要があります。 各リソースに...
- 質問200 次の表に示すストレージ アカウントを含む、Subscription1 とい...
- 質問201 Azure サブスクリプションをお持ちです。 VM1 というオンプレミ...
- 質問202 User1 という名前のユーザー アカウントを含む Azure サブスクリ...
- 質問203 contoso.com という Azure Directory (Azure AD) テナントを含む...
- 質問204 Azureサブスクリプションがあり、その中には米国東部2リージョン...
- 質問205 次の表に示すリソースが含まれる Subscription1 という名前の Az...
- 質問206 次の表に示すように、2 つの Azure 仮想マシンがあります。 (Exh...
- 質問207 VNET1 という名前の仮想ネットワークを含む Azure サブスクリプ...
- 質問208 Subcription1.hasという名前のAzureサブスクリプションがありま...
- 質問209 次の表のリソースを含む、Subscription1 という名前の Azure サ...
- 質問210 Azure ストレージ アカウントを含む Azure サブスクリプションが...
- 質問211 Azure サブスクリプションをお持ちです。 次の図に示す Azure ス...
- 質問212 新しい Azure Active Directory (Azure AD) ロールを作成する予...
- 質問213 Subscription1 という名前の Azure サブスクリプションがありま...
- 質問214 Sub1 という名前の Azure サブスクリプションがあります。 次の...
- 質問215 次の図に示すようにピアリングが構成されています。 (Exhibit) ...
- 質問216 次の表に示すリソースを含む Azure サブスクリプションがありま...
- 質問217 次の表に示すリソースを含む Azure サブスクリプションがありま...
- 質問218 財務部門の監査人にどのブレードを使用するように指示する必要が
- 質問219 VM1 と VM2 という名前の 2 つの Azure 仮想マシンがあります。...
- 質問220 次の表に示すユーザーを含む contoso.com という名前の Azure Ac...
- 質問221 次の図に示すように、WEBPROD-AS-USE2 という名前の Azure 可用...
- 質問222 VM1とVM2という2つのAzure仮想マシンがあります。VM1にはDisk1と...
- 質問223 次の図に示すように、WEBPROD-AS-USE2 という名前の Azure 可用...
- 質問224 WebApp1 という名前の Azure Web アプリを作成します。WebApp1 ...
- 質問225 次の図に示すように、Azure ストレージ アカウントがあります。 ...
- 質問226 Server2 の Azure 仮想サーバーに適切なサイズが必要です。 どう...
- 質問227 Windows Server 2016 を実行する 5 台の Azure 仮想マシンがあり...
- 質問228 Azure サブスクリプションをお持ちです。 次の Azure Resource M...
- 質問229 ホットスポット Role1を実装する必要があります。 Role1 を作成...
- 質問230 VNet1 という名前の仮想ネットワークを含む Subscription1 とい...
- 質問231 次の表に示す仮想ネットワークを含む Azure サブスクリプション...
- 質問232 次の図に示す構成を持つ VNet1 という名前の仮想ネットワークが...
- 質問233 contoso.onmicrosoft.com という名前の Azure Active Directory ...
- 質問234 WebApp1 という名前の Azure Web アプリを開発しています。WebAp...
- 質問235 adatum.com という名前の Azure Active Directory (Azure AD) テ...
- 質問236 Azure Active Directory (AD) Privileged Identity Management ...
- 質問237 ホットスポットに関する質問 User1 という名前のユーザーと、次...
- 質問238 Azure Active Directory (Azure AD) テナントがあります。 すべ...
- 質問239 次の図に示すような App Service プランがあります。 (Exhibit) ...
- 質問240 ネットワークには、adatum.com というオンプレミスの Active Dir...
- 質問241 次の表に示す Azure 仮想マシンがあります。 (Exhibit) VNET1 は...
- 質問242 Azure サブスクリプションをお持ちです。 File1.bicep という名...
- 質問243 次の図に示すようにピアリングが構成されています。 (Exhibit) ...
- 質問244 次の表に示すエンドポイントを持つ同期グループがあります。 (Ex...
- 質問245 5 つのインスタンスを含む Azure 仮想マシン スケール セットを...
- 質問246 VNet1 という名前の仮想ネットワークを含む Azure サブスクリプ...
- 質問247 ASP1 という名前の Azure App Service プランがあります。 ASP1 ...
- 質問248 test-migration という名前のリソース グループに、TestMig とい...
- 質問249 次の表に示すリソースを含む Azure サブスクリプションがありま...
- 質問250 次の表に示す仮想ネットワークを含む、Sub1 および Sub2 という...
- 質問251 Azure サブスクリプションをお持ちです。サブスクリプションには...
- 質問252 Windows Server 2019 を実行し、次の構成を持つ Azure 仮想マシ...
- 質問253 次の表に示すパブリック ロード バランサーを含む Azure サブス...
- 質問254 認証要件を満たす環境を準備する必要があります。 実行すべき 2 ...
- 質問255 ホットスポットに関する質問 次の表に示すリソース グループを含...
- 質問256 次の表に示すストレージ アカウントを含む Azure サブスクリプシ...
- 質問257 次の図に示すネットワーク プロファイルを持つ Azure Kubernetes...
- 質問258 次の図に示すようにピアリングが構成されています。 (Exhibit) ...
- 質問259 仮想マシン スケール セットを含む Azure サブスクリプションが...
- 質問260 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問261 技術要件とユーザー要件を満たすようにデバイス設定を構成する必
- 質問262 Contoso のストレージ要件を特定する必要があります。 以下の各...
- 質問263 次の表に示す Azure 仮想ネットワークがあります。 (Exhibit) VN...
- 質問264 オンプレミス ネットワークがあります。 VNET1、VNET2、VNET3 と...
- 質問265 SQL1 という名前の Microsoft SQL Server インスタンスを含むオ...
- 質問266 contoso.com という名前の Azure Active Directory (Azure AD) ...
- 質問267 contoso.onmicrosoft.com という名前の Azure Active Directory ...
- 質問268 次の図に示すように構成される VM1 という名前の Azure 仮想マシ...
- 質問269 次の表のリソースを含む、Subscription1 という名前の Azure サ...
- 質問270 次の表に示すリソースを含む Azure サブスクリプションがありま...
- 質問271 appl という名前の Azure App Service Web アプリがあります。次...
- 質問272 VNet1 という名前の仮想ネットワーク上に複数の Azure 仮想マシ...
- 質問273 App1のソリューションを推奨する必要があります。ソリューション...
- 質問274 Subscription1 という名前の Azure サブスクリプションがありま...
- 質問275 次の図に示すようにピアリングが構成されています。 (Exhibit) ...
- 質問276 次の図に示す構成を持つ VNet1 という名前の仮想ネットワークが...
- 質問277 VNET1 という名前の仮想ネットワークを含む Azure サブスクリプ...
- 質問278 VM1 という名前の Azure 仮想マシンと、Vault1 という名前の Rec...
- 質問279 次の表に示すリソースを含む Azure サブスクリプションがありま...
- 質問280 Role1を実装する必要があります。 Role1 を作成する前に実行する...
- 質問281 NSG1 という名前のネットワーク セキュリティ グループ (NSG) が...
- 質問282 Subscription1 という名前の Azure サブスクリプションがありま...
- 質問283 WebApp1 という名前の Azure Web アプリを開発しています。WebAp...
- 質問284 Azure サブスクリプションをお持ちです。 Azure Resource Manage...
- 質問285 VNet1 という名前の Azure 仮想ネットワークがあり、サイト間 VP...
- 質問286 Web 管理者が Web アプリをできるだけ早く展開できるように環境...
- 質問287 Azure サブスクリプションをお持ちです。 次の要件を満たすカス...
- 質問288 WebApp1 という名前の Azure Web アプリがあります。 開発者には...
- 質問289 次の表に示すサブネットを含む VNET1 という名前の仮想ネットワ...
- 質問290 contoso.com という Azure Active Directory (Azure AD) テナン...
- 質問291 VNet1 という名前の仮想ネットワークを含む Azure サブスクリプ...
- 質問292 VNet1 という名前の仮想ネットワーク上に複数の Azure 仮想マシ...
- 質問293 サブスクリプションには次のリソースを作成します。 * Registry1...
- 質問294 Azure サブスクリプションをお持ちです。サブスクリプションには...
- 質問295 Azure Active Directory (AD) Privileged Identity Management ...
- 質問296 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問297 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問298 RG1 というリソースグループがあります。RG1 には、storageaccou...
- 質問299 ドラッグアンドドロップの質問 Windows Server 2016 を実行する ...
- 質問300 Subscription1 という名前の Azure サブスクリプションがありま...
- 質問301 次の図に示すネットワーク プロファイルを持つ Azure Kubernetes...
- 質問302 Azure サブスクリプションをお持ちです。 次の要件を満たすカス...
- 質問303 米国西部 Azure リージョンに複数の仮想マシンが含まれる Azure ...
- 質問304 VM1 という名前の Azure 仮想マシンと、Vault1 という名前の Rec...
- 質問305 Azure Network Watcher を使用して次のタスクを実行する予定です...
- 質問306 次の表に示すストレージ アカウントを含む Azure サブスクリプシ...
- 質問307 次の表に示すパブリック ロード バランサーを含む Azure サブス...
- 質問308 次の図に示す階層を含む Azure サブスクリプションがあります。 ...
- 質問309 次の図に示すように構成される VM1 という名前の Azure 仮想マシ...
- 質問310 App1のソリューションを推奨する必要があります。ソリューション...
- 質問311 ホットスポットに関する質問 Subscription1 という名前の新しい ...
- 質問312 次の表に示すストレージ アカウントを含む Azure サブスクリプシ...
- 質問313 Sub1 という名前の Azure サブスクリプションがあります。 次の...
- 質問314 VNet1 という名前の Azure 仮想ネットワークがあり、サイト間 VP...
- 質問315 Contoso.com という名前の Azure Active Directory テナントがあ...
- 質問316 Subscription1 という名前の Azure サブスクリプションがありま...
- 質問317 contoso.com という名前の Azure Active Directory (Azure AD) ...
- 質問318 VM1 という名前の Azure 仮想マシンがあります。 VM1 のネットワ...
- 質問319 RG1 という名前のリソース グループを含む Subscription1 という...
- 質問320 次の表に示す仮想マシンを含む従量課金制の Azure サブスクリプ...
- 質問321 次の表に示すように、2 つの Azure 仮想マシンがあります。 (Exh...
- 質問322 ホットスポットに関する質問 Azure AD テナントがあります。 フ...
- 質問323 次の表に示す仮想マシンを含む Azure サブスクリプションがあり...
- 質問324 ストレージ アカウントを含む Azure サブスクリプションがありま...
- 質問325 ネットワークには、adatum.com という名前の Active Directory ...
- 質問326 VNet1 という名前の仮想ネットワークを含む Azure サブスクリプ...
- 質問327 ドラッグ&ドロップ 社内の4つの部門で使用されているAzureサブ...
- 質問328 Azure Network Watcher を使用して次のタスクを実行する予定です...
- 質問329 Azure サブスクリプションをお持ちです。 VM1 というオンプレミ...
- 質問330 次の図に示すように、Azure ストレージ アカウントがあります。 ...
- 質問331 図に示すように、VNet1 という名前の仮想ネットワークがあります...
- 質問332 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問333 LB1 という名前の Azure ロード バランサーがあります。 User1 ...
- 質問334 Azure サブスクリプションをお持ちです。このサブスクリプション...
- 質問335 財務部門の監査人にどのブレードを使用するように指示する必要が
- 質問336 次の図に示すようにピアリングが構成されています。 (Exhibit) ...
- 質問337 次の表に示すサブネットを含む VNETI という名前の仮想ネットワ...
- 質問338 仮想マシン構成の継続的な一貫性を管理するには、Azure Automati...
- 質問339 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問340 次の表に示すリソースが含まれる Subscription1 という名前の Az...
- 質問341 Azure Active Directory (AD) Privileged Identity Management ...
- 質問342 既存の仮想マシンをベースにしたAzure Resource Managerテンプレ...
- 質問343 次の図に示すように構成される VM1 という名前の Azure 仮想マシ...
- 質問344 オンプレミスネットワークには、Azure Active Directory (Azure ...
- 質問345 次の表に示す Azure 仮想マシンがあります。 (Exhibit) VM1 に D...
- 質問346 Azure サブスクリプションをお持ちです。 複数のポッドを含むAzu...
- 質問347 Subscription1 という名前の Azure サブスクリプションがありま...
- 質問348 contoso?02 3 という名前のストレージ アカウントを含む Azure ...
- 質問349 次の表に示すユーザーを含む Azure Active Directory (Azure AD)...
- 質問350 次の表に示すクォータを含む、Subscription1 という名前の Azure...
- 質問351 20 台の仮想マシン、NSG1 という名前のネットワーク セキュリテ...
- 質問352 次のストレージ アカウントを含む Azure サブスクリプションがあ...
- 質問353 Azure Resource Manager テンプレートを使用して、仮想マシン ス...
- 質問354 ケーススタディ1 - 巨大保険会社 概要 Humongous Insuranceは、...
- 質問355 次の表に示す仮想マシンを含む従量課金制の Azure サブスクリプ...
- 質問356 注: この質問は、同一の設定を示す複数の質問に含まれています。...
- 質問357 Microsoft Entra テナントがあります。 新しい Microsoft 365 グ...
- 質問358 次の表に示すリソースが含まれる Subscription1 という名前の Az...
- 質問359 ドラッグアンドドロップの質問 VM1 と VM2 という名前の 2 つの ...
- 質問360 次の表に示す仮想マシンを含む Azure サブスクリプションがあり...
- 質問361 次の表に示すクォータを含む、Subscription1 という名前の Azure...
- 質問362 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問363 シミュレーション 概要 試験の次のセクションはラボです。このセ...
- 質問364 次の表に示す仮想ネットワークを含む Azure サブスクリプション...
- 質問365 ホットスポット 次のリソース グループを含む Subscription1 と...
- 質問366 Azure サブスクリプションに次のリソースを作成します。 * Regis...
- 質問367 すべての A2ure ファイル共有に対して Group4 Azure RBAC の読み...
- 質問368 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問369 Azure サブスクリプションをお持ちです。 Azure Resource Manage...
- 質問370 Subscription1 という名前の新しい Azure サブスクリプションを...
- 質問371 VNET1 という名前の仮想ネットワークを含む Azure サブスクリプ...
- 質問372 8 台の仮想マシンと次の表に示すリソースを含む Azure サブスク...
- 質問373 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問374 次の Azure Resource Manager テンプレートを使用して、Azure コ...
- 質問375 storage1 という名前の Azure ストレージ アカウントと、次の表...
- 質問376 次の表に示すクォータを含む、Subscription1 という名前の Azure...
- 質問377 ホットスポットに関する質問 次の表に示すユーザーを含む Micros...
- 質問378 App1 という名前の Azure App Service をホストする Azure App S...
- 質問379 Azure Active Directory (Azure AD) テナントがあります。 すべ...
- 質問380 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問381 VNet1 という名前の Azure 仮想ネットワークが含まれる Subscrip...
- 質問382 storageaccount1 という汎用 v1 ストレージアカウントがあり、そ...
- 質問383 Subscription 1 と Subscription2 という名前の 2 つの Azure サ...
- 質問384 次の表に示す ID を含む Azure サブスクリプションがあります。 ...
- 質問385 次の表に示す Azure 仮想マシンを含む Azure サブスクリプション...
- 質問386 Subscription1 という名前の Azure サブスクリプションがありま...
- 質問387 storage 1 という名前のストレージ アカウントを含む Azure サブ...
- 質問388 AS1 という名前の可用性セットがあり、そこには VM1、VM2、VM3 ...
- 質問389 次の表に示すリソースを含む Azure サブスクリプションがありま...
- 質問390 次の図に示すようなロール割り当てファイルがあります。 (Exhibi...
- 質問391 storage1 という名前の Azure ストレージ アカウントがあります...
- 質問392 Windows Server 2019 を実行し、次の構成を持つ Azure 仮想マシ...
- 質問393 次の Azure Resource Manager テンプレートを使用して、Azure コ...
- 質問394 技術要件を満たすには、VM1 と VM2 のアラートを構成する必要が...
- 質問395 test-migration という名前のリソース グループに、TestMig とい...
- 質問396 ブループリント ファイルを Azure に移動する必要があります。 ...
- 質問397 最近、Admin1 という名前のユーザーを含む新しい Azure サブスク...
- 質問398 次の表に示す App Service プランがあります。 (Exhibit) 次の表...
- 質問399 次の表に示す仮想マシンを含む従量課金制の Azure サブスクリプ...
- 質問400 Azure Import/Export サービスを使用して、ファイルをストレージ...
- 質問401 ASP1 という Azure App Service プランで実行される WebApp1 と...
- 質問402 Subscription1 という名前の Azure サブスクリプションがありま...
- 質問403 Azure でサーバーレス コンピューティングを構成しています。 リ...
- 質問404 Subscription1 という名前の Azure サブスクリプションがありま...
- 質問405 contoso.com という Azure Directory (Azure AD) テナントを含む...
- 質問406 Subscription1 という名前の Azure サブスクリプションがありま...
- 質問407 Azure サブスクリプションをお持ちです。このサブスクリプション...
- 質問408 次の表に示す Azure Web アプリを作成する予定です。 (Exhibit) ...
- 質問409 次の図に示すネットワーク プロファイルを持つ Azure Kubernetes...
- 質問410 contoso.com という Azure Directory (Azure AD) テナントを含む...
- 質問411 Subscription1 という名前の Azure サブスクリプションがありま...
- 質問412 次の Azure Resource Manager テンプレートを使用して、Azure コ...
- 質問413 Contoso のストレージ要件を特定する必要があります。 以下の各...
- 質問414 Azure Network Watcher を使用して次のタスクを実行する予定です...
- 質問415 Azure Network Watcher を使用して次のタスクを実行する予定です...
- 質問416 Subscription1 および Subscription2 という名前の Azure サブス...
- 質問417 次の表のリソースを含む、Subscription1 という名前の Azure サ...
- 質問418 Subscription1 という名前の Azure サブスクリプションがありま...
- 質問419 あなたの会社にはニューヨークとロサンゼルスにオフィスがありま
- 質問420 Azure ファイル共有を含む Azure サブスクリプションがあります...
- 質問421 新しいコンテナに対して計画された変更を実装する必要があります
- 質問422 contoso.com という Azure Directory (Azure AD) テナントを含む...
- 質問423 Azure Active Directory (Azure AD) Premium にサインアップしま...
- 質問424 Subscription1 という名前の Azure サブスクリプションがありま...
- 質問425 Windows Server 2019 を実行し、次の構成を持つ Azure 仮想マシ...
- 質問426 ブループリント ファイルを Azure に移動する必要があります。 ...
- 質問427 AKS1 という名前の Azure Kubernetes Service (AKS) クラスター...
- 質問428 次の表に示す仮想ネットワークを含む Azure サブスクリプション...
- 質問429 次の表に示す仮想マシンを含む Azure サブスクリプションがあり...
- 質問430 contosocloud.onmicrosoft.com という名前の Azure Active Direc...
- 質問431 次の図に示すネットワーク プロファイルを持つ Azure Kubernetes...
- 質問432 次の表に示す仮想ネットワークを含む Azure サブスクリプション...
- 質問433 次の表に示すストレージ アカウントを含む Azure サブスクリプシ...
- 質問434 Azure Active Directory (Azure AD) テナントがあります。 すべ...
- 質問435 ホットスポットに関する質問 次の表に示すパブリック ロード バ...
- 質問436 Azure Active Directory (Azure AD) テナントがあります。 Azure...
- 質問437 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問438 次の表のリソースを含む、Subscription1 という名前の Azure サ...
- 質問439 VNet1 という仮想ネットワークに接続する VM1 という Azure 仮想...
- 質問440 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問441 Azure サブスクリプションをお持ちです。 Azure Resource Manage...
- 質問442 Windows Server 2019 を実行する VM1 という名前の Azure 仮想マ...
- 質問443 VM1 という名前の Azure 仮想マシンがあります。 VM1 のネットワ...
- 質問444 次の表に示す仮想ネットワークを含む Azure サブスクリプション...
- 質問445 ネットワークは次の図に示すように構成されています。 (Exhibit)...
- 質問446 VNet1 という名前の仮想ネットワーク上に複数の Azure 仮想マシ...
- 質問447 次の表に示すリソースを含む Azure サブスクリプションがありま...
