有効的なAB-730問題集はJPNTest.com提供され、AB-730試験に合格することに役に立ちます!JPNTest.comは今最新AB-730試験問題集を提供します。JPNTest.com AB-730試験問題集はもう更新されました。ここでAB-730問題集のテストエンジンを手に入れます。
AB-730問題集最新版のアクセス
「88問、30% ディスカウント、特別な割引コード:JPNshiken」
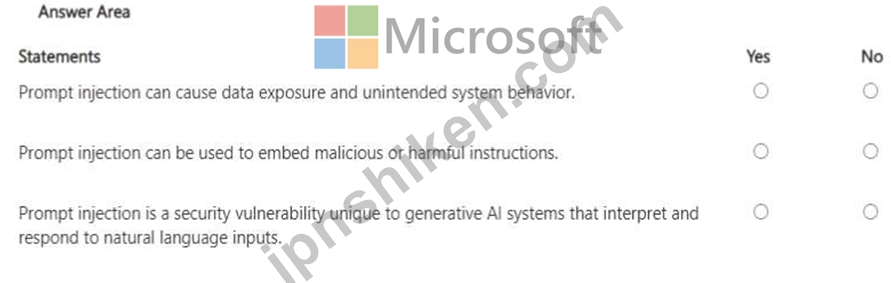
以下の各設問について、該当する場合は「はい」を選択してください。該当しない場合は「いいえ」を選択してください。注:正解ごとに1点が加算されます。
正解:

Explanation:

プロンプトインジェクションは、生成型AIのセキュリティリスクの一つで、攻撃者が(テキスト、ドキュメント、ウェブページ、ユーザー入力などに隠された)指示を挿入し、アシスタントの意図した動作を上書きまたは操作するものです。これにより、ポリシー制御の無視、安全でない出力の生成、機密情報の漏洩など、意図しない動作が発生する可能性があります。生成型AIシステムは自然言語の指示に従うため、適切な対策が講じられていない限り、悪意のあるコンテンツを優先するようにソーシャルエンジニアリングされる可能性があります。そのため、プロンプトインジェクションはデータ漏洩(例えば、信頼できる情報源から機密コンテンツを抽出しようとするなど)を引き起こしたり、モデルの動作をリダイレクトする有害な指示を埋め込んだりする可能性があります。Microsoftのような企業環境では、
365 Copilotにおける対策としては、グラウンディング境界の設定、権限の制限、コンテンツのフィルタリング、および指示の階層化(システムポリシーがユーザー指示よりも優先される)などが挙げられます。ビジネスガバナンスの観点からは、ユーザーは信頼できない入力(メール、ドキュメント、Webテキストなど)を潜在的に悪意のあるものとして扱い、意思決定にAI出力を使用する際には、最小権限のアクセスと検証を適用する必要があります。

- 質問一覧「83問」
- 質問1 Microsoft 365 Copilotに、Web上の情報に基づいてレポートを作成...
- 質問2 あなたはマーケティングアシスタントとして、上司との予算会議の
- 質問3 あなたは、Microsoft Teamsを含むMicrosoft 365アプリとサービス...
- 質問4 あなたは小規模コンサルティング会社のプロジェクトコーディネー
- 質問5 Microsoft 365 Copilot アプリでは、テンプレートを使用してエー...
- 質問6 ホットスポットに関する質問 以下の各記述について、正しい場合
- 質問7 次の図に示すように、Microsoft 356 Copilot を開きます。 (Exhi...
- 質問8 あなたは、自社のマーケティングチーム向けに、Microsoft 365 Co...
- 質問9 Microsoft 365 Copilotで、プロジェクトレポートのドラフト作成...
- 質問10 Microsoft 365 Copilot のプロンプト スケジュール機能には、ど...
- 質問11 ホットスポットに関する質問 文を正しく完成させる選択肢を選び
- 質問12 Microsoft 365 Copilot ノートブックを作成し、Microsoft ShareP...
- 質問13 Microsoft 365 Copilot を使用している際に、Web サイトからコン...
- 質問14 Microsoft 365 Copilot を使用します。 あなたは、機密情報を含...
- 質問15 Microsoft 365 Copilot を使用して、Microsoft SharePoint ライ...
- 質問16 文を正しく完成させる選択肢を選びなさい。 (Exhibit)
- 質問17 ホットスポットに関する質問 以下の各記述について、正しい場合
- 質問18 あなたは同僚とMicrosoft 365 Copilotについて話し合っています...
- 質問19 以下の各記述について、正しい場合は「はい」を選択してください
- 質問20 プロンプトに対して、次のような応答が表示されます。「申し訳あ
- 質問21 ビジネスにおける予測分析の目的は何ですか?
- 質問22 Microsoft 365 Copilot の会話では、レポートを生成し、その後、...
- 質問23 文を正しく完成させる選択肢を選びなさい。 (Exhibit)
- 質問24 マーケティングにおけるAIの典型的な活用事例は次のうちどれです...
- 質問25 保存済みのプロンプトを実行すると、次の応答が表示されます。
- 質問26 文を正しく完成させる選択肢を選びなさい。 (Exhibit)
- 質問27 ホットスポットに関する質問 以下の各記述について、正しい場合
- 質問28 あなたは、自社と他社との提携に関する提案を要約する予定です。
- 質問29 ホットスポットに関する質問 Microsoft 365 Copilot の研究者エ...
- 質問30 他社の同僚が、あるプロンプトへのリンクを共有してくれた。 リ
- 質問31 以下の各設問について、該当する場合は「はい」を選択してくださ
- 質問32 あなたは、自社のマーケティングチーム向けに、Microsoft 365 Co...
- 質問33 文を正しく完成させる選択肢を選びなさい。 (Exhibit)
- 質問34 次の図に示すように、職場のアカウントを使用して Microsoft 365...
- 質問35 Microsoft 365 Copilot を使用して、Microsoft SharePoint ライ...
- 質問36 Microsoft 365 Copilot の Researcher エージェントを使用してレ...
- 質問37 ホットスポットに関する質問 以下の各記述について、正しい場合
- 質問38 次の図に示すように、職場のアカウントを使用して Microsoft 365...
- 質問39 文を正しく完成させる選択肢を選びなさい。 (Exhibit)
- 質問40 大規模データセットにおけるパターンや傾向を検出するために最も
- 質問41 あなたは小規模コンサルティング会社のプロジェクトコーディネー
- 質問42 以下の各設問について、該当する場合は「はい」を選択してくださ
- 質問43 Microsoft 365 Copilot アプリでカスタム分析エージェントを作成...
- 質問44 ビジネスにおけるAIの潜在的な倫理的問題点として、次のうちどれ...
- 質問45 プロンプトに対して「申し訳ありませんが、この質問には回答でき
- 質問46 (Exhibit) 図に示すように、Microsoft 365 Copilotを開きます。 ...
- 質問47 「極秘」という機密ラベルが付けられたMicrosoft Word文書を開い...
- 質問48 あなたは、自社のマーケティングチーム向けに、Microsoft 365 Co...
- 質問49 あなたはMicrosoft 365のサブスクリプションをお持ちです。 お客...
- 質問50 Microsoft 365 Copilotで、プロジェクトレポートのドラフト作成...
- 質問51 ホットスポットに関する質問 文を正しく完成させる選択肢を選び
- 質問52 ホットスポットに関する質問 以下の各記述について、正しい場合
- 質問53 文を正しく完成させる選択肢を選びなさい。 (Exhibit)
- 質問54 WebブラウザーからMicrosoft 365 Copilotにアクセスする必要があ...
- 質問55 あなたはMicrosoft 365のサブスクリプションをお持ちです。 お客...
- 質問56 Microsoft 365 Copilot の会話が複数存在します。 会話をまとめ...
- 質問57 文を正しく完成させる選択肢を選びなさい。 (Exhibit)
- 質問58 Microsoft Excel ワークブックを開いており、その中にテーブルが...
- 質問59 ホットスポットに関する質問 文を正しく完成させる選択肢を選び
- 質問60 以下のAIアプリケーションのうち、顧客体験のパーソナライズに役...
- 質問61 Microsoft 365 Copilotで、提案に関する情報を取得するためのプ...
- 質問62 企業がAIソリューションを導入する際に直面する主な課題は何です...
- 質問63 Microsoft 365 Copilot を使用します。 以下の各記述について、...
- 質問64 Microsoft 365 Copilot を使用します。 あなたは、機密情報を含...
- 質問65 あなたはMicrosoft Outlookでの生産性を向上させるために、Micro...
- 質問66 文を正しく完成させる選択肢を選びなさい。 (Exhibit)
- 質問67 ホットスポットに関する質問 あなたはMicrosoft 365 Copilotライ...
- 質問68 Microsoft 365 Copilot の会話が複数存在します。 会話をまとめ...
- 質問69 Microsoft 365 Copilot アプリでエージェントを作成しています。...
- 質問70 ホットスポットに関する質問 あなたは、Microsoft Teamsを含むMi...
- 質問71 あなたは、Microsoft Teamsを含むMicrosoft 365アプリとサービス...
- 質問72 ビジネスにおいてAIを活用する主な目的は何ですか?
- 質問73 Microsoft 365 Copilot を使用します。 最小限の手間で、すべて...
- 質問74 Microsoft 365 Copilot の研究者エージェントを使用してプロンプ...
- 質問75 他社の同僚が、あるプロンプトへのリンクを共有してくれた。 リ
- 質問76 文を正しく完成させる選択肢を選びなさい。 (Exhibit)
- 質問77 Microsoft 365 Copilot の会話が開いています。 会話中は、Agent...
- 質問78 ホットスポットに関する質問 Microsoft 365 Copilot のプロンプ...
- 質問79 あなたは、Microsoft 365 Copilot と Microsoft 365 Copilot Cha...
- 質問80 (Exhibit) 図に示すように、Microsoft 365 Copilotを開きます。 ...
- 質問81 あなたはMicrosoft 365 Copilotライセンスをお持ちです。 あなた...
- 質問82 以下の各記述について、正しい場合は「はい」を選択してください
- 質問83 ホットスポットに関する質問 文を正しく完成させる選択肢を選び
