シミュレーション
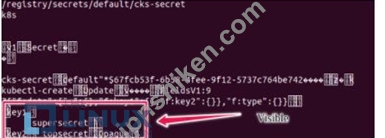
etcdに保存されているシークレットは保存時に安全ではありません。etcdctlコマンドユーティリティを使用してシークレット値を確認できます。例: ETCDCTL_API=3 etcdctl get /registry/secrets/default/cks-secret --cacert="ca.crt" --cert="server.crt" --key="server.key" 出力
暗号化構成を使用して、プロバイダーのAES-CBCとIDを使用してリソースシークレットを保護し、保存されているシークレットデータを暗号化して、すべてのシークレットが新しい構成で暗号化されるようにするマニフェストを作成します。
etcdに保存されているシークレットは保存時に安全ではありません。etcdctlコマンドユーティリティを使用してシークレット値を確認できます。例: ETCDCTL_API=3 etcdctl get /registry/secrets/default/cks-secret --cacert="ca.crt" --cert="server.crt" --key="server.key" 出力
暗号化構成を使用して、プロバイダーのAES-CBCとIDを使用してリソースシークレットを保護し、保存されているシークレットデータを暗号化して、すべてのシークレットが新しい構成で暗号化されるようにするマニフェストを作成します。

