- ホーム
- Linux Foundation
- CKS - Certified Kubernetes Security Specialist (CKS)
- LinuxFoundation.CKS.v2026-08-01.q72
- 質問34
有効的なCKS問題集はJPNTest.com提供され、CKS試験に合格することに役に立ちます!JPNTest.comは今最新CKS試験問題集を提供します。JPNTest.com CKS試験問題集はもう更新されました。ここでCKS問題集のテストエンジンを手に入れます。
CKS問題集最新版のアクセス
「66問、30% ディスカウント、特別な割引コード:JPNshiken」
コンテナ化されたアプリケーションをKubernetesクラスターに構築およびデプロイするための、安全なCI/CDパイプラインを実装する必要があります。このパイプラインには、脆弱性の混入リスクを最小限に抑えるため、各段階でセキュリティチェックと検証ステップを含める必要があります。どのようなセキュリティのベストプラクティスに従いますか?
正解:
解決策(ステップバイステップ):
1. ソースコードのセキュリティ:
- 静的アプリケーションセキュリティテスト(SAST):SASTツールをCIICDパイプラインに統合して、ソースコードの脆弱性を特定します。
- 依存関係のスキャン:依存関係スキャンツールを使用して、アプリケーションの依存関係における既知の脆弱性を特定します。
- コードレビュー:潜在的な脆弱性を発見するために、本番ブランチへのすべての変更に対して強制的なコードレビューを実施する。
2. コンテナイメージのセキュリティ
- コンテナイメージのスキャン:コンテナイメージをスキャンして、脆弱性やマルウェアを検出します。
- マルチステージビルド:マルチステージDockerビルドを使用して、より小さく安全なコンテナイメージを作成します。
- 署名入り画像:容器に添付する画像に署名することで、画像の真正性を保証し、改ざんを防止します。
3. インフラストラクチャのセキュリティ:
- Infrastructure as Code (IaC): IaCツールを使用してKubernetesのインフラストラクチャと構成を定義し、一貫性とセキュリティを確保します。
- ポリシーの適用:デプロイ中にセキュリティのベストプラクティスを適用するために、Kubernetes のアドミッション コントローラーとポリシーを実装します。
4. 展開時のセキュリティ:
- ロールベースアクセス制御(RBAC):RBACを使用して、機密性の高いKubernetesリソースへのアクセスを制限します。
- ネットワークポリシー:ポッド間の通信を制御するためのネットワークポリシーを実装します。
- 展開戦略:セキュリティインシデントの影響を最小限に抑えるため、ローリングアップデートやカナリア展開などの展開戦略を選択してください。
5. モニタリングと監査:
- Kubernetesのログ記録と監視:イベントを追跡し、潜在的なセキュリティインシデントを特定するために、ログ記録と監視を設定します。
- セキュリティ監査:CI/CDパイプラインとKubernetesクラスターのセキュリティコンプライアンスを定期的に監査します。
6.継続的なセキュリティ評価:
- セキュリティスキャン:ソースコード、コンテナイメージ、インフラストラクチャを定期的にスキャンして脆弱性を検出します。
- 脆弱性管理:発見された脆弱性を追跡し、修復する。
7. 安全な開発手法:
- 安全なコーディング基準:安全なコーディング基準とベストプラクティスを徹底する。
- セキュリティトレーニング:開発者に対し、一般的な脆弱性に対する意識を高めるためのセキュリティトレーニングを提供する。
- セキュリティバグ報奨金:倫理的なハッカーが脆弱性を発見して報告するよう促すために、セキュリティバグ報奨金の提供を検討してください。
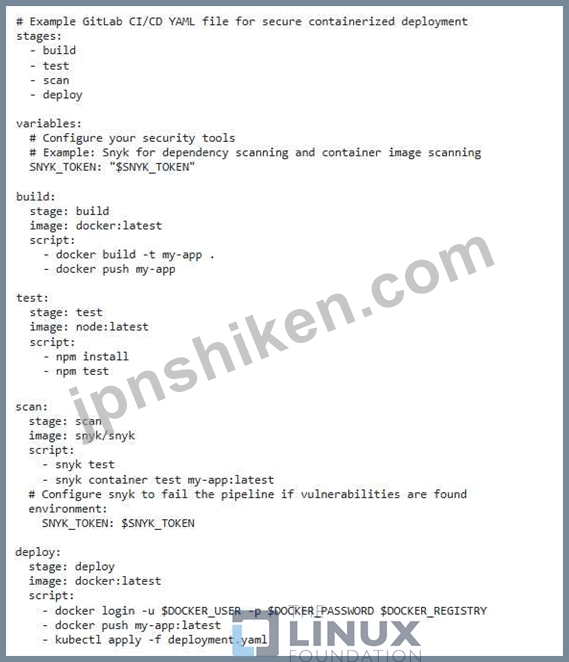
1. ソースコードのセキュリティ:
- 静的アプリケーションセキュリティテスト(SAST):SASTツールをCIICDパイプラインに統合して、ソースコードの脆弱性を特定します。
- 依存関係のスキャン:依存関係スキャンツールを使用して、アプリケーションの依存関係における既知の脆弱性を特定します。
- コードレビュー:潜在的な脆弱性を発見するために、本番ブランチへのすべての変更に対して強制的なコードレビューを実施する。
2. コンテナイメージのセキュリティ
- コンテナイメージのスキャン:コンテナイメージをスキャンして、脆弱性やマルウェアを検出します。
- マルチステージビルド:マルチステージDockerビルドを使用して、より小さく安全なコンテナイメージを作成します。
- 署名入り画像:容器に添付する画像に署名することで、画像の真正性を保証し、改ざんを防止します。
3. インフラストラクチャのセキュリティ:
- Infrastructure as Code (IaC): IaCツールを使用してKubernetesのインフラストラクチャと構成を定義し、一貫性とセキュリティを確保します。
- ポリシーの適用:デプロイ中にセキュリティのベストプラクティスを適用するために、Kubernetes のアドミッション コントローラーとポリシーを実装します。
4. 展開時のセキュリティ:
- ロールベースアクセス制御(RBAC):RBACを使用して、機密性の高いKubernetesリソースへのアクセスを制限します。
- ネットワークポリシー:ポッド間の通信を制御するためのネットワークポリシーを実装します。
- 展開戦略:セキュリティインシデントの影響を最小限に抑えるため、ローリングアップデートやカナリア展開などの展開戦略を選択してください。
5. モニタリングと監査:
- Kubernetesのログ記録と監視:イベントを追跡し、潜在的なセキュリティインシデントを特定するために、ログ記録と監視を設定します。
- セキュリティ監査:CI/CDパイプラインとKubernetesクラスターのセキュリティコンプライアンスを定期的に監査します。
6.継続的なセキュリティ評価:
- セキュリティスキャン:ソースコード、コンテナイメージ、インフラストラクチャを定期的にスキャンして脆弱性を検出します。
- 脆弱性管理:発見された脆弱性を追跡し、修復する。
7. 安全な開発手法:
- 安全なコーディング基準:安全なコーディング基準とベストプラクティスを徹底する。
- セキュリティトレーニング:開発者に対し、一般的な脆弱性に対する意識を高めるためのセキュリティトレーニングを提供する。
- セキュリティバグ報奨金:倫理的なハッカーが脆弱性を発見して報告するよう促すために、セキュリティバグ報奨金の提供を検討してください。

- 質問一覧「72問」
- 質問1 シミュレーション コンテクスト テスト目的で、kubeadm がプロビ...
- 質問2 次のコマンドを使用して、クラスター/構成コンテキストを切り替
- 質問3 Kubernetes クラスターでは、複数のマイクロサービスが別々の名...
- 質問4 組織向けにカスタムKubernetesディストリビューションを構築する...
- 質問5 あなたは、コンテナイメージがプライベートレジストリからプルさ
- 質問6 コンテナイメージスキャナがクラスタ上にセットアップされていま
- 質問7 シミュレーション etcdに保存されているシークレットは保存時に...
- 質問8 あなたは、機密データを扱うアプリケーションをホストするKubern...
- 質問9 あなたはkubeadmを使用してオンプレミス環境にKubernetesクラス...
- 質問10 複数のKubernetesクラスターが存在する状況を想像してみてくださ...
- 質問11 重要なアプリケーションを実行しているKubernetesクラスタがあり...
- 質問12 シミュレーション このタスクは、以下のクラスター/ノードで完了...
- 質問13 準備済みのランタイムハンドラ runsc を使用して、untrusted と...
- 質問14 名前空間の制限内で、ボリュームタイプとしてpersistentvolumecl...
- 質問15 Kubernetes クラスター上で重要なアプリケーションが稼働してい...
- 質問16 名前空間 testing で実行されている nginx-test ポッドに制限す...
- 質問17 johnという名前のユーザーを作成し、CSRリクエストを作成し、承...
- 質問18 クラスターで監査ログを有効にするには、ログバックエンドを有効
- 質問19 特権コンテナと特定の機能の使用を制限するポッドセキュリティポ
- 質問20 シミュレーション testing ネームスペース内に Nginx-pod という...
- 質問21 シミュレーション (Exhibit) コンテクスト PodSecurityPolicyは...
- 質問22 あなたは、パブリックレジストリのコンテナイメージを使用する「
- 質問23 シミュレーション コンテクスト kubeadmでプロビジョニングされ...
- 質問24 あなたはKubernetesクラスタにデプロイする新しいマイクロサービ...
- 質問25 シミュレーション サービスはシステム内のポート 389 で実行され...
- 質問26 クラスターで監査ログを有効にするには、ログバックエンドを有効
- 質問27 タスク 名前空間 dev-team で実行されている Pod users-service ...
- 質問28 EKSを使用してAWS上にKubernetesクラスターをデプロイしています...
- 質問29 あなたは、機密性の高いアプリケーションを実行しているKubernet...
- 質問30 サードパーティ製の Helm チャートを使用して、アプリケーション...
- 質問31 機密データを含むKubernetesクラスターを保護する責任があります...
- 質問32 以下のコマンドを使用して、クラスタ/構成コンテキストを切り替
- 質問33 以下のコマンドを使用して、クラスター/構成コンテキストを切り
- 質問34 コンテナ化されたアプリケーションをKubernetesクラスターに構築...
- 質問35 Kubernetes クラスター上で、「web-app」という名前の Web アプ...
- 質問36 あなたは、機密性の高いワークロードを実行するKubernetesクラス...
- 質問37 シミュレーション johnという名前のユーザーを作成し、CSRリクエ...
- 質問38 攻撃対象領域を最小限に抑え、セキュリティ上の脆弱性の可能性を
- 質問39 デフォルトのRBAC構成でKubernetesクラスタが稼働しています。ユ...
- 質問40 あなたは、複数のポッドを実行する「web-app」という名前のデプ...
- 質問41 あなたは、パブリックレジストリのコンテナイメージを使用する「
- 質問42 Kubernetes クラスターでは、機密性の高い API にアクセスするユ...
- 質問43 シミュレーション ネームスペース test-system で実行されている...
- 質問44 シミュレーション 準備済みのrunscという名前のランタイムハンド...
- 質問45 クラスター: dev マスターノード: master1 ワーカーノード: work...
- 質問46 このタスクは、以下のクラスター/ノードで完了する必要がありま
- 質問47 staging ネームスペース内の Pod が、同じネームスペース内の他...
- 質問48 あなたは、機密データがConfigMapに保存されているKubernetesク...
- 質問49 Kubernetesクラスタに新しいアプリケーションをデプロイしようと...
- 質問50 ランタイム検出ツールであるFalcoを使用して、Nginxの単一コンテ...
- 質問51 コンテクスト Pod の ServiceAccount にバインドされたロールに...
- 質問52 特定のネームスペースで機密性の高いワークロードを実行している
- 質問53 Kubernetesにおけるセキュリティコンテキストの役割と、コンテナ...
- 質問54 シミュレーション コンテクスト コンテナイメージスキャナをkube...
- 質問55 シミュレーション 指定されたDockerfileを分析して編集します。 ...
- 質問56 Kubernetesクラスタ上でDeploymentを使用してWebアプリケーショ...
- 質問57 シミュレーション ドキュメントのデプロイ、Pod、名前空間 正し...
- 質問58 次のコマンドを使用して、クラスタ/構成コンテキストを切り替え
- 質問59 ネームスペース test-system で実行されている既存の Pod nginx-...
- 質問60 Kubernetes クラスター上で「my-app」という名前のデプロイメン...
- 質問61 シミュレーション 名前空間 testing で実行されている nginx-tes...
- 質問62 あなたは、複数のデプロイメントで異なるマイクロサービスを実行
- 質問63 シミュレーション クラスターで監査ログを有効にするには、ログ
- 質問64 ランタイム検出ツールであるFalcoを使用して、Nginxの単一コンテ...
- 質問65 名前空間の制限内で、ボリュームタイプとしてpersistentvolumecl...
- 質問66 あなたは、CIS Kubernetesベンチマークに従ってKubernetesクラス...
- 質問67 KubernetesクラスタにNginxポッドがデプロイされています。Nginx...
- 質問68 シミュレーション ランタイム検出ツールであるFalcoを使用して、...
- 質問69 シミュレーション 以下のコマンドを使用して、クラスタ/構成コン...
- 質問70 AWS上でKubernetesクラスターを運用しており、機密データ処理を...
- 質問71 Kubernetes クラスターには、異なる名前空間で実行されている複...
- 質問72 コンテナイメージスキャナがクラスタ上にセットアップされていま
