有効的なSC-200問題集はJPNTest.com提供され、SC-200試験に合格することに役に立ちます!JPNTest.comは今最新SC-200試験問題集を提供します。JPNTest.com SC-200試験問題集はもう更新されました。ここでSC-200問題集のテストエンジンを手に入れます。
SC-200問題集最新版のアクセス
「415問、30% ディスカウント、特別な割引コード:JPNshiken」
お客様は、Microsoft 365 Defender for Endpointを使用するMicrosoft 365 E5サブスクリプションをご利用中です。
Microsoft を使用して Windows サーバーへのリモート シェル接続を開始できることを確認する必要があります
365 Defenderポータル。
何を設定すればよいですか?回答するには、回答欄で適切なオプションを選択してください。
注:正解ごとに1ポイントが加算されます。
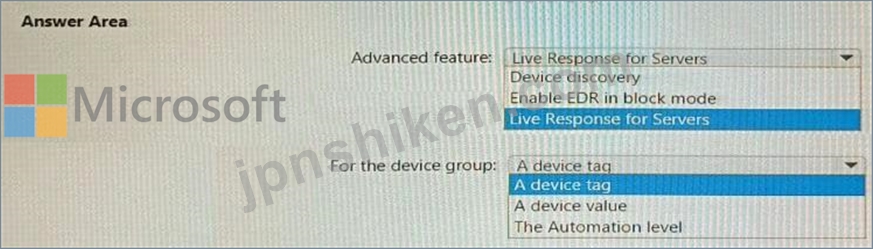
Microsoft を使用して Windows サーバーへのリモート シェル接続を開始できることを確認する必要があります
365 Defenderポータル。
何を設定すればよいですか?回答するには、回答欄で適切なオプションを選択してください。
注:正解ごとに1ポイントが加算されます。
正解:

Explanation:
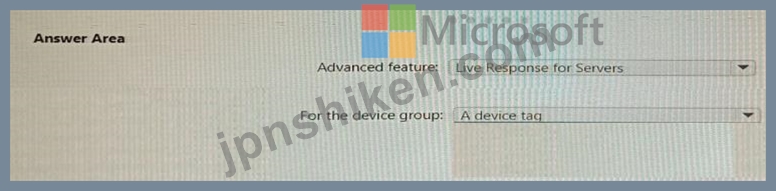
Microsoft Defender for Endpoint の Live Response 機能を使用すると、セキュリティアナリストは Microsoft 365 Defender ポータルから直接、セキュア シェル セッションを介してデバイス (サーバーを含む) にリモート接続できます。この機能により、デバイスへの直接的なネットワークアクセスを必要とせずに、リアルタイムでの調査、証拠収集、および修復コマンドを実行できます。
Windowsサーバーでこの機能を有効にするには、まずDefender for Endpointの設定で「サーバーのライブレスポンス」という高度な機能を有効にする必要があります。Microsoftのドキュメントには、この設定により、オンボードされたWindows Serverデバイスへのリモートシェルアクセスが可能になると明記されています。この機能は、セキュリティ上の理由からデフォルトでは無効になっています。
高度なd機能が有効になると、Live Responseのアクセス許可と機能はデバイスグループレベルで管理されます。Defender for Endpointのデバイスグループは通常、エンドポイントを分類および整理するデバイスタグを使用して構成されます(部門、OSの種類、役割など)。タグベースのグループ化により、管理者はポリシーや機能(Live Responseなど)を、本番サーバーのみなど、特定のデバイスセットに効率的に適用できます。
「自動化レベル」や「デバイス値」といった代替オプションは無関係です。自動化レベルは自動修復を制御し、デバイス値はアラートの優先順位付けにおける重要度を割り当てます。
したがって、正しい設定手順は次のとおりです。
* 高度な機能でサーバーのライブレスポンスを有効にします。
* デバイスタグで識別されるターゲットデバイスグループに構成を適用します。
# 最終回答:
* 高度な機能:サーバーのリアルタイム応答
* デバイスグループの場合:デバイスタグ

- 質問一覧「128問」
- 質問1 あなたはAzureサブスクリプションをお持ちです。 Microsoft Sent...
- 質問2 Microsoft Sentinelワークスペースには、以下のAdvanced Securit...
- 質問3 お客様は、Microsoft Defender for Endpointを使用するMicrosoft...
- 質問4 ドラッグアンドドロップ問題 お客様は、Device1という名前のWind...
- 質問5 あなたはMicrosoft 365 E5のサブスクリプションをお持ちです。 ...
- 質問6 Workbook1とWebapp1のクエリを実装する必要があります。ソリュー...
- 質問7 お客様は、Microsoft Defender for Endpointを使用するMicrosoft...
- 質問8 以下のSQLクエリがあります。 (Exhibit)
- 質問9 お客様は、Microsoft Defender for Endpointを使用するAzureサブ...
- 質問10 あなたはAzureサブスクリプションをお持ちです。 Microsoft Sent...
- 質問11 あなたはMicrosoft 365 Defenderを使用してインシデントを調査し...
- 質問12 Microsoft Defender for Cloud の要件を満たすには、Account! に...
- 質問13 Microsoft Sentinelワークスペースをお持ちです。 監査ログとサ...
- 質問14 貴社はAzure Sentinelを導入します。 Azure Sentinelの管理を複...
- 質問15 Microsoft Defender for Endpointを使用することで、どのチーム...
- 質問16 あなたは、新たなランサムウェアの亜種を仕掛ける可能性のある攻
- 質問17 お客様は、Microsoft Purview を使用する Microsoft 365 サブス...
- 質問18 アプリケーション開発中に複数のAzure Functionsアプリからアク...
- 質問19 ホットスポットに関する質問 お客様は4つのAzureサブスクリプシ...
- 質問20 Microsoft Defender for Endpointの要件を満たすには、CLIENT1上...
- 質問21 Azure Sentinelをデプロイします。 Azure Sentinelにコネクタを...
- 質問22 Azure Sentinel を使用すると、Azure の異常なアクティビティを...
- 質問23 お客様は、Microsoft Defender for Cloudを使用するAzureサブス...
- 質問24 Server1 のイベント監視を設定する必要があります。ソリューショ...
- 質問25 Microsoft Defender for Endpoint を使用する Microsoft 365 E5 ...
- 質問26 ホットスポットに関する質問 Microsoft Sentinelワークスペース...
- 質問27 ユーザー User1 という名前のユーザーを含む Microsoft 365 B5 ...
- 質問28 お客様は、Microsoft 365 Defender for Endpointを使用するMicro...
- 質問29 お客様は、Microsoft Defenderを使用するMicrosoft 365 E5サブス...
- 質問30 Defender for Cloudの要件を満たす必要があります。 Server2には...
- 質問31 Amazon Web Services (AWS) のログから特定の条件を検索し、イン...
- 質問32 パスワードのリセットを監視する必要があります。ソリューション
- 質問33 Microsoft Defender for Office 365で、安全な添付ファイルポリ...
- 質問34 ホットスポットに関する質問 Sub1 という名前の Azure サブスク...
- 質問35 あなたはMicrosoft 365のサブスクリプションをお持ちです。 グル...
- 質問36 Windows セキュリティ イベント ログを収集するには、Microsoft ...
- 質問37 Microsoft Sentinelワークスペースをお持ちです。 Microsoft Sen...
- 質問38 Azure Security Center が特定のセキュリティ警告を受信したとき...
- 質問39 あなたは、Microsoft 365 Defenderを使用するMicrosoft 365サブ...
- 質問40 Defender for Cloudの要件を満たす必要があります。 Group1には...
- 質問41 高度な機能設定で、サードパーティ製のウイルス対策ソフトが使用
- 質問42 お客様は4つのAzureサブスクリプションをお持ちです。そのうちの...
- 質問43 ドラッグアンドドロップ問題 あなたはAzureサブスクリプションを...
- 質問44 あなたはMicrosoft 365 E5のサブスクリプションをお持ちです。 ...
- 質問45 あなたはMicrosoft 365 E5のサブスクリプションをお持ちです。 ...
- 質問46 Microsoft 365 E5 サブスクリプションには、User! と User2 とい...
- 質問47 新しいAzureサブスクリプションを作成し、Azure Monitor用のログ...
- 質問48 Azure Active Directory (Azure AD) ユーザーをブロックするため...
- 質問49 Azure Sentinel から、次の図に示すように、重大度の高いインシ...
- 質問50 アプリケーション開発中に複数のAzure Functionsアプリからアク...
- 質問51 貴社では、各プロジェクトのデータをそれぞれ異なるAzureサブス...
- 質問52 Workbook1とWebapp1のクエリを実装する必要があります。ソリュー...
- 質問53 Microsoft Sentinelワークスペースをお持ちです Parser1という名...
- 質問54 ドラッグアンドドロップ問題 お客様のネットワークには、Azure A...
- 質問55 注:この問題は、同じシナリオを提示する一連の問題の一部です。
- 質問56 パスワードのリセットを監視する必要があります。ソリューション
- 質問57 Azure Sentinelをデプロイします。 Azure Sentinelにコネクタを...
- 質問58 Microsoft Sentinelワークスペースを含むAzureサブスクリプショ...
- 質問59 ある企業がMicrosoft 365アプリを使用して分析を行いたいと考え...
- 質問60 Microsoft Sentinelの要件を満たすために、ハンティングクエリを...
- 質問61 お客様は、Microsoft Defender for Cloud Appsを使用し、クラウ...
- 質問62 Microsoft Sentinelワークスペースの名前はWorkspacesです。 Wor...
- 質問63 お客様はAzure Defenderを使用するAzureサブスクリプションをお...
- 質問64 Microsoft 365 E5 サブスクリプションには、User! と User2 とい...
- 質問65 お客様は、Microsoft Defender XDRを使用するMicrosoft 365サブ...
- 質問66 Azure サブスクリプションには、Workspace1 という名前の Micros...
- 質問67 Sub1 という名前の Azure サブスクリプションと、AzDO1 という名...
- 質問68 Azure Sentinel は、Azure の異常なアクティビティを監視するた...
- 質問69 以下のKQLクエリを含むカスタム検出ルールがあります。 (Exhibit...
- 質問70 workspace1という名前のMicrosoft Sentinelワークスペースと、VM...
- 質問71 Windows セキュリティ イベント ログを収集するには、Microsoft ...
- 質問72 貴社はAzure Sentinelを使用して、1万台以上のIoTデバイスからの...
- 質問73 あなたは、vm1とvm2という名前の2つの仮想マシンを含むAzureサブ...
- 質問74 貴社は、Microsoft DefenderをID管理に使用しているオンプレミス...
- 質問75 Azure Sentinelの要件を満たすには、分析ルールを作成する必要が...
- 質問76 注:この問題は、同じシナリオを提示する一連の問題の一部です。
- 質問77 お客様は、Microsoft Defender for Endpointに登録された200台の...
- 質問78 以下のSQLクエリがあります。 (Exhibit)
- 質問79 お客様は、Userl という名前のクエストユーザーと workspacel と...
- 質問80 注:この問題は、同じシナリオを提示する一連の問題の一部です。
- 質問81 Microsoft Sentinelワークスペースをお持ちです。 Microsoft Def...
- 質問82 Azure Sentinel のデータを視覚化し、サードパーティのデータソ...
- 質問83 お客様は、Microsoft Defender for Endpoint Plan 2 を使用する ...
- 質問84 ホットスポットに関する質問 Azure DevOps 組織があり、その中に...
- 質問85 Microsoft Sentinelの要件を満たすには、どのルール設定を構成す...
- 質問86 以下のKQLクエリを含むカスタム検出ルールがあります。 (Exhibit...
- 質問87 Azure Defenderの要件とビジネス要件を満たすためには、Azure De...
- 質問88 Azure Active Directory (Azure AD) テナントにリンクされた Azu...
- 質問89 あなたはAzureサブスクリプションをお持ちです。 以下の要件を満...
- 質問90 Azure Sentinel の要件を満たすテスト ルールを作成する必要があ...
- 質問91 お客様は、Microsoft Exchange Onlineを使用するMicrosoft 365 E...
- 質問92 注:この問題は、同じシナリオを提示する一連の問題の一部です。
- 質問93 以下のKQLクエリを含むカスタム検出ルールがあります。 (Exhibit...
- 質問94 Microsoft Defender for Endpoint Plan 2 を使用する Microsoft ...
- 質問95 共通イベントフォーマット(CEF)メッセージをAzure Sentinelに...
- 質問96 Azure Functions アプリがあり、通常の活動に対して毎日数千件の...
- 質問97 パスワードのリセットを監視する必要があります。ソリューション
- 質問98 Azure Sentinelの要件を満たすように、Azure Sentinelとの統合を...
- 質問99 組織内の他のユーザーがこれまでサインインに使用したことのない
- 質問100 新しいAzureサブスクリプションを作成し、Azure Monitor用のログ...
- 質問101 技術要件を満たすためには、ログイン失敗に関するクエリを完了す
- 質問102 お客様は、Microsoft Defender for Cloudを使用するAzureサブス...
- 質問103 お客様は、Microsoft Defender for Cloud Appsを使用し、クラウ...
- 質問104 ホットスポットに関する質問 Microsoft Sentinelワークスペース...
- 質問105 あなたはMicrosoft Teamsを使用するMicrosoft 365 E5サブスクリ...
- 質問106 Windows セキュリティ イベント ログを収集するには、Microsoft ...
- 質問107 sws1 という名前の Microsoft Sentinel ワークスペースがありま...
- 質問108 画像ファイルを利用した潜在的な攻撃に関するセキュリティ速報を
- 質問109 ユーザーおよびエンティティ行動分析(UEBA)が有効になっている...
- 質問110 Microsoft Sentinelワークスペースに、Workbook1という名前のカ...
- 質問111 Microsoft Sentinelを使用するAzureサブスクリプションがあり、...
- 質問112 Fabrikamに関するAzure Defenderのアラートに対して、修復措置を...
- 質問113 お客様は4つのAzureサブスクリプションをお持ちです。そのうちの...
- 質問114 Azure Sentinelがデプロイされています。 不審な認証情報アクセ...
- 質問115 オンプレミスネットワークをお持ちです。 お客様は、Microsoft D...
- 質問116 Azure Sentinel にプレイブックがあります。 プレイブックを実行...
- 質問117 Microsoft Defender for Cloudを使用するAzureサブスクリプショ...
- 質問118 お客様のネットワークには、Azure ADと同期するオンプレミスのAc...
- 質問119 Microsoft Defender for Cloud の要件とビジネス要件を満たすた...
- 質問120 Microsoft 365 E5 サブスクリプションには、User! と User2 とい...
- 質問121 ドラッグ&ドロップ あなたはMicrosoft 365 Defenderを使用して...
- 質問122 お客様は、Microsoft Exchange OnlineとMicrosoft Defender for ...
- 質問123 貴社はAzure Sentinelを導入します。 Azure Sentinelの管理を複...
- 質問124 Microsoft Defender for Cloud を使用する Azure サブスクリプシ...
- 質問125 sws1 という名前の Microsoft Sentinel ワークスペースがありま...
- 質問126 Microsoft Defender for Endpointの要件を満たすには、CLIENT1上...
- 質問127 お客様は、Microsoft Exchange Onlineを使用するMicrosoft 365 E...
- 質問128 Azure Sentinel は、Azure の異常なアクティビティを監視するた...
