- ホーム
- Microsoft
- AZ-500 - Microsoft Azure Security Technologies
- Microsoft.AZ-500.v2026-03-25.q405
- 質問194
有効的なAZ-500問題集はJPNTest.com提供され、AZ-500試験に合格することに役に立ちます!JPNTest.comは今最新AZ-500試験問題集を提供します。JPNTest.com AZ-500試験問題集はもう更新されました。ここでAZ-500問題集のテストエンジンを手に入れます。
AZ-500問題集最新版のアクセス
「520問、30% ディスカウント、特別な割引コード:JPNshiken」
Azure キー コンテナーがあります。
次の要件を満たすには、キー コンテナーへの管理アクセスを委任する必要があります。
* User1 という名前のユーザーに、キー コンテナーの高度なアクセス ポリシーを設定する権限を付与します。
* User2 というユーザーに、キー コンテナー内の証明書を追加および削除する権限を付与します。
* 最小権限の原則を使用します。
各ユーザーにアクセス権を割り当てるには何を使用すればよいですか? 回答するには、回答領域で適切なオプションを選択してください。
注意: 正しい選択ごとに 1 ポイントが加算されます。
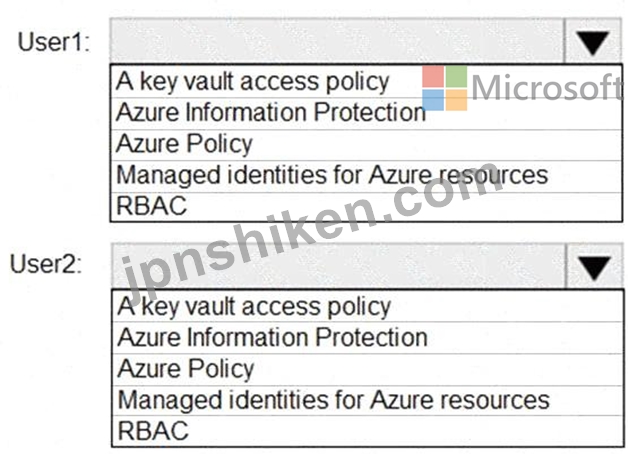
次の要件を満たすには、キー コンテナーへの管理アクセスを委任する必要があります。
* User1 という名前のユーザーに、キー コンテナーの高度なアクセス ポリシーを設定する権限を付与します。
* User2 というユーザーに、キー コンテナー内の証明書を追加および削除する権限を付与します。
* 最小権限の原則を使用します。
各ユーザーにアクセス権を割り当てるには何を使用すればよいですか? 回答するには、回答領域で適切なオプションを選択してください。
注意: 正しい選択ごとに 1 ポイントが加算されます。
正解:

Explanation:

ユーザー1: RBAC
RBACは、管理プレーンにおけるKey Vaultのアクセス制御メカニズムとして使用されます。これにより、適切なIDを持つユーザーは以下の操作を実行できます。
* Key Vaultアクセスポリシーを設定する
* キー ボールトの作成、読み取り、更新、削除
* Key Vaultタグを設定する
注: ロールベースのアクセス制御 (RBAC) は、Azure リソースへのきめ細かなアクセス管理を提供するシステムです。RBAC を使用すると、チーム内で職務を分離し、ユーザーに業務遂行に必要なアクセス権限のみを付与できます。
ユーザー2: キーコンテナーアクセスポリシー
Key Vault アクセス ポリシーは、Key Vault データ プレーンへのアクセスを取得するためのアクセス制御メカニズムです。Key Vault アクセス ポリシーは、キー、シークレット、証明書に個別に権限を付与します。
参考文献:
https://docs.microsoft.com/en-us/azure/key-vault/key-vault-secure-your-key-vault

- 質問一覧「405問」
- 質問1 グループ1とグループ2のメンバーシップは何ですか? 回答するには...
- 質問2 データとアプリケーションの要件を満たすように SQLDB1 を構成す...
- 質問3 あなたの会社では Azure DevOps を使用しています。 コードが会...
- 質問4 次の表に示すユーザーを含む Azure サブスクリプションがありま...
- 質問5 次の表に示すリソースを含む Azure サブスクリプションがありま...
- 質問6 Azureサブスクリプションには、storage1というストレージアカウ...
- 質問7 Azure AD テナントにリンクされ、次の表に示す仮想マシンが含ま...
- 質問8 必要に応じて次のログイン資格情報を使用します。 ユーザー名を
- 質問9 次の表に示すユーザーを含む Azure Active Directory (Azure AD)...
- 質問10 次の表に示すリソースを含む Azure サブスクリプションがありま...
- 質問11 セキュリティ運用要件を満たせることを確認する必要があります。
- 質問12 あなたは、次の表に示すオフィスを持つ Contoso, Ltd. という会...
- 質問13 Sub1 という名前の Azure サブスクリプションがあり、その中に L...
- 質問14 User1、User2、User3 という名前の 3 人のユーザーを含む Micros...
- 質問15 次の表に示すユーザーを含む、contoso1812.onmicrosoft.com とい...
- 質問16 Azure サブスクリプションをお持ちです。 Role1 と Role2 という...
- 質問17 次の図に示すアラートが含まれる Azure サブスクリプションがあ...
- 質問18 Azure サブスクリプションと、次の表に示すコンピューターがあり...
- 質問19 次の表に示すリソースを含む Azure サブスクリプションがありま...
- 質問20 Azure ストレージ アカウントのセキュリティ問題をトラブルシュ...
- 質問21 次の表に示すリソースを含む Azure サブスクリプションがありま...
- 質問22 次の表に示す仮想ネットワークを含む Azure サブスクリプション...
- 質問23 Vault1 Recovery Services コンテナーの AzureBackupReport ログ...
- 質問24 次の表に示す仮想マシンを含む Azure サブスクリプションがあり...
- 質問25 20 個の Azure サブスクリプションと、Group1 というセキュリテ...
- 質問26 User1 という名前のユーザーと ConReg1 という名前の Azure コン...
- 質問27 次の表に示すユーザーを含む Azure Active Directory (Azure AD)...
- 質問28 VNET1 という仮想ネットワークと VNET2 という仮想ネットワーク...
- 質問29 Sub2 内の仮想マシン間のネットワーク通信のセキュリティを評価...
- 質問30 次の表に示す Azure リソースがあります。 (Exhibit) 次の要件を...
- 質問31 次の表に示す仮想ネットワークを含む Azure サブスクリプション...
- 質問32 Azure Log Analytics を使用して、Windows Server 2016 を実行す...
- 質問33 次の表に示すリソースを含む Azure 480z サブスクリプションがあ...
- 質問34 次の表に示すリソースが含まれる Subscription1 という名前の Az...
- 質問35 次の図に示すような役割が割り当てられています。 (Exhibit) ド...
- 質問36 条件付きアクセス ポリシーを実装しています。 ポリシーを構成お...
- 質問37 container1 という名前のコンテナーを持つ storage1 という名前...
- 質問38 VNetwork1 の技術要件を満たす必要があります。 まず何をすべき...
- 質問39 次の表に示すリソースを含む Azure サブスクリプションがありま...
- 質問40 Azure サブスクリプションをお持ちです。 次の要件を満たす Azur...
- 質問41 会社には、次の表に示すユーザーを含む Subscription1 という名...
- 質問42 storage1 という名前の Azure ストレージ アカウントと、VM1 と...
- 質問43 Azure 仮想マシンから Azure Log Analytics ワークスペースにイ...
- 質問44 ネットワークには、contoso.com というオンプレミスの Active Di...
- 質問45 次の表に示すリソースを含む Azure サブスクリプションがありま...
- 質問46 次の表に示すユーザーを含む Azure Active Directory (Azure AD)...
- 質問47 注: この質問は同じシナリオを提示する一連の質問の一部です。 ...
- 質問48 次の表に示すリソースを含む Azure サブスクリプションがありま...
- 質問49 AU1 と AU2 という名前の 2 つの管理単位を含む Azure Active Di...
- 質問50 contoso.com という名前の Azure Active Directory (Azure AD) ...
- 質問51 RG2の作成とRG1の権限管理を委任する必要があります。各タスクを...
- 質問52 次の表に示すユーザーを含む Azure Active Directory (Azure AD)...
- 質問53 User1 という名前のユーザーと ConReg1 という名前の Azure コン...
- 質問54 Azure サブスクリプションには、Azure Key Vault と Azure Stora...
- 質問55 技術要件を満たすには、Azure Sentinel ノートブックのサポート...
- 質問56 会社にはSubscription1という名前のAzureサブスクリプションがあ...
- 質問57 Admin1 という名前のユーザーと RG1 という名前のリソース グル...
- 質問58 次の表に示す Azure 仮想ネットワークがあります。 (Exhibit) 次...
- 質問59 次の表に示すリソースを含む Azure サブスクリプションがありま...
- 質問60 Azure ポータルから、Azure ポリシーを構成します。 DeployIfNot...
- 質問61 VNetwork1 の技術要件を満たす必要があります。 まず何をすべき...
- 質問62 Azure 仮想マシンのデプロイに使用する Azure Resource Manager ...
- 質問63 Azure サブスクリプションをお持ちです。 複数のデータ ソースを...
- 質問64 注: この質問は同じシナリオを提示する一連の質問の一部です。 ...
- 質問65 次の表に示すリソースを含む Azure サブスクリプションがありま...
- 質問66 Sub2 内の仮想マシン間のネットワーク通信のセキュリティを評価...
- 質問67 次の表に示す Azure 仮想マシンがあります。 (Exhibit) 各仮想マ...
- 質問68 次の表に示す仮想マシンを含む Azure サブスクリプションがあり...
- 質問69 次の表に示す仮想ネットワークを含む Azure サブスクリプション...
- 質問70 次の図に示すアラートが含まれる Azure サブスクリプションがあ...
- 質問71 次の表に示すユーザーを含む contoso.com という名前の Azure Ac...
- 質問72 プラットフォーム保護要件を満たすには、Role1 を作成する必要が...
- 質問73 あなたは、次の表に示すオフィスを持つ Contoso, Ltd. という会...
- 質問74 単一のネットワーク セキュリティ グループ (NSG) を持つ単一の...
- 質問75 contoso.com という名前の Azure Active Directory (Azure AD) ...
- 質問76 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問77 ネットワークには、Azure Active Directory (Azure AD) テナント...
- 質問78 次の設定を持つアラート ルールを作成します。 * リソース: RG1 ...
- 質問79 container! というBLOBコンテナーとApp1というクライアントアプ...
- 質問80 次の表に示すリソースを含む Azure サブスクリプションがありま...
- 質問81 次の表に示すリソースが含まれる Subscription1 という名前の Az...
- 質問82 次の表に示すリソースが含まれる Subscription1 という名前の Az...
- 質問83 QUESTION NO: 287セキュリティ運用要件を 満たせることを確認す...
- 質問84 Azureサブスクリプションには、storage1というストレージアカウ...
- 質問85 月曜日に、Azure Security Center で電子メール通知を構成して、...
- 質問86 次の表に示す Azure 仮想マシンがあります。 (Exhibit) 米国東部...
- 質問87 月曜日に、Azure Security Center で電子メール通知を構成して、...
- 質問88 ホットスポット 次の設定を持つ Azure AD Identity Protection ...
- 質問89 rg1lod10598168n1 Azure ストレージ アカウントが、KeyVault1059...
- 質問90 ユーザーがアクセス権のないリソースにサインインしようとしてい
- 質問91 Subscription1 という名前の Azure サブスクリプションがあり、R...
- 質問92 月曜日に、Microsoft Defender for Cloud で電子メール通知を構...
- 質問93 Group1 という管理グループがあり、このグループには sub1 とい...
- 質問94 次の表に示すリソースが含まれる Subscription1 という名前の Az...
- 質問95 Sub1 という名前の Azure サブスクリプションがあり、その中に L...
- 質問96 3 つの Azure サブスクリプションと User1 という名前のユーザー...
- 質問97 Contosostorage1 という名前の Azure ストレージ アカウントと C...
- 質問98 次の表に示す Azure 仮想マシンがあります。 (Exhibit) 米国東部...
- 質問99 プラットフォーム保護要件を満たすには、Role1 を作成する必要が...
- 質問100 次の表に示す仮想ネットワークを含む Azure サブスクリプション...
- 質問101 条件付きアクセス ポリシーを実装しています。 ポリシーを構成お...
- 質問102 次の表に示すリソースを含む Azure サブスクリプションがありま...
- 質問103 Azure Active Directory (Azure AD) にリンクされた Azure サブ...
- 質問104 次のリソースを含む Azure サブスクリプションがあります。 Micr...
- 質問105 Azure AD アプリケーションの登録と同意の構成が ID とアクセス...
- 質問106 次の設定を持つアラート ルールを作成します。 リソース: RG1 条...
- 質問107 次の表に示すカスタム ロールを含む Azure サブスクリプションが...
- 質問108 : 2 ホットスポット 現在の状態で、User2 が Sub1 内のどの仮想...
- 質問109 オンプレミスサーバーでホストされているウェブアプリがあり、UR...
- 質問110 Microsoft Defender for Cloud を使用する Azure サブスクリプシ...
- 質問111 Azure Active Directory (Azure AD) コネクタ、Query1 という名...
- 質問112 Microsoft Entra テナントにリンクされた Azure サブスクリプシ...
- 質問113 次の表に示すユーザーを含む Azure サブスクリプションがありま...
- 質問114 Microsoft Defender for Cloud を使用する Azure サブスクリプシ...
- 質問115 Sub1 という名前の Azure サブスクリプションがあり、その中に L...
- 質問116 ASG1 と ASG2 に対して計画された変更を実装します。 ASG1 はど...
- 質問117 Active Directory ドメイン サービス (AD DS) ドメインと同期す...
- 質問118 Sub1 という名前の Azure サブスクリプションがあります。Sub1 ...
- 質問119 次の表に示す Azure Active Directory (Azure AD) リソースを含...
- 質問120 ネットワークには、Azure Active Directory (Azure AD) と同期す...
- 質問121 次の図に示すような役割が割り当てられています。 (Exhibit) ド...
- 質問122 Sub1 という名前の Azure サブスクリプションがあり、その中に L...
- 質問123 必要に応じて次のログイン資格情報を使用します。 ユーザー名を
- 質問124 次の表に示すように、East US2 リージョンに 2 つの Azure 仮想...
- 質問125 次の表に示す Azure キー コンテナーがあります。 (Exhibit) KV1...
- 質問126 次の表に示す仮想マシンを含む Azure サブスクリプションがあり...
- 質問127 単一のネットワーク セキュリティ グループ (NSG) を持つ単一の...
- 質問128 次の表に示すリソースが含まれる Subscription1 という名前の Az...
- 質問129 RG1 という名前のリソース グループに 15 台の Azure 仮想マシン...
- 質問130 VNet1 という名前の仮想ネットワークを含む Azure サブスクリプ...
- 質問131 KeyVault1 という名前の Azure キー コンテナーと、次の表に示す...
- 質問132 Azure Key Vault を作成する必要があります。ソリューションでは...
- 質問133 ユーザーがアクセス権のないリソースにサインインしようとしてい
- 質問134 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問135 contoso.com という Azure Active Directory (Azure AD) テナン...
- 質問136 次の表に示すカスタム ロールを含む Azure サブスクリプションが...
- 質問137 会社にはSubscription1という名前のAzureサブスクリプションがあ...
- 質問138 RG2の作成とRG1の権限管理を委任する必要があります。各タスクを...
- 質問139 次の表に示す Azure 仮想マシンがあります。 (Exhibit) どの仮想...
- 質問140 Azure Key Vault を作成する必要があります。ソリューションでは...
- 質問141 Admin1 という名前のユーザーと RG1 という名前のリソース グル...
- 質問142 Sub 1 という Azure サブスクリプションがあり、contoso.com と...
- 質問143 プラットフォーム保護要件を満たすには、Role1 を作成する必要が...
- 質問144 次の表に示すストレージ アカウントを含む Azure サブスクリプシ...
- 質問145 次の表に示す仮想マシンを含む Azure サブスクリプションがあり...
- 質問146 Windows を実行する 3 台のオンプレミスサーバー(Server1、Serv...
- 質問147 次の表に示す Azure 仮想マシンがあります。 (Exhibit) 米国東部...
- 質問148 必要に応じて次のログイン資格情報を使用します。 ユーザー名を
- 質問149 現在の状態で、User2 が Sub1 内のどの仮想ネットワークを変更お...
- 質問150 次の表に示す仮想ネットワークを含む Azure サブスクリプション...
- 質問151 Microsoft Defender for Cloud を使用する Azure サブスクリプシ...
- 質問152 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問153 次の設定を持つアラート ルールを作成します。 * リソース: RG1 ...
- 質問154 次の表に示す仮想マシンを含む Azure サブスクリプションがあり...
- 質問155 Azure Log Analytics を使用して、Windows Server 2016 を実行す...
- 質問156 Vault1 という名前の Azure キー コンテナーを含む Azure サブス...
- 質問157 データとアプリケーションの要件を満たすように WebApp1 を構成...
- 質問158 次の表に示すリソースを含む Azure サブスクリプションがありま...
- 質問159 次の内容を含む File1.yaml という名前のファイルがあります。 (...
- 質問160 RG1 という名前のリソース グループと、次の表に示すネットワー...
- 質問161 次の表に示すストレージ アカウントを含む Azure サブスクリプシ...
- 質問162 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問163 Azure Log Analytics を使用して、Windows Server 2016 を実行す...
- 質問164 contoso.com という名前の Azure Active Directory (Azure AD) ...
- 質問165 SQL1 という名前の Azure SQL データベース サーバーがあります...
- 質問166 次の表に示すリソースを格納する、Vault1 という名前の Azure キ...
- 質問167 Azure Log Analytics を使用して、Windows Server 2016 を実行す...
- 質問168 contoso.com という Azure Active Directory (Azure AD) テナン...
- 質問169 次の表に示す仮想マシンが含まれる Sub1 という名前の Azure サ...
- 質問170 次の表に示すユーザーを含む Azure Active Directory (Azure AD)...
- 質問171 Sub1 という名前の Azure サブスクリプションがあります。Sub1 ...
- 質問172 ユーザーがVM0にアクセスできるようにする必要があります。ソリ...
- 質問173 次の表に示すユーザーを含む Azure Active Directory (Azure AD)...
- 質問174 contoso.com という Azure Active Directory (Azure AD) テナン...
- 質問175 次のリソースを含む Azure サブスクリプションがあります。 * Su...
- 質問176 User8 に RG4、RG5、RG6 の所有者ロールを割り当てます。 User8 ...
- 質問177 新しい Azure Active Directory (Azure AD) テナントに関連付け...
- 質問178 次の表に示す Azure 仮想マシンがあります。 (Exhibit) 米国東部...
- 質問179 データとアプリケーションの要件を満たすように WebApp1 を構成...
- 質問180 あなたは、次の表に示すオフィスを持つ Contoso, Ltd. という会...
- 質問181 条件付きアクセス ポリシーを実装しています。 ポリシーを構成お...
- 質問182 contoso.com という Microsoft Entra テナントがあります。この...
- 質問183 Azure サブスクリプションをお持ちです。 Azure DDoS Protection...
- 質問184 次の表に示すリソースが含まれる Subcription1 という名前の Azu...
- 質問185 Azure 仮想マシンのセットへのジャストインタイム (JIT) VM アク...
- 質問186 次の表に示すユーザーを含む contoso.com という名前の Azure Ac...
- 質問187 次の表に示す仮想ネットワークを含む Azure サブスクリプション...
- 質問188 あなたの会社にはシアトルとニューヨークの2つのオフィスがあり
- 質問189 Azure 仮想マシンをデプロイするために使用する Azure Resource ...
- 質問190 Azure 仮想マシンをデプロイするために使用する Azure Resource ...
- 質問191 必要に応じて次のログイン資格情報を使用します。 ユーザー名を
- 質問192 次の表に示すリソースを含む Azure サブスクリプションがありま...
- 質問193 次の表に示すストレージ アカウントを含む Azure サブスクリプシ...
- 質問194 Azure キー コンテナーがあります。 次の要件を満たすには、キー...
- 質問195 AzureサブスクリプションにUser1というユーザーが含まれています...
- 質問196 次の表に示す Azure 仮想ネットワークがあります。 (Exhibit) 次...
- 質問197 次の表に示す仮想マシンを含む Azure サブスクリプションがあり...
- 質問198 KeyVault1 という名前の Azure キー コンテナーと、次の表に示す...
- 質問199 Sub2 の VM1、VM2、VM3 のセキュリティを評価しています。 以下...
- 質問200 Windows Server 2019 を実行する VM1 と VM2 という 2 つの仮想...
- 質問201 Azure AD Premium P2 を使用して Azure サブスクリプションを作...
- 質問202 次の表に示すリソースを含む Azure サブスクリプションがありま...
- 質問203 KeyVault1 という名前の Azure キー コンテナーと、次の表に示す...
- 質問204 SQL1 という名前の Azure SQL データベースを含む Azure サブス...
- 質問205 シミュレーション SQLdb1 Azure SQL データベースに対して Advan...
- 質問206 Sub 1 という Azure サブスクリプションがあり、contoso.com と...
- 質問207 Azure Container Registry に接続する Azure Kubernetes Service...
- 質問208 Sub1 という名前の Azure サブスクリプションがあります。 1つの...
- 質問209 contoso.com という Azure Active Directory (Azure AD) テナン...
- 質問210 Update Management が有効になっている Azure 仮想マシンがあり...
- 質問211 Azure ストレージ アカウントのセキュリティ問題をトラブルシュ...
- 質問212 Azure サブネットにバインドされたネットワーク セキュリティ グ...
- 質問213 次の図に示すアラートが含まれる Azure サブスクリプションがあ...
- 質問214 次の表に示すユーザーを含む、contoso1812.onmicrosoft.com とい...
- 質問215 Azure 仮想マシンのセットへのジャストインタイム (JIT) VM アク...
- 質問216 次の表に示す項目が含まれる KeyVault1 という名前の Azure キー...
- 質問217 Azure サブスクリプションをお持ちです。 次のカスタム ロールベ...
- 質問218 次のリソースを含む Azure サブスクリプションがあります。 * Az...
- 質問219 次の表に示す仮想ネットワークを含む Azure サブスクリプション...
- 質問220 次の表に示す仮想ネットワークを含む Azure サブスクリプション...
- 質問221 あなたの会社にはシアトルとニューヨークの2つのオフィスがあり
- 質問222 Azure サブスクリプションをお持ちです。このサブスクリプション...
- 質問223 WS11641655 Azure Log Analytics ワークスペースに複数の Window...
- 質問224 Group1 の ID およびアクセス要件を満たす必要があります。 何を...
- 質問225 次の表に示す Azure 仮想マシンを含む Azure サブスクリプション...
- 質問226 Active Directory ドメイン サービス (AD DS) ドメインと同期す...
- 質問227 RG1 という名前のリソース グループを含む Azure サブスクリプシ...
- 質問228 Azure サブスクリプションをお持ちです。 次の要件を満たす Azur...
- 質問229 あなたは、次の表に示すオフィスを持つ Contoso, Ltd. という会...
- 質問230 技術要件を満たすには、ストレージ1を暗号化する必要があります
- 質問231 アクセスレビューを構成するタスクが与えられました。このアクセ
- 質問232 会社の現在の Azure Active Directory (Azure AD) に条件付きア...
- 質問233 次の表に示すユーザーを含む contoso.com という名前の Azure Ac...
- 質問234 オンプレミス ネットワークには、次の表に示すサーバーが含まれ
- 質問235 プラットフォーム保護の要件を満たすには、Microsoft Antimalwar...
- 質問236 SQLDB1 という名前の Azure SQL データベースを含む Azure サブ...
- 質問237 Azure ポータルから、Azure ポリシーを構成します。 DeployIfNot...
- 質問238 Update Management が有効になっている Azure 仮想マシンがあり...
- 質問239 次の表に示すカスタム ロールを含む Azure サブスクリプションが...
- 質問240 Azure サブスクリプションをお持ちです。このサブスクリプション...
- 質問241 Subscription1 という名前の Azure サブスクリプションがありま...
- 質問242 VNET1 と VNET2 という名前の 2 つの Azure 仮想ネットワークの...
- 質問243 Azure サブスクリプションをお持ちです。このサブスクリプション...
- 質問244 container1 という名前の BLOB コンテナーと App1 という名前の...
- 質問245 Sub2 内の仮想マシン間のネットワーク通信のセキュリティを評価...
- 質問246 Subscription1 という名前の Azure サブスクリプションがあり、R...
- 質問247 RG1 という名前のリソース グループを含む Azure サブスクリプシ...
- 質問248 20 個の Azure サブスクリプションと、Group1 というセキュリテ...
- 質問249 Microsoft Defender for Cloud を使用する Sub1 という Azure サ...
- 質問250 次のリソースを含む Azure サブスクリプションがあります。 Micr...
- 質問251 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問252 RG1 という名前のリソース グループを含む Azure サブスクリプシ...
- 質問253 Azure AD Premium P2 を使用して Azure サブスクリプションを作...
- 質問254 グループ1とグループ2のメンバーシップは何ですか? 回答するには...
- 質問255 Intranet11597200 という名前の Web アプリを作成し、ユーザーが...
- 質問256 次の表に示すユーザーを含む、contoso1812.onmicrosoft.com とい...
- 質問257 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問258 User8 に RG4、RG5、RG6 の所有者ロールを割り当てます。 User8 ...
- 質問259 Azure サブスクリプション内のリソースへのアクセスを保護してい...
- 質問260 RG1 という名前のリソース グループを含む Azure サブスクリプシ...
- 質問261 新しい Azure Active Directory (Azure AD) テナントに関連付け...
- 質問262 Azure AD テナントにリンクされ、次の表に示す仮想マシンが含ま...
- 質問263 次の表に示すユーザーを含む contoso.com という名前の Azure Ac...
- 質問264 Registry1 という名前の Azure コンテナー レジストリがあります...
- 質問265 データとアプリケーションの要件を満たすように SQLDB1 を構成す...
- 質問266 次の内容を含む File1.yaml という名前のファイルがあります。 (...
- 質問267 Microsoft Sentinel ワークスペースを含む Azure サブスクリプシ...
- 質問268 次の表に示すカスタム ロールを含む Azure サブスクリプションが...
- 質問269 KeyVault1 という名前の Azure キー コンテナーと、次の表に示す...
- 質問270 Azure サブスクリプションをお持ちです。このサブスクリプション...
- 質問271 次の表に示すリソース グループを含む Sub1 という名前の Azure ...
- 質問272 次の表に示す Azure キー コンテナーがあります。 (Exhibit) KV1...
- 質問273 Azure Key Vault を含む Azure サブスクリプションをお持ちです...
- 質問274 Azure Active Directory (Azure AD) のハイブリッド構成がありま...
- 質問275 データとアプリケーションの要件を満たすように SQLDB1 を構成す...
- 質問276 次の表に示すリソースが含まれる Sub1 という名前の Azure サブ...
- 質問277 VNETOI-Subnet0-NSG ネットワーク セキュリティ グループ (NSG) ...
- 質問278 ラボタスク 必要に応じて次のログイン資格情報を使用します。 ユ...
- 質問279 SQL1 という名前の Azure SQL データベースを含む Azure サブス...
- 質問280 Microsoft Sentinel を使用する Azure サブスクリプションがあり...
- 質問281 次の表に示すリソースを含む Azure サブスクリプションがありま...
- 質問282 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問283 次の表に示すユーザーを含む Azure Active Directory (Azure AD)...
- 質問284 Azure ストレージ アカウントのセキュリティ問題をトラブルシュ...
- 質問285 RG1 という名前のリソース グループを含む Azure サブスクリプシ...
- 質問286 Appl という名前の Azure Web アプリを含む Azure サブスクリプ...
- 質問287 次の表に示すリソースが含まれる Subscription1 という名前の Az...
- 質問288 会社には contoso.com という名前の Azure Active Directory (Az...
- 質問289 データとアプリケーションの要件を満たすように WebApp1 を構成...
- 質問290 Sub1 という名前の Azure サブスクリプションがあります。 1つの...
- 質問291 次の図に示すように、App1 という名前の Azure App Service Web ...
- 質問292 セキュリティ運用要件を満たせることを確認する必要があります。
- 質問293 Contosos.com という名前の Azure Active Directory (Azure AD) ...
- 質問294 アクセスレビューを設定する必要があります。このレビューは新し
- 質問295 次のリソースを含む Azure サブスクリプションがあります。 Micr...
- 質問296 Azure Active Directory (Azure AD) データ コネクタを備えた Az...
- 質問297 Azure サブスクリプションには、identity という名前のマネージ...
- 質問298 次のデータ コネクタを持つ Azure Sentinel ワークスペースがあ...
- 質問299 次の表に示す項目が含まれる KeyVault1 という名前の Azure キー...
- 質問300 次の表に示すリソースを含む Azure サブスクリプションがありま...
- 質問301 次の表に示す Azure 仮想マシンがあります。 (Exhibit) 各仮想マ...
- 質問302 VNET1 と VNET2 という名前の 2 つの Azure 仮想ネットワークの...
- 質問303 Group1 の ID およびアクセス要件を満たす必要があります。 何を...
- 質問304 次の表に示す仮想ネットワークを含む Azure サブスクリプション...
- 質問305 会社には、次の表に示すユーザーを含む Subscription1 という名...
- 質問306 Azure サブスクリプションをお持ちです。このサブスクリプション...
- 質問307 次の表に示すリソースを含む Azure サブスクリプションがありま...
- 質問308 ネットワークには、corp.contoso.com という名前のオンプレミス...
- 質問309 Azure サブスクリプションをお持ちです。 別の Azure Active Dir...
- 質問310 Azure キー コンテナーがあります。 次の要件を満たすには、キー...
- 質問311 Azure Log Analytics を使用して、Windows Server 2016 を実行す...
- 質問312 contoso.com という Azure Active Directory (Azure AD) テナン...
- 質問313 次の表に示す項目が含まれる KeyVault1 という名前の Azure キー...
- 質問314 App1 という名前の Web アプリと Vault1 という名前の Azure キ...
- 質問315 技術要件を満たすには、Azure Sentinel ノートブックのサポート...
- 質問316 sql1 という名前の Azure SQL データベースを含む Azure サブス...
- 質問317 次の表に示す仮想マシンを含む Azure サブスクリプションがあり...
- 質問318 次の表に示すユーザーを含む Azure Active Directory (Azure AD)...
- 質問319 100 台の仮想マシンを含む Azure サブスクリプションがあります...
- 質問320 次の表に示す仮想マシンを含む Azure サブスクリプションがあり...
- 質問321 会社には、次の表に示すユーザーを含む Subscription1 という名...
- 質問322 User1 という名前のユーザーを含む contoso.com という名前の Az...
- 質問323 AU1 と AU2 という名前の 2 つの管理単位を含む Azure Active Di...
- 質問324 次の表に示すリソースを含む Azure サブスクリプションがありま...
- 質問325 100 台の仮想マシンを含む Azure サブスクリプションがあります...
- 質問326 storage1 という名前の Azure ストレージ アカウントと、VM1 と...
- 質問327 注: このセクションには、同じシナリオと問題を扱う1つ以上の質...
- 質問328 次の表に示すユーザーを含む contoso.com という名前の Microsof...
- 質問329 次の表に示すユーザーを含む contoso.com という名前の Microsof...
- 質問330 Azure サブスクリプションをお持ちです。これには、次の表に示す...
- 質問331 単一のネットワーク セキュリティ グループ (NSG) を持つ単一の...
- 質問332 次の表に示すように、East US2 リージョンに 2 つの Azure 仮想...
- 質問333 20 個の Azure サブスクリプションと、Group1 というセキュリテ...
- 質問334 次の表に示すリソース グループを含む Sub1 という名前の Azure ...
- 質問335 ネットワークには、contoso.com というオンプレミスの Active Di...
- 質問336 次の表に示す仮想マシンを含む Azure サブスクリプションがあり...
- 質問337 100 台の仮想マシンを含む Azure サブスクリプションがあります...
- 質問338 次の図に示すような役割が割り当てられています。 (Exhibit) ド...
- 質問339 次の表に示すユーザーを含む contoso.com という名前の Azure Ac...
- 質問340 必要に応じて次のログイン資格情報を使用します。 ユーザー名を
- 質問341 次の表に示すリソースが含まれる Subscription1 という名前の Az...
- 質問342 Subscription1 という名前の Azure サブスクリプションがあり、...
- 質問343 20 個の Azure サブスクリプションと、Group1 というセキュリテ...
- 質問344 contoso という名前の Azure Active Directory (Azure AD) テナ...
- 質問345 次の表に示す Azure キー コンテナーが含まれる Sub1 という名前...
- 質問346 Azure Sentinel をオンボードします。Azure Sentinel を Azure S...
- 質問347 User2 が PIM を実装できることを確認する必要があります。 まず...
- 質問348 ContosoKey1 という名前の Azure キー コンテナーを含む Azure ...
- 質問349 User2 が PIM を実装できることを確認する必要があります。 まず...
- 質問350 次の表に示す Azure Information Protection の条件があります。...
- 質問351 次のリソースを含む Azure サブスクリプションがあります。 Micr...
- 質問352 次の表に示すユーザーを含む Azure AD テナントがあります。 (Ex...
- 質問353 Update Management が有効になっている Azure 仮想マシンがあり...
- 質問354 Azure AD テナントにリンクされ、次の表に示すリソースが含まれ...
- 質問355 データとアプリケーションの要件を満たすように SQLDB1 を構成す...
- 質問356 会社には、contoso.com という名前の Azure Active Directory (A...
- 質問357 Azure Log Analytics を使用して、Windows Server 2016 を実行す...
- 質問358 オンプレミス ネットワークには、次の表に示すサーバーが含まれ
- 質問359 データとアプリケーションの要件を満たすように WebApp1 を構成...
- 質問360 次の図に示すアラートが含まれる Azure サブスクリプションがあ...
- 質問361 Sub1 という名前の Azure サブスクリプションがあり、その中に L...
- 質問362 次の表に示すように、East US2 リージョンに 2 つの Azure 仮想...
- 質問363 Sub1 という名前の Azure サブスクリプションがあります。Sub1 ...
- 質問364 contoso.com という Microsoft Entra テナントがあります。この...
- 質問365 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問366 Sub2 の VM1、VM2、VM3 のセキュリティを評価しています。 以下...
- 質問367 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問368 Azure AD Premium P2 を使用して Azure サブスクリプションを作...
- 質問369 単一のネットワーク セキュリティ グループ (NSG) を持つ単一の...
- 質問370 Azure Sentinel を使用して、疑わしい脅威を検出し、対応を自動...
- 質問371 次の表に示すユーザーを含む contoso.com という名前の Azure Ac...
- 質問372 MG1 という管理グループには、Azure サブスクリプションと RG1 ...
- 質問373 次の図に示すような Azure リソースの階層があります。 (Exhibit...
- 質問374 ネットワークには、Azure Active Directory (Azure AD) と同期す...
- 質問375 storage1 という名前のストレージ アカウントと複数の仮想マシン...
- 質問376 ネットワークには、contoso.com というオンプレミスの Active Di...
- 質問377 次の表に示すリソースが含まれる Subscription1 という名前の Az...
- 質問378 次の表に示す Azure Active Directory (Azure AD) リソースを含...
- 質問379 次の表に示すユーザーを含む、contoso1812.onmicrosoft.com とい...
- 質問380 ラボタスク 必要に応じて次のログイン資格情報を使用します。 ユ...
- 質問381 Azureサブスクリプションをお持ちです。サブスクリプションには...
- 質問382 次の表に示す Azure Active Directory (Azure AD) リソースを含...
- 質問383 会社にはSubscription1という名前のAzureサブスクリプションがあ...
- 質問384 Azure Active Directory (Azure AD) にリンクされた Azure サブ...
- 質問385 User2 が PIM を実装できることを確認する必要があります。 まず...
- 質問386 contoso.com という Azure Active Directory (Azure AD) テナン...
- 質問387 次の表に示す項目が含まれる KeyVault1 という名前の Azure キー...
- 質問388 storage1 という名前のストレージ アカウントと複数の仮想マシン...
- 質問389 次の表に示す Azure キー コンテナーが含まれる Sub1 という名前...
- 質問390 次の表に示す仮想マシンを含む Azure サブスクリプションがあり...
- 質問391 Sub1 という名前の Azure サブスクリプションがあります。 1つの...
- 質問392 Group1 という管理グループがあり、このグループには sub1 とい...
- 質問393 User1 というユーザーと storage 1 というストレージ アカウント...
- 質問394 Azure AD テナントにリンクされ、次の表に示す仮想マシンが含ま...
- 質問395 Azure Active Directory (Azure AD) テナントがあります。 削除...
- 質問396 MG1 という管理グループには、Azure サブスクリプションと RG1 ...
- 質問397 次の図に示すような Azure リソースの階層があります。 (Exhibit...
- 質問398 Vault1 という名前の Azure キー コンテナーを含む Azure サブス...
- 質問399 次の表に示すユーザーを含む Azure サブスクリプションがありま...
- 質問400 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問401 Contosostorage1 という名前の Azure ストレージ アカウントと C...
- 質問402 RG1 という名前のリソース グループを含む Azure サブスクリプシ...
- 質問403 Group1 の ID およびアクセス要件を満たす必要があります。 何を...
- 質問404 Appl という名前の Azure Web アプリを含む Azure サブスクリプ...
- 質問405 次の表に示すカスタム ロールを含む Azure サブスクリプションが...
