- ホーム
- Microsoft
- SC-200J - Microsoft Security Operations Analyst (SC-200日本語版)
- Microsoft.SC-200J.v2026-10-22.q201
- 質問63
有効的なSC-200J問題集はJPNTest.com提供され、SC-200J試験に合格することに役に立ちます!JPNTest.comは今最新SC-200J試験問題集を提供します。JPNTest.com SC-200J試験問題集はもう更新されました。ここでSC-200J問題集のテストエンジンを手に入れます。
SC-200J問題集最新版のアクセス
「415問、30% ディスカウント、特別な割引コード:JPNshiken」
ドラッグアンドドロップ問題
お客様はMicrosoft 365サブスクリプションをご利用中です。このサブスクリプションには、Microsoft Defender for Endpointに登録済みのWindows 11デバイスが500台含まれています。
Microsoft Defender XDR で以下の操作を実行する必要があります。
- 会社の財務部門向けに、ランダムなエンドポイントに偽のキャッシュされた認証情報を入力します。
- Microsoft Defender XDR でインシデントが作成されていることを確認してください。
攻撃者は、キャッシュされた偽の認証情報を使用しようと試みる。
このソリューションは、偽のキャッシュされた認証情報が財務部門のエンドポイントにのみ配置されることを保証する必要がある。
どの3つの行動を順番に実行すべきでしょうか?回答するには、行動リストから適切な行動を回答欄に移動させ、正しい順序に並べ替えてください。
注:正解の選択肢は複数あります。どの正解の選択肢を選んでも点数が加算されます。
正解:
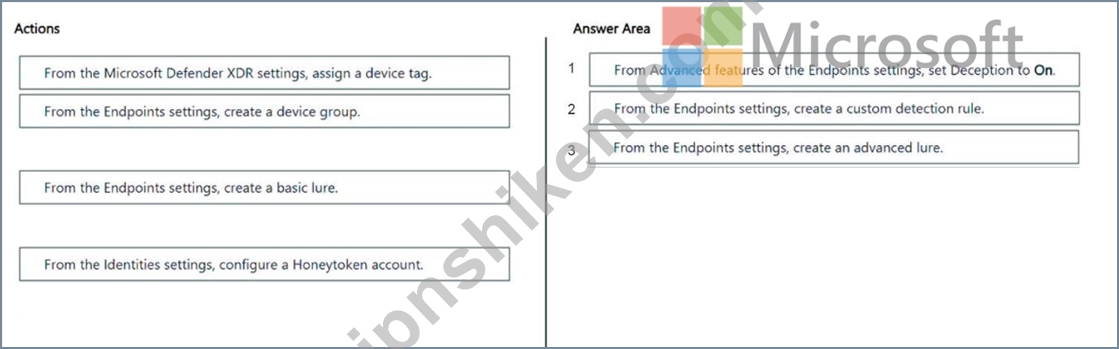
Explanation:
Reference:
https://learn.microsoft.com/en-us/defender-xdr/deception-overview
https://learn.microsoft.com/en-us/defender-xdr/configure-deception

- 質問一覧「201問」
- 質問1 ホットスポットに関する質問 デフォルトのデータ保持期間が30日...
- 質問2 注: この質問は、同じシナリオを示す一連の質問の一部です。この...
- 質問3 Azure Sentinel で脅威を検出するためのカスタム分析ルールを作...
- 質問4 ホットスポットに関する質問 お客様は、Microsoft Defender for ...
- 質問5 ホットスポットに関する質問 Microsoft Sentinelワークスペース...
- 質問6 新しい Azure サブスクリプション用に Azure Sentinel をプロビ...
- 質問7 お客様は、Microsoft Defender XDR を使用する Microsoft 365 サ...
- 質問8 共通イベントフォーマット(CEF)データを含むMicrosoft Sentinel...
- 質問9 組織内の他のユーザーがサインインに使用したことのない場所から
- 質問10 事例研究4 - Litware Inc. 概要 アダタム・コーポレーションは、...
- 質問11 お客様は、Microsoft Defender for Endpointを使用するMicrosoft...
- 質問12 Microsoft Defender for Endpoint は、セキュリティインシデント...
- 質問13 ホットスポットに関する質問 お客様は、Microsoft Defender XDR ...
- 質問14 ホットスポットに関する質問 お客様は、Microsoft Defender XDR...
- 質問15 ホットスポットに関する質問 Workspace1という名前のMicrosoft S...
- 質問16 ホットスポットに関する質問 Azure Sentinelをデプロイします。 ...
- 質問17 事例研究4 - Litware Inc. 概要 アダタム・コーポレーションは、...
- 質問18 ホットスポットに関する質問 Workspace1という名前のMicrosoft S...
- 質問19 次のインシデントを含む Microsoft Sentinel ワークスペースがあ...
- 質問20 ホットスポットに関する質問 お客様は、Microsoft Defender for ...
- 質問21 Azure Defender を使用する Microsoft 365 サブスクリプションが...
- 質問22 Microsoft Defender for Office 365 を使用する Microsoft 365 ...
- 質問23 お客様は、Microsoft Copilot for Security を使用する Microsof...
- 質問24 ホットスポットに関する質問 お客様は、Microsoft Purviewを使用...
- 質問25 お客様は、Microsoft Defender XDRを使用するMicrosoft 365 E5サ...
- 質問26 お客様は、Microsoft Defender XDRを使用するMicrosoft 365サブ...
- 質問27 お客様は、Microsoft Sentinelを使用するAzureサブスクリプショ...
- 質問28 ホットスポットに関する質問 お客様は、以下のリソースを含む Az...
- 質問29 お客様は、Microsoft Sentinelを使用するAzureサブスクリプショ...
- 質問30 事例研究3 - Litware Inc. 概要 ファブリカム社は金融サービス会...
- 質問31 ドラッグアンドドロップ問題 Amazon Web Services (AWS) のログ...
- 質問32 ホットスポットに関する質問 Sub1 という名前の Azure サブスク...
- 質問33 お客様は、Microsoft Defender XDR を使用する Microsoft 365 サ...
- 質問34 注: この質問は、同じシナリオを示す一連の質問の一部です。この...
- 質問35 ドラッグアンドドロップ問題 Azure Active Directory (Azure AD)...
- 質問36 User1 という名前のユーザーを含む Azure サブスクリプションが...
- 質問37 あなたの会社では Azure Security Center と Azure Defender を...
- 質問38 ホットスポットに関する質問 お客様は、Microsoft Defender for ...
- 質問39 事例研究2 - Litware Inc. 概要 Litware Inc.は再生可能エネルギ...
- 質問40 詳細なファイル分析によって、どのような情報が共有されるのでし
- 質問41 お客様は、Device1 という名前のデバイスを含む Microsoft 365 E...
- 質問42 あなたは、app1 という名前の Azure ロジック アプリと、Azure A...
- 質問43 お客様は、Microsoft Copilot for Security を使用する Microsof...
- 質問44 Microsoft Exchange Online と Microsoft Defender for Office 3...
- 質問45 あなたの会社では Azure Sentinel を使用しています。 新しいセ...
- 質問46 ホットスポットに関する質問 お客様のオンプレミスネットワーク
- 質問47 ホットスポットに関する質問 あなたはAzureサブスクリプションを...
- 質問48 WS1 という名前の Microsoft Sentinel ワークスペースを含む Azu...
- 質問49 事例研究3 - Litware Inc. 概要 ファブリカム社は金融サービス会...
- 質問50 ホットスポットに関する質問 カスタムワークブックを含むMicroso...
- 質問51 ホットスポットに関する質問 複数のAzureサブスクリプションがあ...
- 質問52 Azure サブスクリプションには、Workspace1 という名前の Micros...
- 質問53 お客様は、以下のリソースを含む Microsoft 365 サブスクリプシ...
- 質問54 ホットスポットに関する質問 ユーザー「User1」と「Workspace1」...
- 質問55 お客様は、Device1 という名前のデバイスを含む Microsoft 365 E...
- 質問56 Azure Activityコネクタを使用してトリガーされるMicrosoft Sent...
- 質問57 お客様は、Microsoft Security Copilot を使用する Azure サブス...
- 質問58 ホットスポットに関する質問 Microsoft Sentinelワークスペース...
- 質問59 ホットスポットに関する質問 Workspace1 という名前の Log Analy...
- 質問60 事例研究1 - Contoso Ltd 概要 Contoso Ltd.という会社は、北米...
- 質問61 お客様は、Device1 という名前のデバイスを含む Microsoft 365 E...
- 質問62 Workspace1という名前のMicrosoft Sentinelワークスペースを含む...
- 質問63 ドラッグアンドドロップ問題 お客様はMicrosoft 365サブスクリプ...
- 質問64 お客様は3つのAzureサブスクリプションを所有しています。各サブ...
- 質問65 ホットスポットに関する質問 お客様は、Microsoft Defender for ...
- 質問66 Azure セキュリティ センターを使用します。 セキュリティ セン...
- 質問67 ホットスポットに関する質問 ユーザーおよびエンティティ行動分
- 質問68 現在、Windows セキュリティ イベントの収集に Azure Sentinel ...
- 質問69 ドラッグアンドドロップ問題 Microsoft Sentinelワークスペース...
- 質問70 ホットスポットに関する質問 あなたはMicrosoft 365のサブスクリ...
- 質問71 機密ファイルの外部共有に応じてアラートを生成し、修復アクショ
- 質問72 注: この質問は、同じシナリオを示す一連の質問の一部です。この...
- 質問73 Azure Sentinel でハンティング クエリを作成します。 ハンティ...
- 質問74 ホットスポットに関する質問 Azure DevOps 組織があり、その中に...
- 質問75 ホットスポットに関する質問 Microsoft Sentinelワークスペース...
- 質問76 お客様は、VM1 という名前の仮想マシンを含む Azure サブスクリ...
- 質問77 100 台の Linux デバイスを含む Microsoft 365 E5 サブスクリプ...
- 質問78 SOCアナリストが注目すべき事象を発見しました。さらなる調査を...
- 質問79 事例研究4 - Litware Inc. 概要 アダタム・コーポレーションは、...
- 質問80 事例研究4 - Litware Inc. 概要 アダタム・コーポレーションは、...
- 質問81 Microsoft Sentinelワークスペースを含むAzureサブスクリプショ...
- 質問82 事例研究1 - Contoso Ltd 概要 Contoso Ltd.という会社は、北米...
- 質問83 注:このセクションには、同じシナリオと問題に関する複数の質問
- 質問84 ホットスポットに関する質問 お客様は、Microsoft Defender for ...
- 質問85 ドラッグアンドドロップ問題 お客様のネットワークには、Azure A...
- 質問86 ホットスポットに関する質問 Azure 環境には、Sub1 という名前の...
- 質問87 注:このセクションには、同じシナリオと問題に関する複数の質問
- 質問88 事例研究4 - Litware Inc. 概要 アダタム・コーポレーションは、...
- 質問89 ホットスポットに関する質問 あなたはMicrosoft 365のサブスクリ...
- 質問90 あなたはMicrosoft Purviewを使用するMicrosoft 365サブスクリプ...
- 質問91 注:この問題は、同じシナリオを提示する一連の問題の一部です。
- 質問92 ホットスポットに関する質問 カスタムワークブックを含むMicroso...
- 質問93 ホットスポットに関する質問 Microsoft Sentinelワークスペース...
- 質問94 ホットスポットに関する質問 Workspace1という名前のMicrosoft S...
- 質問95 事例研究1 - Contoso Ltd 概要 Contoso Ltd.という会社は、北米...
- 質問96 事例研究3 - Litware Inc. 概要 ファブリカム社は金融サービス会...
- 質問97 ホットスポットに関する質問 お客様のAzureサブスクリプションで...
- 質問98 Azure Active Directory (Azure AD) ユーザーをブロックするため...
- 質問99 ホットスポットに関する質問 お客様は、Microsoft Defender XDR...
- 質問100 ホットスポットに関する質問 SW1という名前のMicrosoft Sentinel...
- 質問101 事例研究1 - Contoso Ltd 概要 Contoso Ltd.という会社は、北米...
- 質問102 注:この問題は、同じシナリオを提示する一連の問題の一部です。
- 質問103 事例研究4 - Litware Inc. 概要 アダタム・コーポレーションは、...
- 質問104 お客様は、Microsoft Defender for Cloudを使用するAzureサブス...
- 質問105 お客様は、Microsoft Defender XDRを使用するMicrosoft 365サブ...
- 質問106 ドラッグアンドドロップ問題 AzureとGoogle Cloudにリソースがあ...
- 質問107 次のうち、Microsoft Defender for Endpoint の構成要素ではない...
- 質問108 sub1という名前のAzureサブスクリプションを作成します。 sub1で...
- 質問109 ホットスポットに関する質問 あなたは、Microsoft 365 Defender...
- 質問110 あなたの会社は次のサービスを展開しています。 ID 用の Microso...
- 質問111 Microsoft Cloud App Security を構成しています。 貴社は、米国...
- 質問112 ホットスポットに関する質問 Sub1 という名前の Azure サブスク...
- 質問113 あなたはAzureサブスクリプションをお持ちです。 Microsoft Grap...
- 質問114 ホットスポットに関する質問 Microsoft Sentinelワークスペース...
- 質問115 ホットスポットに関する質問 以下の表に示すリソースが利用可能
- 質問116 お客様の環境には、Microsoft Defender for Endpoint にオンボー...
- 質問117 ドラッグアンドドロップ問題 Azure Functions アプリがあり、通...
- 質問118 あなたはMicrosoft 365テナントをお持ちです。 File1.docxという...
- 質問119 Workspace1という名前のMicrosoft Sentinelワークスペースと、DN...
- 質問120 事例研究3 - Litware Inc. 概要 ファブリカム社は金融サービス会...
- 質問121 ホットスポットに関する質問 以下の表に示すAzureサブスクリプシ...
- 質問122 お客様は、Microsoft Defender XDRを使用するMicrosoft 365サブ...
- 質問123 お客様は、Microsoft Defender for Cloudが有効になっているAzur...
- 質問124 Microsoft Sentinelワークスペースをお持ちです。 組み込みの高...
- 質問125 サポートされているすべてのリソースの種類に対して Azure Defen...
- 質問126 ホットスポットに関する質問 Sub1 という名前の Azure サブスク...
- 質問127 ホットスポットに関する質問 お客様の環境には、Windows Server...
- 質問128 カスタム Kusto クエリを含む workspace1 という名前の Microsof...
- 質問129 Microsoft 365 Defenderデータコネクタを使用するMicrosoft Sent...
- 質問130 お客様はMicrosoft 365サブスクリプションをご利用中です。この...
- 質問131 お客様は、WS1 という名前の Microsoft Sentinel ワークスペース...
- 質問132 SW1という名前のMicrosoft Sentinelワークスペースがあります。 ...
- 質問133 Azure サブスクリプションには、RG1 という名前のリソース グル...
- 質問134 Microsoft Sentinelワークスペースを含むAzureサブスクリプショ...
- 質問135 事例研究2 - Litware Inc. 概要 Litware Inc.は再生可能エネルギ...
- 質問136 ホットスポットに関する質問 Sub1という名前のAzureサブスクリプ...
- 質問137 あなたはMicrosoft 365のサブスクリプションをお持ちです。 以下...
- 質問138 ホットスポットに関する質問 お客様のAzureサブスクリプションで...
- 質問139 ホットスポットに関する質問 お客様は、Microsoft Defender for ...
- 質問140 Microsoft SharePoint Online を使用する Microsoft 365 E5 サブ...
- 質問141 ホットスポットに関する質問 ユーザーの皆様が受信する悪質なメ
- 質問142 お客様は、Microsoft Defender for Endpointを使用するMicrosoft...
- 質問143 お客様は、Device1 という名前のデバイスを含む Microsoft 365 E...
- 質問144 Microsoft 365 Defenderには、以下の高度なハンティングクエリが...
- 質問145 ホットスポットに関する質問 お客様は、クラウドワークロードを
- 質問146 ドラッグアンドドロップ問題 貴社はAzure Sentinelの利用を開始...
- 質問147 ホットスポットに関する質問 アプリケーション開発中に複数のAzu...
- 質問148 お客様は、Microsoft Defender for Endpointを使用するMicrosoft...
- 質問149 Microsoft Defender for Endpoint では、アラートと検出に関する...
- 質問150 事例研究4 - Litware Inc. 概要 アダタム・コーポレーションは、...
- 質問151 Azure Defender を使用しています。 機密情報を含む Azure スト...
- 質問152 Microsoft 365 Defender が有効になっている Microsoft 365 サブ...
- 質問153 ホットスポットに関する質問 あなたはMicrosoft 365 E5のサブス...
- 質問154 イメージ ファイルを使用した潜在的な攻撃に関するセキュリティ
- 質問155 あなたは、User1とUser2という名前の2人のユーザーを含むMicroso...
- 質問156 ホットスポットに関する質問 お客様は4つのAzureサブスクリプシ...
- 質問157 お客様は、Group1 という名前のグループを含む Microsoft 365 サ...
- 質問158 あなたは最近、Microsoft Sentinelを導入しました。 デフォルト...
- 質問159 Microsoft Sentinelワークスペースをお持ちです。 あなたは、以...
- 質問160 ドラッグアンドドロップ問題 Azure Sentinelがデプロイされてい...
- 質問161 お客様は、Microsoft 365 Defenderを使用するMicrosoft 365サブ...
- 質問162 ホットスポットに関する質問 ユーザー「User1」と「WS1」という...
- 質問163 Azure サブスクリプションを作成します。 サブスクリプションに...
- 質問164 ホットスポットに関する質問 あなたはAzureサブスクリプションを...
- 質問165 ドラッグアンドドロップ問題 お客様は、Microsoft Exchange Onli...
- 質問166 ホットスポットに関する質問 お客様は、Microsoft Defender XDR...
- 質問167 Microsoft Sentinel ワークスペースが 50 個あります。 Azure po...
- 質問168 注: この質問は、同じシナリオを示す一連の質問の一部です。この...
- 質問169 注:この問題は、同じシナリオを提示する一連の問題の一部です。
- 質問170 ホットスポットに関する質問 あなたは、Microsoft Purviewを使用...
- 質問171 お客様は、Microsoft Defender 365を使用するMicrosoft 365 E5サ...
- 質問172 お客様はMicrosoft 365サブスクリプションをご利用中です。この...
- 質問173 ホットスポットに関する質問 お客様は、Microsoft Defender XDR...
- 質問174 ホットスポットに関する質問 あなたはMicrosoft Teamsを使用する...
- 質問175 お客様は、Microsoft Defender for Cloudを使用するAzureサブス...
- 質問176 異常な Azure Active Directory (Azure AD) サインイン アクティ...
- 質問177 お客様は、Microsoft Defender for Cloudを使用するAzureサブス...
- 質問178 ホットスポットに関する質問 お客様は、User1、User2、User3とい...
- 質問179 お客様は、Device1 という名前のデバイスを含む Microsoft 365 E...
- 質問180 お客様は、Microsoft Defender XDRを使用するMicrosoft 365 E5サ...
- 質問181 Tenant1とTenant2という名前の2つのMicrosoft Entraテナントがあ...
- 質問182 ホットスポットに関する質問 Workspace1 という名前の Log Analy...
- 質問183 ホットスポットに関する質問 ハイブリッド Azure AD テナントに...
- 質問184 ホットスポットに関する質問 お客様は、Microsoft Defender for ...
- 質問185 Microsoft 365 Defender を使用する Microsoft 365 サブスクリプ...
- 質問186 ドラッグアンドドロップ問題 Azure Sentinel を使用して脅威ハン...
- 質問187 お客様は、Microsoft Defender XDR、Microsoft Purview、およびE...
- 質問188 事例研究4 - Litware Inc. 概要 アダタム・コーポレーションは、...
- 質問189 ホットスポットに関する質問 以下の表に示すリソースが利用可能
- 質問190 お客様は、Microsoft Defender XDRを使用するMicrosoft 365サブ...
- 質問191 ホットスポットに関する質問 Microsoft Sentinelを使用するAzure...
- 質問192 注: この質問は、同じシナリオを示す一連の質問の一部です。この...
- 質問193 ドラッグアンドドロップ問題 以下の表に示すリソースが利用可能
- 質問194 オンプレミス環境に、Windows Serverを実行するVM1という名前の...
- 質問195 User1 という名前のユーザーと WS1 という名前の Microsoft Sent...
- 質問196 ドラッグアンドドロップ問題 お客様は、100台のLinux仮想マシン...
- 質問197 貴社は、1万台以上のIoTデバイスからのアラートを管理するために...
- 質問198 ホットスポットに関する質問 Microsoft Sentinelワークスペース...
- 質問199 ドラッグアンドドロップ問題 お客様は、Microsoft Defender for ...
- 質問200 ホットスポットに関する質問 お客様は、50台の仮想マシンを含むA...
- 質問201 注: この質問は、同じシナリオを示す一連の質問の一部です。この...
