- ホーム
- Microsoft
- DP-800 - Developing AI-Enabled Database Solutions
- Microsoft.DP-800.v2026-11-17.q106
- 質問1
有効的なDP-800問題集はJPNTest.com提供され、DP-800試験に合格することに役に立ちます!JPNTest.comは今最新DP-800試験問題集を提供します。JPNTest.com DP-800試験問題集はもう更新されました。ここでDP-800問題集のテストエンジンを手に入れます。
DP-800問題集最新版のアクセス
「101問、30% ディスカウント、特別な割引コード:JPNshiken」
次へ>>
質問 1/106
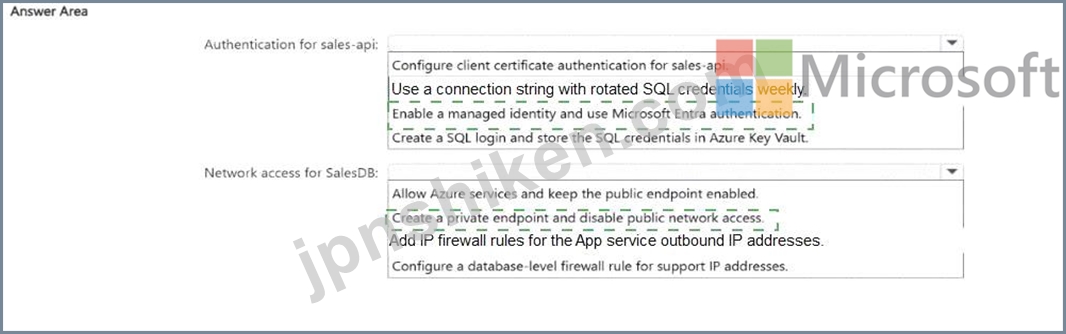
Azure サブスクリプションをお持ちです。このサブスクリプションには、SalesDB という名前の Azure SQL データベースと、sales-api という名前の Azure App Service アプリが含まれています。sales-api は、vnet-prod/subnet-app という名前のサブネットへの仮想ネットワーク統合を使用し、SalesDB からデータを読み取ります。以下の要件を満たすように、認証とネットワーク アクセスを構成する必要があります。
* sales-apiがパスワードなし認証を使用してSalesDBに接続することを確認してください。
* すべてのデータベーストラフィックがサブスクリプションの範囲内に収まるようにしてください。
解決策は管理上の負担を最小限に抑えるものでなければならない。
何を設定すればよいですか?回答するには、回答欄で適切なオプションを選択してください。
注:正解ごとに1ポイントが加算されます。

* sales-apiがパスワードなし認証を使用してSalesDBに接続することを確認してください。
* すべてのデータベーストラフィックがサブスクリプションの範囲内に収まるようにしてください。
解決策は管理上の負担を最小限に抑えるものでなければならない。
何を設定すればよいですか?回答するには、回答欄で適切なオプションを選択してください。
注:正解ごとに1ポイントが加算されます。
正解:
Explanation:
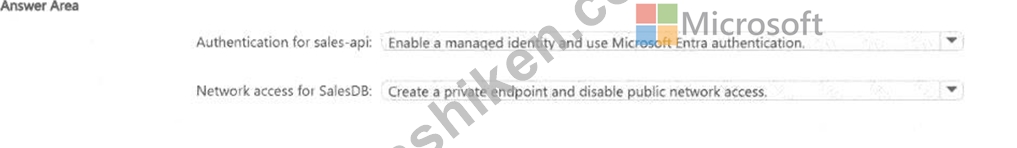
認証に関しては、適切な選択肢は「管理対象IDを有効にして、Microsoft Entra認証を使用する」です。
Azure App Service はマネージド ID をサポートしており、Microsoft はこれをパスワードやシークレットを使用せずに Azure SQL Database に接続する推奨方法として文書化しています。SQL パスワードのローテーション、保存、管理が不要なため、管理作業を最小限に抑えることができます。
ネットワークアクセスに関しては、プライベートエンドポイントを作成し、パブリックネットワークアクセスを無効にするのが正しい選択肢です。
Microsoft のドキュメントによると、パブリック ネットワーク アクセスが無効になっている場合、Azure SQL Database はプライベート エンドポイント経由の接続のみを受け入れます。これにより、データベース トラフィックはパブリック エンドポイント経由で公開されるのではなく、Azure のプライベート ネットワーク上に維持されます。また、Microsoft は、プライベート エンドポイントを追加するだけではパブリック アクセスは無効にならないため、パブリック ネットワーク アクセスを無効にすることが正しい構成の一部であると述べています。
他の選択肢はより劣る。
SQL認証情報をローテーションしたり、SQLログインをKey Vaultに保存したりしても、パスワードは依然として使用され、管理上の負担が増加します。
Azure サービスを許可したり、送信 IP ファイアウォール ルールを追加したり、データベース ファイアウォール ルールを追加したりしても、パブリック エンドポイントに依存するため、データベース トラフィックがサブスクリプション内に留まるという要件を最適に満たすことはできません。

- 質問一覧「106問」
- 質問1 Azure サブスクリプションをお持ちです。このサブスクリプション...
- 質問2 注文処理アプリケーションのOLTPワークロードをサポートするAzur...
- 質問3 Microsoft Fabric には Sales BD という名前の SQL データベース...
- 質問4 運用データを含むデータベースがあります。スキーマはSDKスタイ...
- 質問5 マネージドIDが有効になっているMicrosoft SQL Server 2025イン...
- 質問6 計画された変更をサポートするために、手順文書を実装します。
- 質問7 Microsoft Fabric には、WebSite.Logs という名前のテーブルを含...
- 質問8 注:この問題は、同じシナリオを提示する一連の問題の一部です。
- 質問9 事例研究1 - コントソ 既存の環境 Azure環境 Contosoは、北欧に...
- 質問10 取り込みパイプラインの障害問題を解決するためのソリューション
- 質問11 db1 という名前のデータベースがあります。スキーマは、SDK スタ...
- 質問12 Microsoft Fabric には、以下の関数を含む SQL データベースがあ...
- 質問13 GitリポジトリにSDKスタイルのSOLデータベースプロジェクトが保...
- 質問14 AdventureWorksDB という名前の Azure SQL データベースがあり、...
- 質問15 運用データを含むデータベースがあります。スキーマはSDKスタイ...
- 質問16 パフォーマンス要件を満たすために、sp_UpdateProcedureForPatie...
- 質問17 Azure SQL データベースに Rooms という名前のテーブルがありま...
- 質問18 Microsoft Fabric に、MessageText という名前の nvarchar(max) ...
- 質問19 開発チームがリアルタイムのメタデータを取得するためのソリュー
- 質問20 取り込みパイプラインの障害問題を解決するためのソリューション
- 質問21 データソースとしてDB1という名前のMicrosoft SQL Server 2025デ...
- 質問22 Azure SQL データベースに Tickets_Embeddings という名前のテー...
- 質問23 SalesDB という名前の Azure SQL データベースと、sales-api と...
- 質問24 db1 という名前のデータベースがあります。スキーマは、SDK スタ...
- 質問25 ホットスポットに関する質問 db1という名前のデータベースがあり...
- 質問26 DB1という名前のデータベースがあります。スキーマは、SDKスタイ...
- 質問27 GitリポジトリにSDKスタイルのSQLデータベースプロジェクトが保...
- 質問28 AI対応製品カタログAPIをサポートするAzure SQLデータベースがあ...
- 質問29 患者リストを取得するための開発要件を満たすソリューションを作
- 質問30 あなたは SalesDB という名前の Azure SQL データベースを持って...
- 質問31 あなたはGitHub Enterpriseのサブスクリプションをお持ちです。 ...
- 質問32 ドラッグアンドドロップ問題 Azure AI Search サービスと、Descr...
- 質問33 Azure SQLデータベースをお持ちです。 Azure Container Apps に ...
- 質問34 顧客プロファイルを保存するテーブルを作成しています。 以下のT...
- 質問35 DB1という名前のデータベースがあります。スキーマは、SDKスタイ...
- 質問36 注:この問題は、同じシナリオを提示する一連の問題の一部です。
- 質問37 ホットスポットに関する質問 貴社は、Microsoft SQL Server 2025...
- 質問38 あなたのチームは、Microsoft Visual Studio CodeとGitHub Copil...
- 質問39 OLTPアプリケーションをサポートするAzure SQLデータベースをお...
- 質問40 Microsoft Fabric には、dbo.Orders という名前のテーブルを含む...
- 質問41 ホットスポットに関する質問 Azure SQL データベースに Sales.Cu...
- 質問42 ホットスポットに関する質問 Azure SQL データベースに stores ...
- 質問43 Azure SQL データベースがあり、その中に knowledgebase という...
- 質問44 ドラッグアンドドロップ問題 DB1という名前のデータベースがあり...
- 質問45 テレメトリデータを保存するためのテーブルをデータベースに作成
- 質問46 AI対応の製品検索アプリケーションをサポートする、SalesDBとい...
- 質問47 ドラッグアンドドロップ問題 Azure SQL データベースに、dbo.Ord...
- 質問48 Microsoft SQL Server 2025 データベースに products という名前...
- 質問49 ケーススタディ2 - ファブリカム 既存の環境 Azure環境 Fabrikam...
- 質問50 ホットスポットに関する質問 Table1 という名前のテーブルを含む...
- 質問51 注:この問題は、同じシナリオを提示する一連の問題の一部です。
- 質問52 ドラッグアンドドロップ問題 クエリ ストアが有効になっている S...
- 質問53 データソースとしてDB1という名前のMicrosoft SOL Server 2025デ...
- 質問54 SalesDBという名前のAzure SQLデータベースがあります。 SalesDB...
- 質問55 データソースとしてDB1という名前のMicrosoft SOL Server 2025デ...
- 質問56 Azure SQL データベースがあり、その中に dbo.Products という名...
- 質問57 DB1という名前のデータベースがあります。スキーマは、SDKスタイ...
- 質問58 Azure SQL データベースには、stores という名前のテーブルがあ...
- 質問59 Azure SQL データベースには、以下の SQL グラフ テーブルが含ま...
- 質問60 Azure SQL データベースには、以下のテーブルと列が含まれていま...
- 質問61 ホットスポットに関する質問 Workspace1 という名前の Microsoft...
- 質問62 ドラッグアンドドロップ問題 OLTPアプリケーションをサポートす...
- 質問63 Azure SQL データベースがあり、その中に knowledgebase という...
- 質問64 アナリストが最も関連性の高い健康状態サマリーレポートを取得で
- 質問65 AdventureWorksDB という名前の Azure SQL データベースがあり、...
- 質問66 あなたは、Microsoft Visual Studio CodeとGitHub Copilot Chat...
- 質問67 ダッシュボードのクエリ応答が遅いという問題を解決するための対
- 質問68 SQL開発におけるAzure AIの主な目的は何ですか?
- 質問69 GitHub Copilot Chat がインストールされ、Microsoft Fabric の ...
- 質問70 SalesDB という名前の Azure SQL データベースがあり、その中に ...
- 質問71 OLTPアプリケーションをサポートするAzure SQLデータベースをお...
- 質問72 注:この問題は、同じシナリオを提示する一連の問題の一部です。
- 質問73 Workspace1 という名前の Microsoft Fabric ワークスペースがあ...
- 質問74 Microsoft Fabric には、WebSite.Logs という名前のテーブルを含...
- 質問75 顧客向けAPIをサポートするAzure SQLデータベースがあります。こ...
- 質問76 トランザクション処理アプリケーションに対して、セキュリティ要
- 質問77 Microsoft Fabric には、Payload という名前の列を含む SQL デー...
- 質問78 開発チームは、Microsoft SQL Server Management Studio (SSMS) ...
- 質問79 Azure AI Search サービスと、DescriptionVector という名前のベ...
- 質問80 あなたはDAB構成を評価しています。 以下の各記述について、正し...
- 質問81 開発チームがリアルタイムのメタデータを取得するためのソリュー
- 質問82 貴社は、Microsoft SQL Server 202b データベースに SalesDB と...
- 質問83 ケーススタディ2 - ファブリカム 既存の環境 Azure環境 Fabrikam...
- 質問84 ドラッグアンドドロップ問題 マルチテナント型のサービスとして
- 質問85 DB1 という名前の Azure SQL データベースがあり、その中に know...
- 質問86 AI + SQLソリューションにおけるAzure Synapseの役割は何ですか...
- 質問87 Azure SQL データベースには、ddl_Audit という名前のトリガーを...
- 質問88 注:この問題は、同じシナリオを提示する一連の問題の一部です。
- 質問89 SalesDB という名前の Azure SQL データベースがあり、その中に ...
- 質問90 ドラッグアンドドロップ問題 SalesDB という名前の Azure SQL デ...
- 質問91 Azure SQL データベースに、dbo.orders という名前のテーブルが...
- 質問92 ドラッグアンドドロップ問題 Microsoft SQL Server 2025 データ...
- 質問93 Azure SQL データベースに Rooms という名前のテーブルがありま...
- 質問94 Azure SQL データベースに、dbo.Products という名前のテーブル...
- 質問95 Azure SQLデータベースをお持ちです。 入力パラメーター「@Order...
- 質問96 Azure SQL のセキュリティはどのコンポーネントが担当しています...
- 質問97 Microsoft Fabric には、Payload という名前の列を含む SQL デー...
- 質問98 マネージドIDが有効になっているMicrosoft SQL Server 2025イン...
- 質問99 ホットスポットに関する質問 Microsoft Fabric には、dbo.Produc...
- 質問100 あなたは、Azure SQL データベースの前にデータ API ビルダー (D...
- 質問101 Azure SQL データベースに、dbo.ManualChunks という名前のテー...
- 質問102 Azure SQL テーブルに以下のデータが含まれています。 (Exhibit)...
- 質問103 Azure SQL データベースに Sales.Orders という名前のテーブルが...
- 質問104 Azure SQL データベースがあり、そこには売上データが格納され、...
- 質問105 ToDo という名前の Azure SQL データベースがあり、その中に dbo...
- 質問106 Microsoft Fabric には、以下の関数を含む SQL データベースがあ...
