- ホーム
- Microsoft
- AZ-800 - Administering Windows Server Hybrid Core Infrastructure
- Microsoft.AZ-800.v2026-04-12.q273
- 質問112
有効的なAZ-800問題集はJPNTest.com提供され、AZ-800試験に合格することに役に立ちます!JPNTest.comは今最新AZ-800試験問題集を提供します。JPNTest.com AZ-800試験問題集はもう更新されました。ここでAZ-800問題集のテストエンジンを手に入れます。
AZ-800問題集最新版のアクセス
「342問、30% ディスカウント、特別な割引コード:JPNshiken」
Windows Server を実行する VM1 という Azure 仮想マシンがあります。VM1 で以下の操作を実行します。
* ボリュームCにFolder1という名前のフォルダを作成します
* ボリューム D に Folder2 という名前のフォルダーを作成します。
* VM1 に新しいデータ ディスクを追加し、ドライブ文字 E が割り当てられた新しいボリュームを作成します。
* ボリューム E に App1 という名前のアプリをインストールします。
VMI のサイズを変更する予定です。
VM1 のサイズを変更すると、どのオブジェクトが表示されますか?
* ボリュームCにFolder1という名前のフォルダを作成します
* ボリューム D に Folder2 という名前のフォルダーを作成します。
* VM1 に新しいデータ ディスクを追加し、ドライブ文字 E が割り当てられた新しいボリュームを作成します。
* ボリューム E に App1 という名前のアプリをインストールします。
VMI のサイズを変更する予定です。
VM1 のサイズを変更すると、どのオブジェクトが表示されますか?
正解:C
トピック1、Fabrikam Inc.
オンプレミスネットワーク
ニューヨークとシアトルのオフィスは冗長化された WAN リンクを使用して接続されています。
各オフィスのクライアント コンピュータは、ローカル DHCP サーバーから IP アドレスを取得します。
DHCP! には、ニューヨークオフィスのアドレスを含む Scope1 というスコープが含まれています。DHCP2 には、シアトルオフィスのアドレスを含む Scope2 というスコープが含まれています。
グループ ポリシー オブジェクト (GPO)
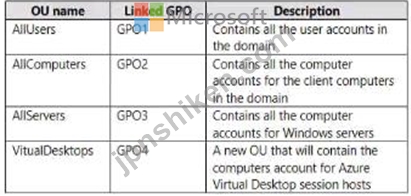
cwp.fabrikam.com ドメインには、次の表に示す組織単位 (OU) とカスタム グループ ポリシー オブジェクト (GPO) が含まれています。
要件:
Fabrikam は、次の計画された変更を特定します。
* Vnet1 という名前の単一の Azure 仮想ネットワークを含む、Sub1 という名前の単一の Azure サブスクリプションを作成します。
* シアトルオフィスとニューヨークオフィス間のWANリンクをAzure Virtual WANとExpressRouteに置き換えます。オンプレミスの両オフィスはExpressRouteを使用してVnet1に接続されます。
* newyorkfiles、seattfefiles、companyfiles という名前の 3 つの Azure ファイル共有を作成します。
* Vnet1 に dc3.corp.fabrikam,com という名前のドメイン コントローラーを作成します。
* Vnet1 に Azure Virtual Desktop ホスト プールをデプロイします。Azure Virtual Desktop セッション ホストはハイブリッド Azure AD 参加になります。
* すべてのサーバーに Microsoft Defender for Servers のライセンスを付与します。
* Azure Policy を使用して、Azure およびオンプレミスのサーバーに構成管理ポリシーを適用します。
ネットワーク要件
Fabrikam では、次のセキュリティ要件を特定しています。
* Azure Virtual Desktop セッションホストに GP04 を適用します。Azure Virtual Desktop ユーザーセッションが 10 分間アイドル状態が続くとロックされることを確認します。ユーザーはクライアントコンピューターからロックアウト時間を手動で制御できる必要があります。
* サーバー管理者がAzure仮想マシンへのリモートデスクトップ接続を確立する前に、承認を要求していることを確認してください。要求が承認された場合、接続は2時間以内に確立される必要があります。
* ユーザー パスワードに、Fab. fabrikam や fsbr! | など、会社名に基づく単語の全部または一部が含まれないようにします。
* Webapp1 のすべてのインスタンスで同じサービスアカウントが使用されていることを確認してください。サービスアカウントのパスワードは30日ごとに自動的に変更される必要があります。
* ドメイン コントローラーがインターネット上のホストに直接接続できないようにします。
ファイル共有の要件
次の要件を満たすように Azure ファイルの同期を構成する必要があります。
* seattlefiles が FS2 に同期していることを確認します。
* newyorkfiles が FS1 に同期していることを確認します。
* companyfiles が FS1 と FS2 の両方に同期していることを確認します。
オンプレミスネットワーク
ニューヨークとシアトルのオフィスは冗長化された WAN リンクを使用して接続されています。
各オフィスのクライアント コンピュータは、ローカル DHCP サーバーから IP アドレスを取得します。
DHCP! には、ニューヨークオフィスのアドレスを含む Scope1 というスコープが含まれています。DHCP2 には、シアトルオフィスのアドレスを含む Scope2 というスコープが含まれています。
グループ ポリシー オブジェクト (GPO)
cwp.fabrikam.com ドメインには、次の表に示す組織単位 (OU) とカスタム グループ ポリシー オブジェクト (GPO) が含まれています。
要件:
Fabrikam は、次の計画された変更を特定します。
* Vnet1 という名前の単一の Azure 仮想ネットワークを含む、Sub1 という名前の単一の Azure サブスクリプションを作成します。
* シアトルオフィスとニューヨークオフィス間のWANリンクをAzure Virtual WANとExpressRouteに置き換えます。オンプレミスの両オフィスはExpressRouteを使用してVnet1に接続されます。
* newyorkfiles、seattfefiles、companyfiles という名前の 3 つの Azure ファイル共有を作成します。
* Vnet1 に dc3.corp.fabrikam,com という名前のドメイン コントローラーを作成します。
* Vnet1 に Azure Virtual Desktop ホスト プールをデプロイします。Azure Virtual Desktop セッション ホストはハイブリッド Azure AD 参加になります。
* すべてのサーバーに Microsoft Defender for Servers のライセンスを付与します。
* Azure Policy を使用して、Azure およびオンプレミスのサーバーに構成管理ポリシーを適用します。
ネットワーク要件
Fabrikam では、次のセキュリティ要件を特定しています。
* Azure Virtual Desktop セッションホストに GP04 を適用します。Azure Virtual Desktop ユーザーセッションが 10 分間アイドル状態が続くとロックされることを確認します。ユーザーはクライアントコンピューターからロックアウト時間を手動で制御できる必要があります。
* サーバー管理者がAzure仮想マシンへのリモートデスクトップ接続を確立する前に、承認を要求していることを確認してください。要求が承認された場合、接続は2時間以内に確立される必要があります。
* ユーザー パスワードに、Fab. fabrikam や fsbr! | など、会社名に基づく単語の全部または一部が含まれないようにします。
* Webapp1 のすべてのインスタンスで同じサービスアカウントが使用されていることを確認してください。サービスアカウントのパスワードは30日ごとに自動的に変更される必要があります。
* ドメイン コントローラーがインターネット上のホストに直接接続できないようにします。
ファイル共有の要件
次の要件を満たすように Azure ファイルの同期を構成する必要があります。
* seattlefiles が FS2 に同期していることを確認します。
* newyorkfiles が FS1 に同期していることを確認します。
* companyfiles が FS1 と FS2 の両方に同期していることを確認します。

- 質問一覧「273問」
- 質問1 新しい Azure サブスクリプションを作成します。 Azure Active D...
- 質問2 .NET Core を必要とするコンテナー化されたアプリケーションを展...
- 質問3 タスク3 SRV1 上で、mcr.microsoft.com/windows/servercore/iis ...
- 質問4 Azure File Sync を使用して、Server1 というオンプレミス サー...
- 質問5 タスク8 DC1にfabrikam.comという新しいプライマリDNSゾーンを展...
- 質問6 ネットワークには、クライアント コンピュータ用の 2 つの VLAN ...
- 質問7 Windows Server を実行し、インターネット接続を備えた Server1 ...
- 質問8 タスク1 ドメインユーザーが \\SRVl\Data という共有に実行ファ...
- 質問9 ネットワークには、contoso.com という名前の Azure AD Domain S...
- 質問10 タスク5 SRV1 の C:\app というフォルダにコピーされたアプリケ...
- 質問11 グループ3とグループに追加できるグループはどれですか?回答す
- 質問12 ネットワークには、contoso.com という名前の単一ドメインの Act...
- 質問13 New-AzVM コマンドレットを使用して仮想マシンを作成することに...
- 質問14 Hyper-V サーバーロールがインストールされた Server1 というサ...
- 質問15 Server1 という名前の Windows Server コンテナー ホストがあり...
- 質問16 ネットワークにはActive Directoryドメインサービス(AD DS)ド...
- 質問17 ドラッグアンドドロップの質問 Windows Server を実行し、Share1...
- 質問18 計画されている変更に対応するために、Azure Arc の実装を計画し...
- 質問19 ネットワークには、contoso.com という名前の Active Directory ...
- 質問20 Windows Server を実行し、次の構成を持つ VM1 という名前の Azu...
- 質問21 Hyper-V サーバーロールがインストールされた 2 台のサーバーが...
- 質問22 VM1 の技術要件を満たす必要があります。 最初にどのコマンドレ...
- 質問23 ネットワークには、contoso.com という名前の Active Directory ...
- 質問24 ファイル共有の要件を満たすには、Azure File Sync を構成する必...
- 質問25 DNSサーバーの役割がインストールされたサーバーがあります。サ...
- 質問26 ネットワークには、contoso.com という名前の単一ドメインの Act...
- 質問27 ホットスポットに関する質問 Windows Server を実行し、ファイル...
- 質問28 シミュレーション SRV1 のシステム イベント ログからエラーを L...
- 質問29 Windows Server 2022 を実行し、コンテナーホストとして構成され...
- 質問30 セキュリティ要件を満たすためにリモート管理を設定する必要があ
- 質問31 ネットワークには、クライアント コンピュータ用の 2 つの VLAN ...
- 質問32 シミュレーション BranchAdminsグループのメンバーのパスワード...
- 質問33 ネットワークには、Azure AD テナントと同期する contoso.com と...
- 質問34 ネットワークには、contoso.com という名前の Active Directory ...
- 質問35 ケーススタディ1 - Fabrikam, Inc 概要 Fabrikam, Inc は、ニュ...
- 質問36 ユーザー設定のみを含む GPO1 という名前のグループ ポリシー オ...
- 質問37 Active Directory ドメイン サービス (AD DS) ドメインがありま...
- 質問38 タスク10 SRV1 が、MAC アドレスが aabb で始まるコンピューター...
- 質問39 タスク6 SRV1 上の Windows Admin Center を使用して DC1 を管理...
- 質問40 次の表に示す仮想マシンを含む Azure サブスクリプションがあり...
- 質問41 タスク3 SRV1 を DNS サーバーとして設定する必要があります。SR...
- 質問42 次の表に示すように、Windows Server 2022 を実行するサーバーが...
- 質問43 グループ3とグループ5に追加できるグループはどれですか? 回答す...
- 質問44 ネットワーク要件を満たす DHCP の可用性ソリューションを実装す...
- 質問45 ネットワークには、contoso.com という名前の Active Directory ...
- 質問46 ネットワークには、contoso.com と fabrikam.com という 2 つの ...
- 質問47 Hyper-V サーバーロールがインストールされた Server1 というサ...
- 質問48 次の表に示すドメイン コントローラーを含む Active Directory ...
- 質問49 Windows Server を実行し、UserData という名前の共有フォルダー...
- 質問50 ホットスポットに関する質問 Windows Server を実行し、インター...
- 質問51 User1 の技術要件を満たす必要があります。ソリューションでは、...
- 質問52 シミュレーション タスク5 SRV1 の C:\app というフォルダにコピ...
- 質問53 ネットワークには、adatum.com という Active Directory ドメイ...
- 質問54 ホットスポットに関する質問 Azure Active Directory Domain Ser...
- 質問55 ネットワークにはActive Directoryドメインサービス(AD DS)ド...
- 質問56 次の図に示すように、ネットワークには 3 つの Active Directory...
- 質問57 ネットワークにはActive Directoryドメインサービス(AD DS)ド...
- 質問58 ネットワークには、adatum.com という名前の Active Directory ...
- 質問59 ネットワークには、contoso.com という Active Directory ドメイ...
- 質問60 ファイル共有の要件を満たすには、Azure File Sync を構成する必...
- 質問61 Group1 という名前のグループを含む Active Directory ドメイン ...
- 質問62 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問63 ネットワークにはActive Directoryドメインサービス(AD DS)ド...
- 質問64 ネットワークには、adatum.com という名前の Active Directory ...
- 質問65 Server1 という名前の Windows サーバーがあります。 Disk1 と D...
- 質問66 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問67 Windows Server を実行する Server1 というサーバーがあります。...
- 質問68 ネットワークにはActive Directoryフォレストが含まれています。...
- 質問69 ネットワークにはActive Directoryドメインサービス(AD DS)ド...
- 質問70 ネットワークには、contoso.com という名前の Active Directory ...
- 質問71 Webapp1 のセキュリティ要件を満たすには、どの 3 つのアクショ...
- 質問72 次の表に示すように、Windows Server を実行するオンプレミス サ...
- 質問73 DC1 が失敗します。 スキーマ マスターの技術要件を満たす必要が...
- 質問74 ネットワークには、contoso.com と fabrikam.com という 2 つの ...
- 質問75 ファイル共有の要件を満たすには、Azure File Sync を構成する必...
- 質問76 ネットワークにはActive Directoryドメインサービス(AD DS)ド...
- 質問77 ネットワークには、次の表に示すセグメントが含まれています。 (...
- 質問78 サイトリンクの技術要件を満たす必要があります。必要なタスクを
- 質問79 シミュレーション gMSA1 という名前のグループ管理サービス アカ...
- 質問80 ネットワークには、contoso.com という名前の Active Directory ...
- 質問81 会社にはボストンとモントリオールにオフィスがあります。両オフ
- 質問82 Windows Server を実行し、次の表に示すボリュームを含む Server...
- 質問83 Azure Virtual Desktop セッションホストがセキュリティ要件を満...
- 質問84 次の表に示すように、Windows Server を実行するオンプレミス サ...
- 質問85 Azure AD Connect Health 内で電子メール通知などの設定を変更で...
- 質問86 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問87 ネットワークには、contoso.com と fabrikam.com という 2 つの ...
- 質問88 Windows Server を実行する Server1 という名前のオンプレミス D...
- 質問89 ネットワークには、contoso.com という名前のオンプレミスの Act...
- 質問90 Windows Server を実行する Server1 という名前のオンプレミス ...
- 質問91 ネットワークには、contoso.com という Active Directory ドメイ...
- 質問92 ネットワークには、contoso.com と fabrikam.com という 2 つの ...
- 質問93 Windows Server を実行する Server 1 というオンプレミス サーバ...
- 質問94 Windows Server 2022 を実行し、次の表に示すネットワーク アダ...
- 質問95 ドラッグアンドドロップの質問 ネットワークには、Active Direct...
- 質問96 ネットワークには、adatum.com という名前の Active Directory ...
- 質問97 ネットワークには、contoso という名前のオンプレミスの Active ...
- 質問98 シミュレーション タスク10 実行中の仮想マシンをダウンタイムな...
- 質問99 Windows Server を実行する Azure 仮想マシンをデプロイする予定...
- 質問100 Windows Server を実行するオンプレミス サーバーが 10 台ありま...
- 質問101 ネットワークには Active Directory ドメイン サービス (AD DS) ...
- 質問102 以下の各文について、正しい場合は「はい」を選択してください。
- 質問103 ネットワークには、adatum.com という名前の Active Directory ...
- 質問104 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問105 ネットワークには、contoso.com という名前の Active Directory ...
- 質問106 Windows Server を実行する Server1 というサーバーがあります。...
- 質問107 オンプレミスの Active Directory Domain Services (AD DS) ドメ...
- 質問108 ネットワークにはActive Directoryドメインサービス(AD DS)フ...
- 質問109 オンプレミス ネットワークには、Server1 という名前のサーバー...
- 質問110 ネットワークにはActive Directoryドメインサービス(AD DS)フ...
- 質問111 ネットワークにはActive Directoryドメインサービス(AD DS)ド...
- 質問112 Windows Server を実行する VM1 という Azure 仮想マシンがあり...
- 質問113 以下の各文について、正しい場合は「はい」を選択してください。
- 質問114 Windows Server を実行する Server1 という名前のサーバーがあり...
- 質問115 タスク4 SRV1 上で mcrmicrosoft.com/windows/servercofe/iis イ...
- 質問116 ネットワークにはcontoso.comというActive Directoryドメインが...
- 質問117 ネットワークにはActive Directoryドメインサービス(AD DS)ド...
- 質問118 Windows Server を実行し、Hyper-V サーバー ロールがインストー...
- 質問119 ネットワークには、adatum.com という名前の Active Directory ...
- 質問120 タスク5 SRV1 の C:\app というフォルダにコピーされたアプリケ...
- 質問121 Windows Server を実行し、Hyper-V サーバー ロールがインストー...
- 質問122 ネットワークには、contoso.com という名前の Active Directory ...
- 質問123 ネットワークには、contoso.com という Active Directory ドメイ...
- 質問124 Group1 という名前のグループを含む Active Directory ドメイン ...
- 質問125 ネットワークには、contoso という名前のオンプレミスの Active ...
- 質問126 タスク1 ドメインユーザーが\\SRVl\Dat aという共有に実行可能フ...
- 質問127 次の図に示すように、ネットワークには 2 つの Active Directory...
- 質問128 ファイル共有の要件を満たすには、Azure File Sync を構成する必...
- 質問129 ネットワークには、contoso.com と fabrikam.com という 2 つの ...
- 質問130 ネットワークにはcontoso.comというActive Directoryドメインが...
- 質問131 Windows Server を実行し、インターネット接続を備えた Server1 ...
- 質問132 DNSサーバー上にゾーンを作成する際には、それがプライマリゾー...
- 質問133 ネットワークには、contoso.com という Active Directory ドメイ...
- 質問134 次の図に示すように、ネットワークには 3 つの Active Directory...
- 質問135 Windows Server を実行し、インターネット接続を備えた Server1 ...
- 質問136 ファイル共有の要件を満たすには、Azure File Sync を構成する必...
- 質問137 Windows Server を実行し、Hyper V サーバー ロールがインストー...
- 質問138 ネットワーク管理アプリケーションを実行する Served という名前...
- 質問139 オンプレミスの Active Directory Domain Services (AD DS) ドメ...
- 質問140 パスワードのセキュリティ要件を満たす必要があります。 Azure A...
- 質問141 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問142 Windows Server を実行し、Hyper V サーバー ロールがインストー...
- 質問143 ケーススタディ1 - Fabrikam, Inc 概要 Fabrikam, Inc は、ニュ...
- 質問144 ドラッグアンドドロップの質問 contoso.com という名前の単一ド...
- 質問145 ネットワークには、contoso.com という名前の Active Directory ...
- 質問146 VM1 Ilia! という名前の Azure 仮想マシンがあり、プライベート ...
- 質問147 VM2 の技術要件を満たす必要があります。 何をすべきでしょうか?...
- 質問148 ファイル共有の要件を満たすには、Azure File Sync を構成する必...
- 質問149 ユーザー設定のみを含む GPO1 という名前のグループ ポリシー オ...
- 質問150 ネットワークには、contoso.com という Active Directory ドメイ...
- 質問151 Server1 という名前の Windows Server コンテナー ホストと Azur...
- 質問152 Server1の技術要件を満たす必要があります。現在、必要なタスク...
- 質問153 ネットワークにはActive Directoryドメインサービス(AD DS)ド...
- 質問154 ネットワークには、Contoso.com という名前の 2 つのドメインか...
- 質問155 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問156 VM1 の技術要件を満たす必要があります。 最初にどのコマンドレ...
- 質問157 ネットワークには、contoso.com という名前の Active Directory ...
- 質問158 Server1 という名前のファイル サーバーを含む Active Directory...
- 質問159 サーバー上で実行されている特定のアプリのCNAMEエイリアスリソ...
- 質問160 ファイル共有の要件を満たすには、Azure File Sync を構成する必...
- 質問161 contoso.com という名前の Azure Active Directory Domain Servi...
- 質問162 Azure AD Connect を使用して Azure AD と同期する、contoso.com...
- 質問163 Windows Server を実行し、UserData という名前の共有フォルダー...
- 質問164 Windows Server を実行するオンプレミス サーバーが 10 台ありま...
- 質問165 ネットワークにはActive Directoryドメインサービス(AD DS)ド...
- 質問166 ホットスポットに関する質問 Windows Server 2022 を実行し、コ...
- 質問167 ネットワークには、クライアント コンピュータ用の 2 つの VLAN ...
- 質問168 ネットワークには、adatum.com という名前の Active Directory ...
- 質問169 ネットワークには、クライアント コンピュータ用の 2 つの VLAN ...
- 質問170 次の図に示すように、ネットワークには 2 つの Active Directory...
- 質問171 ホットスポットに関する質問 ネットワークには、contoso.com と...
- 質問172 ホットスポットに関する質問 オンプレミス ネットワークには、Ac...
- 質問173 Windows Server を実行し、C、D、E という 3 つのボリュームを含...
- 質問174 Windows Server を実行する Server! という名前のオンプレミス ...
- 質問175 VM1 の技術要件を満たす必要があります。 最初にどのコマンドレ...
- 質問176 Windows Server を実行する Server1 という名前の Azure 仮想マ...
- 質問177 ホットスポットに関する質問 ネットワークには、Microsoft Entra...
- 質問178 ネットワーク管理アプリケーションを実行する Server1 という名...
- 質問179 ネットワークにはActive Directoryドメインサービス(AD DS)ド...
- 質問180 ネットワークにはActive Directoryドメインサービス(AD DS)ド...
- 質問181 Windows Server を実行し、Hyper-V サーバー ロールがインストー...
- 質問182 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問183 ネットワークには、クライアント コンピュータ用の 2 つの VLAN ...
- 質問184 ネットワークには、contoso.com と fabrikam.com という 2 つの ...
- 質問185 ネットワークには、contoso.com という名前の Active Directory ...
- 質問186 シミュレーション タスク8 DOにあるfabnkam.comというONSゾーン...
- 質問187 Azure File Sync を使用して、Server1 というオンプレミス サー...
- 質問188 ネットワークには、次の図に示すドメインが含まれています。 (Ex...
- 質問189 DC1 が失敗します。 スキーマ マスターの技術要件を満たす必要が...
- 質問190 タスク7 Microsoft Defender for Cloud を使用して DC1 のセキュ...
- 質問191 contoso.com という名前の新しい Active Directory ドメイン サ...
- 質問192 次の図に示すように、ネットワークには 3 つの Active Directory...
- 質問193 タスク2 PowerShell を使用して SRV1 をリモートで管理できるこ...
- 質問194 Windows Server を実行する Azure 仮想マシンをデプロイする予定...
- 質問195 次の図に示すように、VM1 という名前の仮想マシンを含む Azure ...
- 質問196 シアトルオフィスとニューヨークオフィス間のネットワーク通信を
- 質問197 Hyper-V サーバーロールがインストールされた Server1 というサ...
- 質問198 ネットワークにはActive Directoryドメインサービス(AD DS)ド...
- 質問199 ネットワーク管理アプリケーションを実行する Server1 という名...
- 質問200 ネットワークには、contoso.com という名前の Active Directory ...
- 質問201 ネットワークにはActive Directoryドメインサービス(AD DS)フ...
- 質問202 次の表に示すように、Windows Server を実行するオンプレミス サ...
- 質問203 タスク5 SRV1 の C:\app というフォルダにコピーされたアプリケ...
- 質問204 Azure Active Directory Domain Services (Azure AD DS) ドメイ...
- 質問205 SSPace1 上のデータ可用性が技術要件を満たしていることを確認す...
- 質問206 WindowsコンテナをホストするServer1というサーバーがあります。...
- 質問207 オンプレミスネットワークには、Active Directory ドメインサー...
- 質問208 Windows Server を実行し、Hyper-V サーバー ロールがインストー...
- 質問209 シミュレーション タスク5 SRV1 上の scope! という名前の DHCP ...
- 質問210 ネットワークには、conto.com という名前の単一ドメインの Activ...
- 質問211 Windows Server を実行するオンプレミス サーバーが 10 台ありま...
- 質問212 あなたはCosco社のシステム管理者です。上司から新しいイメージ...
- 質問213 オンプレミスの Active Directory Domain Services (AD DS) ドメ...
- 質問214 contoso.com という名前の単一ドメイン Active Directory ドメイ...
- 質問215 ホットスポットに関する質問 ネットワークには Active Directory...
- 質問216 .NET Core を必要とするコンテナー化されたアプリケーションを展...
- 質問217 Windows Server を実行できる Azure 仮想マシンをデプロイする計...
- 質問218 ネットワークには、contoso.com という Active Directory ドメイ...
- 質問219 次の図に示すように、VM1 という名前の仮想マシンを含む Azure ...
- 質問220 Windows Server を実行する Server1 というサーバーがあります。...
- 質問221 次の表に示すように、Windows Server を実行するオンプレミス サ...
- 質問222 プライベート IP アドレスのみを持つ VM1 という名前の Azure 仮...
- 質問223 次の表に示すように、Windows Server を実行するオンプレミス サ...
- 質問224 ネットワークには、contoso.com という Active Directory ドメイ...
- 質問225 ドラッグアンドドロップの質問 Windows Server を実行し、Hyper ...
- 質問226 Windows Server を実行し、C と D という 2 つのドライブを含む ...
- 質問227 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問228 次の表に示すように、静的 IP アドレスが構成された 4 つのテス...
- 質問229 ネットワークには、contoso.com という名前の Active Directory ...
- 質問230 ホットスポットに関する質問 Azure File Sync を使用して、Serve...
- 質問231 ネットワークにはActive Directoryドメインサービス(AD DS)ド...
- 質問232 Windows Server を実行し、Share1 という名前のファイル共有を含...
- 質問233 contoso.com という名前の新しい Active Directory ドメイン サ...
- 質問234 タスク2 share1 という名前の Azure ファイル共有がオンプレミス...
- 質問235 タスク4 BranchAdminsグループのメンバーのパスワードの最小文字...
- 質問236 Server1 という名前のサーバーがあります。 記憶域スペースを使...
- 質問237 ネットワークにはActive Directoryドメインサービス(AD DS)ド...
- 質問238 ネットワークには Active Directory ドメイン サービス (AD DS) ...
- 質問239 新しい Azure サブスクリプションを作成します。 Azure Active D...
- 質問240 オンプレミス ネットワークには、Server1 という名前のサーバー...
- 質問241 DNSサーバーの役割がインストールされたサーバーがあります。サ...
- 質問242 Server4 の技術要件を満たす必要があります。 Server1 と Server...
- 質問243 新しい Azure サブスクリプションを作成します。 Azure Active D...
- 質問244 ご存知ですか?Host! というサーバーに Hyper-V サーバーロール...
- 質問245 ネットワークには、contoso.com という Active Directory ドメイ...
- 質問246 ホットスポットに関する質問 ネットワークには、contoso.com と...
- 質問247 新しい Azure サブスクリプションを作成します。 Azure Active D...
- 質問248 Windows Server を実行し、次の表に示すボリュームを含む Server...
- 質問249 ネットワークには、adatum.com という Active Directory ドメイ...
- 質問250 オンプレミス ネットワークには、Server1 という名前のサーバー...
- 質問251 次の表に示すストレージ アカウントを含む Azure サブスクリプシ...
- 質問252 ネットワークには、contoso.com という名前の Active Directory ...
- 質問253 会社にはボストンとモントリオールにオフィスがあります。両オフ
- 質問254 Windows Server を実行する Server1 というサーバーがあります。...
- 質問255 オンプレミス ネットワークには、Active Directory ドメイン サ...
- 質問256 新しい Azure サブスクリプションを作成します。 Azure Active D...
- 質問257 ユーザー設定のみを含む GPO1 という名前のグループ ポリシー オ...
- 質問258 ネットワークには、contoso.com という Active Directory ドメイ...
- 質問259 グループ3とグループに追加できるグループはどれですか?回答す
- 質問260 ネットワークにはActive Directoryドメインサービス(AD DS)ド...
- 質問261 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問262 ネットワークにはActive Directoryドメインサービス(AD DS)フ...
- 質問263 グループ3とグループに追加できるグループはどれですか? 回答す...
- 質問264 会社にはボストンとモントリオールにオフィスがあります。両オフ
- 質問265 VM1 の技術要件を満たす必要があります。 最初にどのコマンドレ...
- 質問266 シアトルオフィスとニューヨークオフィス間のネットワーク通信を
- 質問267 DC3 の展開のために何を実装する必要がありますか?
- 質問268 Windows Server を実行する Server1 という名前のオンプレミス D...
- 質問269 シミュレーション contoso.com に Admin1 というユーザーを作成...
- 質問270 会社にはボストンとモントリオールにオフィスがあります。両オフ
- 質問271 ネットワークにはActive Directoryドメインサービス(AD DS)ド...
- 質問272 ホットスポットに関する質問 ネットワークには、contoso.com と...
- 質問273 Windows Server を実行し、Hyper-V サーバー ロールがインストー...
