- ホーム
- Microsoft
- AZ-800 - Administering Windows Server Hybrid Core Infrastructure
- Microsoft.AZ-800.v2026-02-02.q139
- 質問130
有効的なAZ-800問題集はJPNTest.com提供され、AZ-800試験に合格することに役に立ちます!JPNTest.comは今最新AZ-800試験問題集を提供します。JPNTest.com AZ-800試験問題集はもう更新されました。ここでAZ-800問題集のテストエンジンを手に入れます。
AZ-800問題集最新版のアクセス
「342問、30% ディスカウント、特別な割引コード:JPNshiken」
ネットワークには、contoso.com と fabrikam.com という 2 つの Active Directory ドメイン サービス (AD DS) フォレストがあります。これらのフォレスト間には双方向のフォレスト信頼が確立されています。各フォレストには 1 つのドメインが含まれています。これらのドメインには、次の表に示すサーバーが含まれています。

contoso.com のユーザーがサーバー上の Windows Admin Center を使用してサーバーに接続できるように、リソースベースの制約付き委任を構成する必要があります。コマンドはどのように実行すればよいですか?回答するには、回答領域で適切なオプションを選択してください。注:正しい選択ごとに1ポイントが加算されます。

contoso.com のユーザーがサーバー上の Windows Admin Center を使用してサーバーに接続できるように、リソースベースの制約付き委任を構成する必要があります。コマンドはどのように実行すればよいですか?回答するには、回答領域で適切なオプションを選択してください。注:正しい選択ごとに1ポイントが加算されます。
正解:

Explanation:
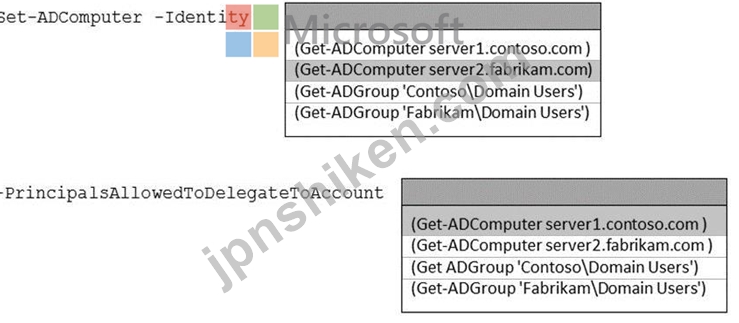
Windows Server ハイブリッド コア インフラストラクチャの管理に関する Windows Admin Center (WAC) と Kerberos 委任に関するガイダンスでは、リソースベースの制約付き委任 (RBCD) はクライアント/ゲートウェイではなく、リソースのコンピューターアカウント上で構成されます。このドキュメントでは、「リソースベースの制約付き委任は対象のサービスアカウントに適用されます。対象の msDS-AllowedToActOnBehalfOfOtherIdentity 属性には、ユーザーに代わって操作することが許可されているセキュリティプリンシパル(コンピューターまたはサービスアカウント)が含まれます」と説明されています。さらに、「このモデルは、信頼関係が存在する場合、ドメイン間およびフォレスト間のシナリオをサポートします。信頼されたフォレストのフロントエンドコンピューター(WAC ゲートウェイなど)を、そのドメイン内のリソースコンピューターの許可されたプリンシパルとして指定します」と明確にされています。WAC の場合、ゲートウェイ(contoso.com の Server1)は、管理対象ノード(fabrikam.com の Server2)への委任を許可されている必要があります。学習資料には、正確な PowerShell インターフェイスが示されています。「Set-ADComputer を -PrincipalsAllowedToDelegateToAccount と共に使用して、リソースの許可された操作リストを入力します。」したがって、Identity パラメーターはリソース コンピューター アカウント (fabrikam.com の Server2) を参照する必要があり、PrincipalsAllowedToDelegateToAccount パラメーターはゲートウェイ コンピューター アカウント (contoso.com の Server1) を参照する必要があります。
したがって正しいコマンドは次のようになります。
Set-ADComputer -Identity (Get-ADComputer server2.fabrikam.com) -
アカウントへの委任を許可するプリンシパル (Get-ADComputer server1.contoso.com)

- 質問一覧「139問」
- 質問1 Server1 という名前の Windows Server コンテナー ホストと Azur...
- 質問2 Azureサブスクリプションをお持ちです。このサブスクリプション...
- 質問3 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問4 Hyper-V サーバーロールがインストールされた Server1 というサ...
- 質問5 シミュレーション タスク3 SRV1 上で、mcr.microsoft.com/window...
- 質問6 ネットワークには、adatum.com という名前の Active Directory ...
- 質問7 Windows Server を実行し、Hyper-V サーバー ロールがインストー...
- 質問8 友人の一人が、本番環境やパフォーマンス重視のワークロードにど
- 質問9 Server4 の技術要件を満たす必要があります。 Server1 と Server...
- 質問10 Server1 という名前の Windows Server コンテナー ホストと Azur...
- 質問11 Azure File Sync を使用して、Server1 という名前のオンプレミス...
- 質問12 ネットワークにはActive Directoryドメインサービス(AD DS)フ...
- 質問13 Windows Server を実行するオンプレミス サーバーが 10 台ありま...
- 質問14 ネットワークには、contoso.com という名前の Active Directory ...
- 質問15 ユーザー設定のみを含む GPO1 という名前のグループ ポリシー オ...
- 質問16 Windows Server を実行する Server1 と Servet2 という 2 つのオ...
- 質問17 .NET Core を必要とするコンテナー化されたアプリケーションを展...
- 質問18 新しい Azure サブスクリプションを作成します。 Azure Active D...
- 質問19 ユーザー設定のみを含む GPO1 という名前のグループ ポリシー オ...
- 質問20 Windows Server を実行し、インターネットに接続された Server1 ...
- 質問21 ネットワークには、contoso.com という Active Directory ドメイ...
- 質問22 シミュレーション 次の UNC パスを使用して、SRV1 の Marketing ...
- 質問23 Microsoft Entra ユーザーが Server1 にサインインできるように...
- 質問24 Server1 という名前の Windows Server コンテナー ホストと Azur...
- 質問25 注: この質問は、同じシナリオを提示する一連の質問の一部です。...
- 質問26 ネットワークには、contoso.com と fabrikam.com という 2 つの ...
- 質問27 タスク10 実行中の仮想マシンをダウンタイムなしで SRV1 と SRV2...
- 質問28 ケーススタディ3 - ADatum Corporation 概要 会社情報 ADatum Co...
- 質問29 Windows Server を実行する Server1 という名前のサーバーがあり...
- 質問30 ネットワークには、次の表に示すセグメントが含まれています。 (...
- 質問31 次の表に示すように、Windows Server を実行するオンプレミス サ...
- 質問32 ネットワークには、contoso.com という名前の Active Directory ...
- 質問33 ドラッグアンドドロップの質問 Windows Server を実行し、Active...
- 質問34 グループ3とグループ5に追加できるグループはどれですか? 回答す...
- 質問35 新しい Azure サブスクリプションを作成します。 Azure Active D...
- 質問36 サイトリンクの技術要件を満たす必要があります。必要なタスクを
- 質問37 ネットワークには、adatum.com という Active Directory ドメイ...
- 質問38 タスク12 MemberServers という名前のグループにのみ適用される...
- 質問39 ネットワークには、contoso.com という Active Directory ドメイ...
- 質問40 オンプレミスの Active Directory Domain Services (AD DS) ドメ...
- 質問41 ネットワークにはActive Directoryドメインサービス(AD DS)ド...
- 質問42 次の表に示すように、Windows Server を実行するオンプレミス サ...
- 質問43 ネットワークには、contoso.com という名前の単一ドメインの Act...
- 質問44 Windows Server を実行し、Hyper V サーバー ロールがインストー...
- 質問45 タスク2 share1 という名前の Azure ファイル共有がオンプレミス...
- 質問46 Azure Active Directory (Azure AD) テナントと同期するオンプレ...
- 質問47 Windows Server 2022 を実行し、次の表に示すネットワーク アダ...
- 質問48 ネットワークには、Active Directory ドメイン、App1 という Web...
- 質問49 ネットワークには、contoso という名前のオンプレミスの Active ...
- 質問50 Windows Server を実行し、インターネットに接続された Server1 ...
- 質問51 ネットワークには、adatum.com という名前の Active Directory ...
- 質問52 オンプレミス ネットワークには、単一ドメインの Active Directo...
- 質問53 タスク3 SRV1 上で、mcr.microsoft.com/windows/servercore/iis ...
- 質問54 次のリソースを含む Azure サブスクリプションがあります。 * Az...
- 質問55 VNet1 という仮想ネットワークを含む Azure サブスクリプション...
- 質問56 Windows Server を実行し、Hyper V サーバー ロールがインストー...
- 質問57 ネットワークには、conioso.com という名前の Active Directory ...
- 質問58 ケーススタディ3 - ADatum Corporation 概要 会社情報 ADatum Co...
- 質問59 Server1の技術要件を満たす必要があります。現在、必要なタスク...
- 質問60 ホットスポットに関する質問 Windows Server を実行するオンプレ...
- 質問61 Windows Server を実行する Server1 というオンプレミス サーバ...
- 質問62 ネットワークには、contoso という名前のオンプレミスの Active ...
- 質問63 Azure Active Directory (Azure AD) テナントと同期するオンプレ...
- 質問64 ネットワークには、contoso.com という Active Directory ドメイ...
- 質問65 ネットワークには、contoso.com という名前の Active Directory ...
- 質問66 ホットスポットに関する質問 オンプレミスネットワークには、Act...
- 質問67 sub1 という名前の Azure サブスクリプションと、Windows Server...
- 質問68 ネットワークには Active Directory ドメイン サービス (AD DS) ...
- 質問69 シミュレーション タスク5 SRV1 上の scope! という名前の DHCP ...
- 質問70 Hyper-V サーバーロールがインストールされた Server1 というサ...
- 質問71 Windows Server を実行するオンプレミス サーバーが 10 台ありま...
- 質問72 ホットスポットに関する質問 Sub1 という Azure サブスクリプシ...
- 質問73 ファイル共有の要件を満たすには、Azure File Sync を構成する必...
- 質問74 Windows Server を実行し、Hyper-V サーバー ロールがインストー...
- 質問75 VM2 の技術要件を満たす必要があります。 何をすべきでしょうか?...
- 質問76 ホットスポットに関する質問 ネットワークには、次の表に示すド
- 質問77 ネットワークにはActive Directoryドメインサービス(AD DS)フ...
- 質問78 VM3の技術要件を満たす必要があります どのボリュームでデータ重...
- 質問79 Server 1 という名前の Windows Server コンテナー ホストと Ima...
- 質問80 contoso.com という名前の単一ドメイン Active Directory ドメイ...
- 質問81 ネットワークには、Contoso.com という名前の 2 つのドメインか...
- 質問82 ホットスポットに関する質問 ネットワークには、contoso.com と ...
- 質問83 単一のディスクを持つ Server1 という名前の Windows Server コ...
- 質問84 Windows Server を実行する Server1 という名前のオンプレミス D...
- 質問85 ドラッグアンドドロップの質問 Windows Server を実行する Serve...
- 質問86 Windows Server を実行するオンプレミス サーバーが 10 台ありま...
- 質問87 ファイル共有の要件を満たすには、Azure File Syncを構成する必...
- 質問88 Server4 の技術要件を満たす必要があります。 Server1 と Server...
- 質問89 Windows Server を実行する Server1 という名前のオンプレミス D...
- 質問90 Windows Server を実行する Server1 という名前のオンプレミス D...
- 質問91 シミュレーション 実行中の仮想マシンをダウンタイムなしで SRV1...
- 質問92 以下の各文について、正しい場合は「はい」を選択してください。
- 質問93 ネットワークには、contoso.com という名前の Active Directory ...
- 質問94 Azure AD Connect を使用して Azure AD と同期する、contoso.com...
- 質問95 ネットワークにはcontoso.comというActive Directoryドメインが...
- 質問96 Windows Server を実行する Server1 という名前のオンプレミス D...
- 質問97 contoso.com という名前の Azure Active Directory Domain Servi...
- 質問98 Windows Server 2022 を実行し、次の表に示すネットワーク アダ...
- 質問99 contoso.com という名前の新しい Active Directory ドメイン サ...
- 質問100 ネットワークにはActive Directoryドメインサービス(AD DS)ド...
- 質問101 計画されている変更に対応するために、Azure Arc の実装を計画し...
- 質問102 Windows Server を実行し、Hyper-V サーバー ロールがインストー...
- 質問103 ディスクが1つ搭載された Server! というWindows Serverコンテナ...
- 質問104 ネットワークにはActive Directoryドメインサービス(AD DS)ド...
- 質問105 Host1 という名前の Windows Server 2022 コンテナー ホストと、...
- 質問106 次の図に示すように、ネットワークには 2 つの Active Directory...
- 質問107 Host1 という名前の Windows Server 2022 コンテナー ホストと、...
- 質問108 グループ3とグループ5に追加できるグループはどれですか? 回答す...
- 質問109 次のタブに表示されているサーバーがあります (Exhibit) Served ...
- 質問110 ネットワークには、contoso.com という名前の Active Directory ...
- 質問111 Azure File Sync を使用して、Server1 という名前のオンプレミス...
- 質問112 ネットワークには、Contoso.com という名前の 2 つのドメインか...
- 質問113 SSPace1 上のデータ可用性が技術要件を満たしていることを確認す...
- 質問114 ネットワークには Active Directory ドメイン サービス (AD DS) ...
- 質問115 ネットワークには、Azure AD テナントと同期する contoso.com と...
- 質問116 ネットワークには、contoso.com という名前の Active Directory ...
- 質問117 ネットワークには、contoso.com という名前の Azure AD Domain S...
- 質問118 ネットワークには、contoso.com という Active Directory ドメイ...
- 質問119 ネットワークには、contoso.com という名前のオンプレミスの Act...
- 質問120 contoso.com という名前の単一ドメイン Active Directory ドメイ...
- 質問121 ホットスポットに関する質問 Group1 という名前のグループを含む...
- 質問122 Azure Active Directory (Azure AD) テナントと同期するオンプレ...
- 質問123 Azure Active Directory Domain Services (Azure AD DS) ドメイ...
- 質問124 Azure Active Directory (Azure AD) テナントと同期するオンプレ...
- 質問125 ホットスポットに関する質問 Windows Server を実行し、Hyper-V ...
- 質問126 Windows Server を実行し、インターネットに接続された Server1 ...
- 質問127 sub1 という名前の Azure サブスクリプションと、Windows Server...
- 質問128 Windows Server を実行し、Hyper V サーバー ロールがインストー...
- 質問129 ネットワークには、contoso という名前のオンプレミスの Active ...
- 質問130 ネットワークには、contoso.com と fabrikam.com という 2 つの ...
- 質問131 次の表に示すように、Windows Server を実行するオンプレミス サ...
- 質問132 ケーススタディ1 - Fabrikam, Inc 概要 Fabrikam, Inc は、ニュ...
- 質問133 ネットワークには、contoso.com と fabrikam.com という 2 つの ...
- 質問134 オンプレミスの Active Directory Domain Services (AD DS) ドメ...
- 質問135 シミュレーション contoso.com に Admin1 というユーザーを作成...
- 質問136 ホットスポットに関する質問 ネットワークにはActive Directory...
- 質問137 ネットワークには、adatum.com という Active Directory ドメイ...
- 質問138 ドラッグアンドドロップの質問 Windows Server を実行する Serve...
- 質問139 ホットスポットに関する質問 単一のディスクを持つ Server1 とい...
