- ホーム
- Fortinet
- FCSS_NST_SE-7.6 - FCSS - Network Security 7.6 Support Engineer
- Fortinet.FCSS_NST_SE-7.6.v2026-07-29.q105
- 質問23
有効的なFCSS_NST_SE-7.6問題集はJPNTest.com提供され、FCSS_NST_SE-7.6試験に合格することに役に立ちます!JPNTest.comは今最新FCSS_NST_SE-7.6試験問題集を提供します。JPNTest.com FCSS_NST_SE-7.6試験問題集はもう更新されました。ここでFCSS_NST_SE-7.6問題集のテストエンジンを手に入れます。
FCSS_NST_SE-7.6問題集最新版のアクセス
「136問、30% ディスカウント、特別な割引コード:JPNshiken」
展示資料を参照してください。
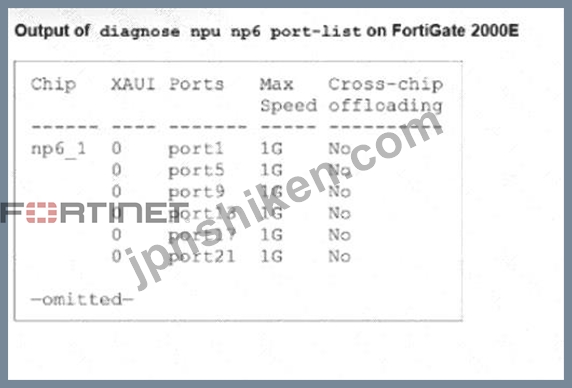
FortiGate 2000E 上で diagnose npu up6 port-list コマンドを実行した際の出力の一部を以下に示します。
管理者は、diagnose snifferコマンドを使用してポート1とポート17間のトラフィックを分析することができません。
管理者がトラフィックを表示できるようにするコマンドはどれですか?(2つ選択してください。)
FortiGate 2000E 上で diagnose npu up6 port-list コマンドを実行した際の出力の一部を以下に示します。
管理者は、diagnose snifferコマンドを使用してポート1とポート17間のトラフィックを分析することができません。
管理者がトラフィックを表示できるようにするコマンドはどれですか?(2つ選択してください。)
正解:B,C
管理者は、トラフィックがNPU(NP6)にオフロードされているため、スニファでトラフィックを確認できません。トラフィックを表示するには、オフロードを無効にしてパケットがCPUを通過するようにする必要があります。
* B. config firewall policy ... set auto-asic-offload disable: これは、特定のトラフィックのトラブルシューティングに推奨される方法です。関連するファイアウォール ポリシー (図のポリシー 5 と 17) で ASIC オフロードを無効にすると、トラフィックは CPU に強制的に送られ、スニファで確認できるようになります。
* C. diagnose npu np6 fastpath disable 1: このコマンドは、ポートを処理する特定のNP6プロセッサ(ID 1)の高速パス処理を一時的に無効にします。これにより、そのNPUによって処理されるすべてのトラフィックがCPUに強制的に転送され、スニファがそれをキャプチャできるようになります。
* 不適切なオプション:オプションAは無効な構文を使用しています(port-list disableは有効なコマンドではありません)。オプションD(config system npu)は、詳細なトラブルシューティングのための標準的な方法ではありません。
* B. config firewall policy ... set auto-asic-offload disable: これは、特定のトラフィックのトラブルシューティングに推奨される方法です。関連するファイアウォール ポリシー (図のポリシー 5 と 17) で ASIC オフロードを無効にすると、トラフィックは CPU に強制的に送られ、スニファで確認できるようになります。
* C. diagnose npu np6 fastpath disable 1: このコマンドは、ポートを処理する特定のNP6プロセッサ(ID 1)の高速パス処理を一時的に無効にします。これにより、そのNPUによって処理されるすべてのトラフィックがCPUに強制的に転送され、スニファがそれをキャプチャできるようになります。
* 不適切なオプション:オプションAは無効な構文を使用しています(port-list disableは有効なコマンドではありません)。オプションD(config system npu)は、詳細なトラブルシューティングのための標準的な方法ではありません。

- 質問一覧「105問」
- 質問1 図を参照してください。図には、BGPデバッグコマンドの出力結果...
- 質問2 デバッグ時に iprope_in check () check failed, drop が表示さ...
- 質問3 管理者は、内蔵のスニファを使用して、2台のFotiGateデバイス間...
- 質問4 IKEv2では、どの交換によって最初のCHILD_SAが確立されますか?...
- 質問5 展示資料を参照してください。 (Exhibit) デバッグ出力に示され...
- 質問6 証拠資料1。 (Exhibit) 証拠資料2。 (Exhibit) 添付資料を参照...
- 質問7 展示資料を参照してください。 BGOデバッグコマンドの出力結果を...
- 質問8 デバッグコマンドの出力結果を示す図を参照してください。 (Exhi...
- 質問9 添付の図を参照してください。この図は、get router info routin...
- 質問10 デバッグ時に iprope_in check () check failed, drop が表示さ...
- 質問11 展示資料を参照してください。 (Exhibit) コマンド diagnose vpn...
- 質問12 メモリ負荷のためにFortiGateがメモリ節約モードに入った場合、F...
- 質問13 展示資料を参照してください。 (Exhibit) BGPデバッグコマンドの...
- 質問14 展示資料を参照してください。 (Exhibit) このセッションに関連...
- 質問15 図を参照してください。この図は、コマンド get router info bgp...
- 質問16 FSSOのリアルタイムデバッグを使用して特定できる、FortiGateと...
- 質問17 ポリシールーティングテーブルのエントリの出力結果を示す図を参
- 質問18 展示する。 (Exhibit) 添付の図を参照してください。この図には...
- 質問19 管理者は、内蔵のスニファを使用して、2台のFotiGateデバイス間...
- 質問20 展示資料を参照してください。 (Exhibit) すべての経路が同じ距...
- 質問21 展示資料を参照してください。 (Exhibit) fssodデーモンのリアル...
- 質問22 展示資料を参照してください。 (Exhibit) IKEv2を使用したIPsec ...
- 質問23 展示資料を参照してください。 (Exhibit) FortiGate 2000E 上で ...
- 質問24 リアルタイムOSPFデバッグの出力の一部を示す図を参照してくださ...
- 質問25 (Exhibit) 出力結果から、どのような2つのことが分かりますか?...
- 質問26 デバッグコマンドの出力結果を示す図を参照してください。 (Exhi...
- 質問27 展示する。 (Exhibit) フェーズ1の設定の一部を示すスクリーンシ...
- 質問28 IKEv2において、DoS攻撃対策を提供している取引所はどれですか?...
- 質問29 図を参照してください。図には、ウェブフィルタプロファイルの構
- 質問30 展示資料を参照してください。 (Exhibit) デフォルト設定を前提...
- 質問31 特定のセッションが一時的なものとして分類されるのは、次のうち
- 質問32 添付資料を参照してください。資料には、`diagnose vpn tunnel l...
- 質問33 展示資料を参照してください。 (Exhibit) FortiGateのport1イン...
- 質問34 FortiOSカーネルスラブの一部の出力を示す図を参照してください...
- 質問35 展示する。 (Exhibit) IKEリアルタイムデバッグの出力の一部を含...
- 質問36 展示する。 (Exhibit) 図を参照してください。これは、diagnose ...
- 質問37 デバッグ出力を示す図を参照してください。 (Exhibit) 管理者がF...
- 質問38 展示資料を参照してください。 (Exhibit) IKEv2を使用したIPsec ...
- 質問39 展示する。 (Exhibit) 添付の図を参照してください。この図には...
- 質問40 展示資料を参照してください。 (Exhibit) コレクターエージェン...
- 質問41 ローカルOSPFルーターがピアとの隣接関係を確立できません。 管...
- 質問42 プロトコル状態に関して、以下のうち正しいものはどれですか?(
- 質問43 リアルタイムデバッグの出力結果を示す図を参照してください。こ
- 質問44 展示資料を参照してください。 (Exhibit) fssodデーモンのリアル...
- 質問45 図を参照してください。この図は、fssodデーモンのリアルタイム...
- 質問46 展示資料を参照してください。 (Exhibit) ネットワークトポロジ...
- 質問47 展示資料を参照してください。 diagnose sys session stat コマ...
- 質問48 添付資料を参照してください。これは、リアルタイムLDAPデバッグ...
- 質問49 展示資料を参照してください。 (Exhibit) diagnose sys top コマ...
- 質問50 自動縫製機能の2つの機能は何ですか?(2つ選択してください。)...
- 質問51 IKEv2では、どの交換によって最初のCHILD_SAが確立されますか?...
- 質問52 添付の図を参照してください。これは、リアルタイムLDAPデバッグ...
- 質問53 展示資料を参照してください。 (Exhibit) NGFW-1とNGFW-2が1週間...
- 質問54 VPNトンネルが確立されました。トラフィックフローを監視するた...
- 質問55 展示資料を参照してください。 (Exhibit) ライブルーティングKem...
- 質問56 展示する。 (Exhibit) 図を参照してください。この図には、FSSO...
- 質問57 SAMLネゴシエーションプロセスにおいて、IDプロバイダー(IdP)...
- 質問58 展示資料を参照してください。 (Exhibit) 管理者は、FGT-A から...
- 質問59 図を参照してください。この図は、セキュリティファブリック内に
- 質問60 展示資料を参照してください。 (Exhibit) 2台のFortiGateデバイ...
- 質問61 展示資料を参照してください。 (Exhibit) FGT-1は、OSPFエリア0....
- 質問62 図を参照してください。この図は、セキュリティファブリック内に
- 質問63 OSPFルータのリンクステールデータベース(LSD6)にタイプ5のタ...
- 質問64 節約モードに関する以下の記述のうち、正しいものはどれですか?
- 質問65 展示資料を参照してください。 (Exhibit) コマンド diagnose vpn...
- 質問66 展示する。 (Exhibit) 図を参照してください。図には、ウェブフ...
- 質問67 ネットワークトポロジーと部分的なルーティングテーブルを示した
- 質問68 図を参照してください。図には、diagnose sys session list の出...
- 質問69 展示資料を参照してください。 (Exhibit) ライブルーティングKem...
- 質問70 ポリシールーティングテーブルのエントリの出力結果を示す図を参
- 質問71 展示資料を参照してください。 (Exhibit) フローツールを使用し...
- 質問72 展示資料を参照してください。 (Exhibit) デバッグ出力に示され...
- 質問73 証拠資料1。 (Exhibit) 証拠資料2。 (Exhibit) 添付資料を参照...
- 質問74 添付の図を参照してください。この図には、get router info bgp ...
- 質問75 展示する。 (Exhibit) 図を参照してください。図には、ウェブフ...
- 質問76 ネットワークトポロジーと部分的なルーティングテーブルを示した
- 質問77 添付の図は、診断コマンドの出力結果を示しています。RTTの値か...
- 質問78 セッションテーブルエントリの省略された出力例については、図を
- 質問79 展示資料を参照してください。 (Exhibit) すべての経路が同じ距...
- 質問80 並列パス処理(PPP)に関する以下の記述のうち、正しいものはど...
- 質問81 セッションテーブルエントリの省略された出力例については、図を
- 質問82 展示資料を参照してください。 (Exhibit) この図はセッションエ...
- 質問83 デバッグコマンドの出力結果を示す図を参照してください。 (Exhi...
- 質問84 IKEv2のリクエストとレスポンスのプロトコルの正しい順序は何で...
- 質問85 ルーティングカーネルの変更後の出力を示す図を参照してください
- 質問86 展示する。 (Exhibit) 図を参照してください。これは、diagnose ...
- 質問87 図を参照してください。この図は、コマンド get router info bgp...
- 質問88 図を参照してください。図には、diagnose sys session stat の出...
- 質問89 FSSOコレクターエージェントからFortiGateに送信されるハートビ...
- 質問90 展示する。 (Exhibit) IKEリアルタイムデバッグの出力の一部を含...
- 質問91 展示する。 (Exhibit) 図を参照してください。図には、ウェブフ...
- 質問92 IKEv2に関する以下の記述のうち、正しいものはどれですか?
- 質問93 展示資料を参照してください。 diagnose sys session stat コマ...
- 質問94 サーバー名表示(SNI)が、サーバー証明書内の共通名(CN)また...
- 質問95 展示資料を参照してください。 (Exhibit) diagnose sys top コマ...
- 質問96 展示資料を参照してください。 (Exhibit) この展示は、セッショ...
- 質問97 並列パス処理(PPP)に関する以下の記述のうち、正しいものはど...
- 質問98 展示する。 (Exhibit) セッションの出力結果を示す図を参照して...
- 質問99 展示資料を参照してください。 (Exhibit) これは、FortiGateの設...
- 質問100 展示する。 (Exhibit) 診断コマンドの出力結果を示す図を参照し...
- 質問101 管理者が補助セッション販売を有効にした後、FortiGateはどのよ...
- 質問102 セッションのエントリーを示す展示資料を参照してください。 (Ex...
- 質問103 セキュリティファブリックの通信に関する記述のうち、正しいもの
- 質問104 添付の図を参照してください。これは、リアルタイムLDAPデバッグ...
- 質問105 展示資料を参照してください。 (Exhibit) FortiOSカーネルスラブ...

[×]
Download PDF File
Enter your email address to download Fortinet.FCSS_NST_SE-7.6.v2026-07-29.q105.pdf