- ホーム
- CompTIA
- CAS-003J - CompTIA Advanced Security Practitioner (CASP+) Exam (CAS-003日本語版)
- CompTIA.CAS-003J.v2021-10-19.q194
- 質問38
有効的なCAS-003J問題集はJPNTest.com提供され、CAS-003J試験に合格することに役に立ちます!JPNTest.comは今最新CAS-003J試験問題集を提供します。JPNTest.com CAS-003J試験問題集はもう更新されました。ここでCAS-003J問題集のテストエンジンを手に入れます。
CAS-003J問題集最新版のアクセス
「683問、30% ディスカウント、特別な割引コード:JPNshiken」

- 質問一覧「194問」
- 質問1 セキュリティエンジニアが新しいIoT製品を評価しています。 この...
- 質問2 エネルギー組織内のインフラストラクチャチームは調達プロセスの
- 質問3 開発者は、SDLC中にピアの作業に関するフィードバックを提供する...
- 質問4 A社はB社と契約を結んでいます。 契約条件は、支払い条件、責任...
- 質問5 解雇された従業員のAnnは、会社が発行したラップトップに個人の...
- 質問6 攻撃者は、データベースリスナーを調査することにより、企業のデ
- 質問7 次のうちどれが安全な環境で外部のビジネスベンダーによって提供
- 質問8 情報セキュリティマネージャは、重要なネットワークデバイスの設
- 質問9 銀行のセキュリティアナリストは、外部銀行のWebサイトで次のよ...
- 質問10 コーポレートエグゼクティブのアンは、先進的で十分な資金を調達
- 質問11 コンサルタントは、企業とその従業員に関して収集される可能性の
- 質問12 ユーザは、ホームネットワークを安全にすることについての勧告を
- 質問13 ペネトレーションテスターがリモートシステムにアクセスしようと
- 質問14 最高情報セキュリティ責任者(CISO)は、組織全体のミッションク...
- 質問15 CISO(最高情報セキュリティ責任者)がコンサルタントと協力して...
- 質問16 政府は、運用上のセキュリティを保護できない可能性のある技術の
- 質問17 電子メール管理者は、より適切なセキュリティ制御を利用して、フ
- 質問18 ADを使用している会社は、サービスをLDAPからセキュアLDAPに移行...
- 質問19 最近のセキュリティ違反により、SQLデータベースにオンラインで...
- 質問20 BYODポリシーを採用した後、企業は管理されていないモバイルデバ...
- 質問21 セキュリティアプライアンスベンダーは、一連のWebベースアプリ...
- 質問22 法医学アナリストは、カーネルモジュールにバッファオーバーフロ
- 質問23 組織の最高情報セキュリティ責任者(CISO)は、企業全体でのクリ...
- 質問24 セキュリティアナリストがログを確認し、従業員に発行された会社
- 質問25 ソフトウェア開発マネージャは、アジャイル開発方法を使用してプ
- 質問26 技術者は、ファイアウォールの自動システムから次のセキュリティ
- 質問27 2つの新しい技術的なSMBセキュリティ設定が実施されており、それ...
- 質問28 組織のコンプライアンスプログラムの一環として、管理者は強化チ
- 質問29 会社は最近、新しいクラウドストレージソリューションを実装し、
- 質問30 病院は、ローカルユーザーとリモートユーザーの両方の画像にアク
- 質問31 最高経営責任者(CEO)は、新しい最高情報セキュリティ責任者(C...
- 質問32 大企業の財務部の一員であるアンは、彼女が受け取った不審な電子
- 質問33 セキュリティアナリストは、従業員からセキュリティチームへの一
- 質問34 最近の非常に大規模な企業合併に伴い、SOCがレビューする必要の...
- 質問35 開発者は、次のコードスニペットを実装します。 (Exhibit) コー...
- 質問36 システムモダナイゼーションプログラムの一部として、弱い暗号化
- 質問37 セキュリティアセスメントの間、組織はネットワークセグメンテー
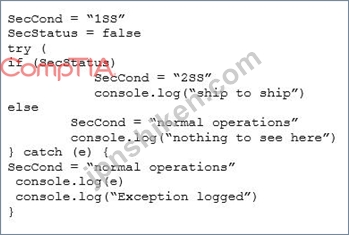
- 質問38 次のコードスニペットを考えます。 (Exhibit) 次の失敗モードの...
- 質問39 以下のコードスニペットを考えます。 (Exhibit) 次のMOSTの脆弱...
- 質問40 情報セキュリティ管理者がギャップ分析を行い、その結果、リスク
- 質問41 ある金融コンサルティング会社が最近、ルートキット経由でインス
- 質問42 最高情報セキュリティ責任者(CISO)は、次の外部のホスティング...
- 質問43 ある組織のネットワークエンジニアリングチームは最近、保存され
- 質問44 企業のインターネット接続は通常、営業時間中に飽和状態になり、
- 質問45 最近の評価では、何人かのユーザーのモバイルデバイスが会社のセ
- 質問46 ある会社が、セキュリティエンジニアと契約して、クライアント向
- 質問47 組織は、ホストされているWebサーバーが最新バージョンのソフト...
- 質問48 コードを分析した後、ある会社の2人の開発者がこれらのサンプル
- 質問49 政府機関は、いくつかのICS環境を運用および維持しています。 IC...
- 質問51 ソフトウェア開発会社は、ソフトウェア開発プロセスの一部として
- 質問52 スタッフは、不在時の時間に関連した異常な数のデバイス盗難を報
- 質問53 サイトの物理的評価を実施するためにペネトレーションテスターが
- 質問54 最高情報セキュリティ責任者(CISOは、社内で開発され、組織のシ...
- 質問55 開発者は、ソーシャルメディアプラットフォームに追加するための
- 質問56 会社の人事部門は最近、独自のシャドーIT部門が、同じVM上で異な...
- 質問57 新しい企業ポリシーでは、すべての従業員が個人のモバイルデバイ
- 質問58 病院では、ネットワークに接続されたレガシーデスクトップを制御
- 質問59 ある会社は、すべてのIT資産を管理し、IT活動のインシデントおよ...
- 質問60 最近の停止に続いて、システム管理者はサーバーハードドライブの
- 質問61 ベンダーがHTTPSおよびSSHのみを使用して新しい内部サーバーにア...
- 質問62 インフラチームは調達プロセスの最後にあり、ベンダーを選択しま
- 質問63 セキュリティアナリストは、組織に適用可能な外部のITセキュリテ...
- 質問64 ソフトウェア開発会社は、ソフトウェアの問題が多数発生したため
- 質問65 侵害は、顧客のPIIが侵害されたインサイダーの脅威によって引き...
- 質問66 ネットワーク管理者は、インターネット上のホストから時折攻撃さ
- 質問67 ある会社のチーフサイバーセキュリティアーキテクトが、内部の給
- 質問68 組織は、脅威を通常のトラフィックやシステムへのアクセスと区別
- 質問69 SaaSベースの電子メールサービスプロバイダは、正当な顧客からIP...
- 質問70 システムエンジニアは、Webアプリケーションの脆弱性スキャンか...
- 質問71 会社の請求処理部門には、個人の電子メールアドレスから多数の電
- 質問72 最近の事件で、機密データが開示され、その後、適切に保護された
- 質問73 組織はエンドポイントセキュリティソリューションを検討していま
- 質問74 セキュリティ評価の後、最高情報セキュリティ責任者(CISO)が評...
- 質問75 セキュリティアナリストは、エンタープライズ資格情報管理ソフト
- 質問76 ビデオゲーム開発者は、不正行為をしているプレーヤーの報告を受
- 質問77 組織は、従業員が自分のスマートフォンで企業のメールを受信でき
- 質問78 従業員が休暇中に、その従業員がネットワーク上で悪意のある活動
- 質問79 セキュリティエンジニアが開発チームに組み込まれ、開発中の製品
- 質問80 組織の最高財務責任者(CFO)は、IT部門がCFOのアカウントをドメ...
- 質問81 悪意のあるユーザーが同じハードウェアクラスター内で実行されて
- 質問82 セキュリティアナリストが、ルーキーがインストールされているこ
- 質問83 病院で使用されている従来のWebアプリケーションは、12か月間ア...
- 質問84 セキュリティ管理者は、BYOD環境で会社の電子メールとファイルへ...
- 質問85 ベンダーは、グローバルな顧客向けにモバイルアプリケーションを
- 質問86 製造会社は最近、ICSデバイスに対する攻撃から回復しました。 そ...
- 質問87 サイバーセキュリティアナリストは、セキュリティを企業の姿勢で
- 質問88 ある会社が悪意のあるペイロードを含むと疑われるツールの分析を
- 質問89 急成長している会社の最高経営責任者(CEO)は、もはやすべての...
- 質問90 次の部門のうち、コンサルティング会社のエンジニアは、機密のあ
- 質問91 企業のIT部門は現在、従来のパッチ適用を実行しており、サーバー...
- 質問92 スプリント中、開発者は、セキュリティの影響について変更の予想
- 質問93 技術者は予算の制約のために古いSSLサーバーを使用し、PFSを有効...
- 質問94 研究者は、ランサムウェア攻撃で一般的に使用されている既存のマ
- 質問95 次のシステムのうち、完璧な...機密性に関連するオープンな脆弱...
- 質問96 薬局はその顧客に彼らの記録へのオンラインアクセスと請求書を見
- 質問97 小さな会社の新しく作成されたWebサイトには、いくつかの設計上...
- 質問98 セキュリティエンジニアは、個々のエンドポイントの固有の設定、
- 質問99 管理者は、アプリケーションにパッチをインストールしたいと考え
- 質問100 ある会社がDIPソリューションを展開し、ワークステーションとネ...
- 質問101 企業は、企業リソースから機密情報やデータにアクセスするために
- 質問102 セキュリティ管理者は、IPS-IDSシステムによって監視される特定...
- 質問103 最近のセキュリティ評価では、Webアプリケーションがクリックジ...
- 質問104 小規模な新興企業の最高経営責任者(CEO)は、ガバナンス、リス...
- 質問105 会社のポリシーに準拠するには、ファイアウォールルールを四半期
- 質問106 ある会社の評価を行うためにコンサルティング会社が雇われました
- 質問107 セキュリティ技術者が侵入テスト中にアプリケーションを悪用する
- 質問108 医療機器会社は、その製造工場で新しいCOTSウイルス対策ソリュー...
- 質問109 ある企業は、攻撃時に回復力のあるセキュリティアーキテクチャを
- 質問110 ある会社は、従業員のために出席者の多いオンプレミスのフィット
- 質問111 ある会社がセキュリティコンサルタントと契約して、リモートホワ
- 質問112 新しいシステムの開発プロセスの一環として、組織は要件分析とリ
- 質問113 適切なデータ保持ポリシーによって軽減できる攻撃は次のうちどれ
- 質問114 セキュリティコンサルタントは、機密性の高いサイトの物理的なセ
- 質問115 会社のホストされたVM環境に新しいデータベースアプリケーション...
- 質問116 侵入テスト担当者がComptia.orgで評価を実施しており、公衆イン...
- 質問117 攻撃者は、地域全体の銀行機関の標的を危険にさらしています。地
- 質問118 コアインシデント対応チームの一員であるファーストレスポンダは
- 質問119 セキュリティエンジニアは、Web開発者が新しい企業Webアプリケー...
- 質問120 セキュリティアナリストは、適切な技術管理設定とパラメータを選
- 質問121 安全な施設には、現在、単純なロックとキーによって制御されてい
- 質問122 2つの異なる会社の最高経営責任者(CEO)は、それぞれの会社を合...
- 質問123 2社の競合企業が、さまざまな攻撃者によるネットワークへの同様
- 質問124 アナリストはSIEMで.cnドメイン名に変わった活動に気づいた。ア...
- 質問125 組織は、次の管理マトリックスを確立しています。 次のコントロ
- 質問126 技術者が、移動中に公衆インターネット接続を頻繁に利用するユー
- 質問127 情報セキュリティ担当者は、1つのセキュアネットワークと1つのオ...
- 質問128 組織がWebサーバーを強化し、潜在的な攻撃者によって開示される...
- 質問129 企業がフィッシングおよびスピアフィッシングキャンペーンの被害
- 質問130 新しく採用されたセキュリティアナリストが、確立されたSOCチー...
- 質問131 セキュリティ技術者が、元々最高情報セキュリティ責任者(CISO)...
- 質問132 セキュリティアナリストがクライアントの安全なネットワークに侵
- 質問133 病院は、アプリケーションサーバーとアプリケーションのセグメン
- 質問134 組織で設定されているセキュリティポリシーでは、USBドライブを...
- 質問135 銀行の目的の1つは、セキュリティ意識の文化を浸透させることで
- 質問136 次回の監査に備えて、最高情報セキュリティ責任者(CISO)は、 ...
- 質問137 ある会社が営業時間を超えてヘルプデスクの可用性を拡張したいと
- 質問138 企業ネットワーク上のサーバー(10.0.0.2)は、危険にさらされて...
- 質問139 ユーザーは、内部で開発されたWebアプリケーションが不規則に動...
- 質問140 会社のセキュリティポリシーには、2つの形式のネットワークベー
- 質問141 セキュリティアナリストが毎週の電子メールレポートを確認し、内
- 質問142 SOCは、オープンWiFiゲストネットワークからの異常な量のトラフ...
- 質問143 ある企業は、悪意のあるDNS要求を陥没させるクラウドベースのセ...
- 質問144 データベース管理者は、日常のタスクを実行するときにプライバシ
- 質問145 新しいセキュリティポリシーは、すべてのワイヤレスおよび有線認
- 質問146 機密データの漏洩を心配しているセキュリティアナリストは次のよ
- 質問147 特定のジョブタスクに不可欠な情報のみを表示できるシステムの設
- 質問148 ネットワークのセキュリティおよびストレージアプリケーションの
- 質問149 組織は、ゼロデイ脅威の出現後すぐに、そのサイバーセキュリティ
- 質問150 組織のモバイルデバイスインベントリは最近、デバイスのベースバ
- 質問151 SaaSプロバイダーは、データストレージをサービスとして提供する...
- 質問152 インシデント対応の一環として、技術者が侵害されたシステムの画
- 質問153 組織は、より良い顧客エンゲージメントとセルフサービスを可能に
- 質問154 大規模な公立大学では、最近、ネットワークに接続されたコンピュ
- 質問155 SOCは、最近のインシデントの後、プロセスと手順を検討していま...
- 質問156 グローバルなサイトを持つ企業は、いくつかの国の武器取引法の下
- 質問157 セキュリティエンジニアが内部アプリケーションからの特定のURL...
- 質問158 インシデントレスポンダーは、フォレンジックの目的で実行中のマ
- 質問159 脅威アナリストは、HTTPログを調べているときに次のURLに気づき...
- 質問160 ある企業が、管理された検出および応答サービスを実行するMSSPに...
- 質問161 サイバーセキュリティアナリストは、ビジネスが改善された電子メ
- 質問162 プロジェクトマネージャーは、ソフトウェア開発グループと協力し
- 質問163 ある企業が社外のセキュリティコンサルタントを雇って、企業セキ
- 質問164 これまで、A社のリスク委員会は、最低限のリスク許容量でさえも
- 質問165 新しいシステムの展開中に、実装チームは、新しいシステムをレガ
- 質問166 医用画像会社のシステム管理者は、汎用ファイルサーバーで保護さ
- 質問167 ビジネスは成長し、他の場所に分岐し始めています。別の国にオフ
- 質問168 ある会社のエンジニアは、特定の種類のデータを競合他社から保護
- 質問169 ソフトウェア開発チームは、過去18か月間に、クライアントが製造...
- 質問170 企業は、証明書認証用にSSLクライアントベースのVPNを構成してい...
- 質問171 セキュリティ評価中、アクティビティは2つのフェーズに分けられ
- 質問172 組織は、クラウドでホストされた環境に移行するにつれて、シンク
- 質問173 経営陣は、組織の方針および手順に関する最近のリスク評価の結果
- 質問174 セキュリティアナリストは、今後の侵入テストの準備のために会社
- 質問175 組織の継続的な脆弱性評価プログラムの一環として、最高情報セキ
- 質問176 セキュリティマネージャは、生産性への影響を最小限に抑えて従業
- 質問177 大量のPIIを処理する組織では、PIIおよびその他の機密データを処...
- 質問178 セキュリティマネージャが最近情報システムを分類しました。 分
- 質問179 プロジェクトマネージャは、ソフトウェア開発グループと協力して
- 質問180 セキュリティ管理者は、多層化され、多くのセキュリティテクノロ
- 質問181 銀行は、別の小さな銀行を取得するプロセスを開始しています。組
- 質問182 セキュリティ管理者は、従業員が個人用デバイスを企業ネットワー
- 質問183 金融機関の情報セキュリティ担当者は、リスク管理担当者と協力し
- 質問184 ヘルスケア企業は、サードパーティの研究者が有料でデータを利用
- 質問185 セキュリティアナリストは、サードパーティの侵入テスターに
- 質問186 最高情報セキュリティ責任者(CISO)は最近、仕事を新しい業界に...
- 質問187 コアルーターは、資格のあるバイパスによって操作され、すべての
- 質問188 Kaliのセキュリティツールからの次の出力があるとします。 (Exhi...
- 質問189 セキュリティー管理者が、機密データを処理するTrustedSolarisサ...
- 質問190 APIエンドポイントを使用した一連のWebサービスを対象にした侵入...
- 質問191 グローバルメーカーの運用プロセスの効率を高めるために、内部ア
- 質問192 セキュリティエンジニアは、既知のインシデントに続いてDNSサー...
- 質問193 アナリストは、名前文字列に基づいて、アプリケーションのホワイ
- 質問194 地域ビジネスは来週深刻な冬の嵐を予想している。 ITスタッフは...
